
Wer in der Schweiz etwas Wertvolles verwahrt, denkt an Stahltüren: an die Tresorräume der Banken und an die Festungen, die in den Alpen tief in den Fels gebaut sind. Schutz und Diskretion gehören in der Schweiz seit Langem zusammen, und in diesem Sinn behandeln wir die Daten unserer Kunden wie den Inhalt eines Tresors. Bei uns liegt darum hinter jeder Tür die nächste, und jede hat ihr eigenes Schloss.
Ein Hersteller von E-Bike-Akkus legt bei Transpareo etwas ähnlich Wertvolles ab: die Daten seiner Akkus, die genaue Zusammensetzung seiner Zellen, die Antworten seiner Lieferanten und die Digitalen Produktpässe, die seine Akkus ab dem 18. Februar 2027 brauchen. Bevor er das tut, will er wissen, wie es bei uns um die Datensicherheit steht. Die Ökodesign-Verordnung verlangt von jedem Digitalen Produktpass ein hohes Mass an Sicherheit und Privatsphäre.
Bei Transpareo geht es um Dauer und Sicherheit. Ein Pass soll zehn Jahre und länger halten, und in dieser Zeit soll niemand unbemerkt ändern, was darin steht, und niemand lesen, was ihm nicht zusteht. Aus der Schweiz kommen das Unternehmen und seine Stiftung in Zug; die Daten liegen in Rechenzentren in der EU, die Backups eingeschlossen. Was hinter den einzelnen Türen liegt, zeigen wir am Beispiel des Akku-Herstellers.
So sichert Transpareo Ihre Produktpässe
Sechs Türen, in der Reihenfolge, in der dieser Beitrag sie öffnet:
- Jeder Kunde hat eine eigene Datenbank und einen eigenen Schlüssel für seine sensiblen Daten.
- Unsere Server sind gehärtet und regelmässig geprüft, und jeder steht für sich.
- Alle vier Stunden entsteht ein verschlüsseltes Backup an zwei weit entfernten Orten in der EU, und ein ausgefallener Server ist innerhalb kürzester Zeit ersetzt.
- Zwei Protokolle halten jede Änderung und jede Anmeldung fest, und ein zweiter Faktor schützt die Anmeldung.
- Jeder veröffentlichte Pass ist zweimal signiert und für jeden im Browser prüfbar.
- Eine Stiftung als Mehrheitseignerin, ein Archiv, der Transpareo Vault und feste Begriffe halten Ihre Pässe auf Dauer erreichbar und verständlich.
Mit unserer Anbieter-Checkliste prüfen Sie diese Punkte bei jedem Anbieter, auch bei uns.
Eine eigene Datenbank für jeden Arbeitsbereich
Bei Transpareo arbeitet jedes Unternehmen in einem eigenen Arbeitsbereich, und jeder Arbeitsbereich liegt in einer eigenen Datenbank. Die Akkus, Pässe, Benutzer und Protokolle des Herstellers liegen nie neben den Daten eines anderen Kunden, und jede Abfrage läuft in dem Arbeitsbereich, zu dem sie gehört.
Jeder Arbeitsbereich hat zudem einen eigenen Schlüssel, der seine sensiblen Daten verschliesst. Dieser Schlüssel ist seinerseits mit einem Schlüssel des Servers verschlossen, der ausserhalb der Datenbank liegt.
Wer nur eine Kopie der Datenbank in die Hände bekommt, kann ihre sensiblen Daten nicht lesen.
Einen Generalschlüssel, der alle Arbeitsbereiche öffnet, gibt es bei Transpareo nicht. Der Hersteller muss dafür nichts einrichten: Transpareo legt seinen Schlüssel an, sobald sein Arbeitsbereich entsteht.
Gehärtete Server: wenn jemand einen Server angreift
Ein Angreifer nimmt sich einen unserer Server vor, in der Hoffnung, von dort zu den Daten des Akku-Herstellers zu gelangen.
Jeder Server steht für sich, mit eigenen Schlüsseln, abgeschottet von allen anderen. Auf die Server kommt nur, wer einen hinterlegten Schlüssel besitzt, und gerät einer trotz allem in fremde Hände, endet der Einbruch dort.
Liegen die Daten des Herstellers auf einem anderen Server, bleiben sie für den Angreifer verschlossen.
Wir prüfen unsere Sicherheit regelmässig in Audits und schliessen, was eine Prüfung findet, mit einem eigenen Sicherheitsupdate.
Verschlüsselte Backups: wenn ein Rechenzentrum brennt
Ein Feuer oder ein Hochwasser trifft das Rechenzentrum, in dem der Server des Akku-Herstellers steht.
Alle vier Stunden sichert Transpareo jeden Arbeitsbereich und verschlüsselt das Backup, bevor es den Server verlässt, mit einem Schlüssel, den nur dieser Server kennt; die sensiblen Daten jedes Kunden bleiben darin zusätzlich mit seinem eigenen Schlüssel verschlossen. Die Backups liegen an zwei Orten in der EU, mehr als tausend Kilometer voneinander entfernt, und am entfernteren können die Server sie ablegen, aber weder löschen noch überschreiben.
Den verlorenen Server ersetzt Transpareo innerhalb kürzester Zeit durch einen neuen und holt seine Arbeitsbereiche aus den Backups zurück. Auch seine Schlüssel bleiben erhalten: Den Schlüsselsatz jedes Servers verwahren wir verschlossen und offline, an mehreren gesicherten Orten, die geografisch voneinander getrennt sind.
Ein Brand im Rechenzentrum kostet den Hersteller höchstens die Arbeit der letzten vier Stunden.
Neben den Arbeitsbereichen sichert Transpareo auch das Archiv aller veröffentlichten Pässe, jede signierte Version eingeschlossen. Fiele alles andere aus, wären die Pässe des Herstellers wie die aller anderen Kunden innerhalb kürzester Zeit wieder erreichbar.
Die Datenschutz-Grundverordnung verlangt die Fähigkeit, Daten nach einem Zwischenfall rasch wieder verfügbar zu machen. Ein Backup zählt für uns darum erst, wenn es sich zurückspielen lässt, und wir spielen Backups regelmässig probeweise zurück.
Genaue Protokolle: wenn jemand fragt, wer einen Wert geändert hat
Im Pass eines Akkus stimmt das Gewicht nicht mehr mit dem Datenblatt überein, und die Qualitätsleitung des Herstellers will wissen, wer es geändert hat und wann.
Die Antwort steht im Änderungsprotokoll seines Arbeitsbereichs. Transpareo hält jede Änderung fest, im Applikations-Manager wie über die Schnittstelle: wer sie vorgenommen hat, an welchem Eintrag, welcher Wert vorher galt und welcher danach, wann und von welcher IP-Adresse aus. Jeder Eintrag bleibt fünf Jahre lang erhalten, im Applikations-Manager lässt sich keiner ändern oder löschen, und lesen darf ihn nur, wem der Administrator das erlaubt.
Ein zweites Protokoll gilt der Sicherheit. Es verzeichnet ein Jahr lang jede Anmeldung, jeden Fehlversuch und jede Sperre nach zu vielen Fehlversuchen, mit IP-Adresse und Browser. Meldet sich jemand von Transpareo im Arbeitsbereich an, um bei einer Frage zu helfen, steht auch das darin, neben den Anmeldungen des Herstellerteams.
Wer im Arbeitsbereich etwas ändert oder sich dort anmeldet, hinterlässt eine Spur, die der Hersteller selbst lesen kann.
Ein zweiter Faktor schützt die Anmeldung, und der Administrator kann ihn für sein ganzes Team verlangen.
Signierte Pässe: wenn jemand an einem Pass zweifelt
Zwei Jahre nach dem Verkauf behauptet ein Mitbewerber, der Hersteller habe den CO2-Fussabdruck in seinem Pass nachträglich geschönt, und eine Marktaufsichtsbehörde fragt nach.
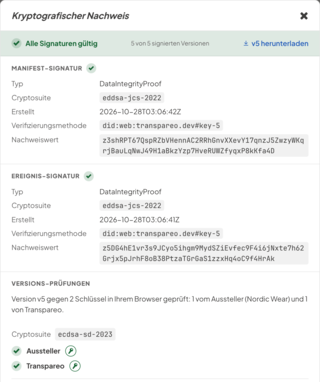
Dann zählt, was sich nachrechnen lässt. Transpareo signiert jede veröffentlichte Version eines Passes zweimal, mit dem Schlüssel des Arbeitsbereichs und mit einer Gegensignatur von Transpareo, und verkettet sie mit der vorherigen: Das ist die Transpareo Proofchain. Eine Korrektur wird eine neue Version, und die alte bleibt sichtbar. Die Transpareo Time Machine, unsere quelloffene Anzeige, prüft beide Signaturen bei jedem Öffnen. Ein Klick auf Verifiziert durch Transpareo oben im Pass öffnet genau diese Einzelheiten: welche Signaturen gültig sind und ob jede Version mit der vorherigen verkettet ist. Auf unserer Seite zur Prüfung von Produktpässen prüft jeder einen Pass auch einzeln. Wurde eine Version verändert, auch nur in einer Angabe, schlägt die Prüfung fehl.
Ob ein Pass echt ist, muss niemand bei uns erfragen. Der Browser des Lesers rechnet es selbst nach.
Die genaue Zusammensetzung seiner Zellen zeigt der Hersteller nur Lesern mit berechtigtem Interesse. Der öffentliche Pass ohne sie besteht die Prüfung trotzdem, weil die Signatur jede Angabe einzeln abdeckt. Mehr dazu steht in unserem Beitrag zur selektiven Offenlegung im Produktpass und in unserem Beitrag über Signaturen und Zertifikate im Produktpass.
Auf Dauer angelegt: Ihre Pässe im Jahr 2035
Im Jahr 2035 scannt ein Recycler einen Akku, den der Hersteller heute verkauft. Gibt es Transpareo dann noch?
Wir haben vorgesorgt, so gut ein Unternehmen das kann. 51 Prozent des Aktienkapitals der Transpareo AG hält die gemeinnützige Transpareo Stiftung in Zug, und die Eidgenössische Stiftungsaufsicht wacht darüber, dass die Stiftung ihrem Zweck dient. Mehr dazu steht auf unserer Seite über das Unternehmen und seine Stiftung.
Schliesst der Hersteller seinen Arbeitsbereich, bleibt der öffentliche Teil seiner Pässe zehn Jahre lang unter denselben Adressen erreichbar, wie unser Beitrag über Produktpässe nach einer Insolvenz zeigt. Ab der Eintragung ins EU-Register bewahrt der Transpareo Vault jede Version mit allen eingeschränkten Angaben zehn Jahre lang auf, und bis die Frist abläuft, kann dort niemand etwas ändern oder löschen, auch wir nicht. Er ist gebaut und greift mit der Registrierung.
Auch die Bedeutung des Passes bleibt: Ein veröffentlichter Begriff ändert sich nie, und als Transpareo seine Pässe 2026 auf ein Signaturverfahren des World Wide Web Consortium umgestellt hat, blieb jeder ältere Pass prüfbar. Wie wir über langlebige Signaturen denken, haben wir auch in unseren Kommentaren zum UN-Transparenzprotokoll eingebracht.
Ein einziges Schloss, zu dem nur wir den Schlüssel haben, wäre einfacher zu bauen gewesen.
Wir haben Transpareo so gebaut, dass Sie möglichst wenig auf unser Wort angewiesen sind.
Das hat mehr Arbeit gemacht. Für Angaben, auf die sich Kunden, Werkstätten und Behörden zehn Jahre lang verlassen sollen, halten wir es für den richtigen Weg.
Die Angaben für seine Pässe fragt der Akku-Hersteller mit Transpareo Upstream direkt bei seinen Zellherstellern an, und liegen sie vor, sind die Pässe in wenigen Minuten veröffentlicht. Von da an liegen sie im Tresor: in einer eigenen Datenbank, verschlüsselt gesichert, signiert und für jeden prüfbar.
Fragen zu diesem Beitrag
Wo speichert Transpareo die Daten eines Digitalen Produktpasses?
In Rechenzentren in der EU, die Backups eingeschlossen. Jeder Arbeitsbereich hat eine eigene Datenbank, und die Backups liegen an zwei getrennten Orten in der EU, mehr als tausend Kilometer voneinander entfernt. Aus der Schweiz kommen das Unternehmen Transpareo und seine Stiftung in Zug.
Welche Sicherheit verlangt die EU vom Digitalen Produktpass?
Die Ökodesign-Verordnung verlangt echte, unversehrte Daten und ein hohes Mass an Sicherheit und Privatsphäre, das Betrug vermeidet. Bei Transpareo trägt jede Version dafür zwei Signaturen, die jeder Leser im Browser prüft.
Lässt sich ein veröffentlichter Produktpass nachträglich verändern?
Eine Korrektur wird bei Transpareo eine neue, signierte Version, und die alte bleibt sichtbar. Jede Version trägt zwei Signaturen, die des Arbeitsbereichs und eine Gegensignatur von Transpareo. Wer eine veröffentlichte Version nachträglich verändert, lässt die Prüfung im Browser scheitern, und der Leser sieht das sofort.
Wie oft sichert Transpareo meine Daten?
Alle vier Stunden. Jedes Backup wird auf dem Server verschlüsselt, bevor es ihn verlässt, und liegt danach an zwei getrennten Orten in der EU. Am entfernteren Ort können die Server ihre Backups ablegen, aber weder löschen noch überschreiben.