
Quem guarda algo de valor na Suíça pensa em portas de aço: nas salas de cofres dos bancos e nas fortalezas construídas nas profundezas da rocha nos Alpes. A proteção e a discrição andam de mãos dadas na Suíça há muito tempo e, nesse sentido, tratamos os dados dos nossos clientes como o conteúdo de um cofre. Por isso, na nossa empresa, por trás de cada porta há outra, e cada uma tem a sua própria fechadura.
Um fabricante de baterias para bicicletas elétricas confia à Transpareo algo igualmente valioso: os dados das suas baterias, a composição exata das suas células, as respostas dos seus fornecedores e os passaportes digitais do produto de que as suas baterias necessitarão a partir de 18 de fevereiro de 2027. Antes de o fazer, pretende saber como está a situação em termos de segurança de dados na nossa empresa. O Regulamento relativo à conceção ecológica exige que cada passaporte digital do produto cumpra elevados padrões de segurança e privacidade.
Na Transpareo, o que está em causa é a durabilidade e a segurança. Um passaporte deve ter uma validade de dez anos ou mais e, durante esse período, ninguém deve alterar o seu conteúdo sem que isso seja detetado, nem ler o que não lhe cabe ler. A empresa e a sua fundação têm sede em Zug, na Suíça; os dados estão armazenados em centros de dados na UE, incluindo as cópias de segurança. Mostramos o que se encontra por trás de cada uma dessas portas, tomando como exemplo o fabricante de baterias.
É assim que a Transpareo garante os seus passaportes do produto
Seis portas, pela ordem em que este artigo as vai abrindo:
- Cada cliente dispõe de uma base de dados própria e de uma chave própria para os seus dados confidenciais.
- Os nossos servidores são reforçados e submetidos a verificações regulares, e cada um funciona de forma independente.
- A cada quatro horas é criada uma cópia de segurança encriptada em dois locais distantes na UE, e um servidor avariado é substituído num curto espaço de tempo.
- Dois registos registam todas as alterações e todos os inícios de sessão, e um segundo fator protege o início de sessão.
- Cada passaporte publicado é assinado duas vezes e pode ser verificado por qualquer pessoa no navegador.
- Uma fundação como acionista maioritária, um arquivo, a revista « Transpareo Vault » e termos bem definidos garantem que os seus passaportes permaneçam acessíveis e compreensíveis a longo prazo.
Com a nossa lista de verificação de fornecedores, poderá verificar estes pontos em cada fornecedor, incluindo a nossa empresa.
Uma base de dados própria para cada espaço de trabalho
Na Transpareo, cada empresa trabalha num espaço de trabalho próprio, e cada espaço de trabalho está alojado numa base de dados própria. As baterias, os cartões, os utilizadores e os registos do fabricante nunca se encontram junto aos dados de outro cliente, e cada consulta é executada no espaço de trabalho a que pertence.
Além disso, cada espaço de trabalho dispõe de uma chave própria que protege os seus dados confidenciais. Esta chave, por sua vez, está protegida por uma chave do servidor, que se encontra fora da base de dados.
Quem apenas tiver acesso a uma cópia da base de dados não poderá ler os seus dados confidenciais.
Na Transpareo não existe uma chave geral que abra todos os espaços de trabalho. O fabricante não precisa de configurar nada para isso: a Transpareo cria a sua chave assim que o seu espaço de trabalho é criado.
Servidores reforçados: quando alguém ataca um servidor
Um atacante tem como alvo um dos nossos servidores, na esperança de, a partir daí, aceder aos dados do fabricante da bateria.
Cada servidor funciona de forma independente, com as suas próprias chaves, isolado de todos os outros. Só quem possuir uma chave registada tem acesso aos servidores e, caso uma delas venha a cair em mãos estranhas, a intrusão termina aí.
Se os dados do fabricante estiverem num outro servidor, permanecem inacessíveis para o atacante.
Verificamos regularmente a nossa segurança através de auditorias e, sempre que uma verificação identifica alguma falha, lançamos uma atualização de segurança própria.
Cópias de segurança encriptadas: no caso de um incêndio num centro de dados
Um incêndio ou uma inundação atinge o centro de dados onde se encontra o servidor do fabricante de baterias.
A cada quatro horas, a Transpareo efetua uma cópia de segurança de cada espaço de trabalho e encripta a cópia de segurança antes de esta sair do servidor, utilizando uma chave que apenas esse servidor conhece; os dados sensíveis de cada cliente permanecem, além disso, protegidos com a sua própria chave. Os cópias de segurança encontram-se em dois locais na UE, a mais de mil quilómetros de distância um do outro, e no local mais distante os servidores podem armazená-las, mas não podem apagá-las nem sobrescrevê-las.
A Transpareo substitui o servidor perdido por um novo num curto espaço de tempo e recupera os seus espaços de trabalho a partir das cópias de segurança. As suas chaves também são preservadas: guardamos o conjunto de chaves de cada servidor sob chave e offline, em vários locais seguros, geograficamente separados uns dos outros.
Um incêndio no centro de dados custa ao fabricante, no máximo, o trabalho das últimas quatro horas.
Para além dos espaços de trabalho, a Transpareo também assegura o arquivo de todos os passaportes publicados, incluindo todas as versões assinadas. Caso tudo o resto falhasse, os passaportes do fabricante, tal como os de todos os outros clientes, voltariam a estar acessíveis num curto espaço de tempo.
O Regulamento Geral sobre a Proteção de Dados exige a capacidade de restabelecer rapidamente a disponibilidade dos dados após um incidente. Por isso, para nós, uma cópia de segurança só tem valor se for possível restaurá-la, e, por isso, procedemos regularmente a testes de restauração das cópias de segurança.
Registos precisos: quando alguém perguntar quem alterou um valor
Na ficha técnica de uma bateria, o peso já não corresponde aos dados da ficha técnica, e o departamento de qualidade do fabricante pretende saber quem o alterou e quando.
A resposta encontra-se no registo de alterações do seu espaço de trabalho. O Transpareo regista todas as alterações, tanto no gestor da aplicação como através da interface: quem as efetuou, em que registo, qual era o valor anterior e qual o valor posterior, quando e a partir de que endereço IP. Cada registo é mantido durante cinco anos; no gestor da aplicação, nenhum pode ser alterado ou eliminado, e só quem tiver autorização do administrador pode aceder aos mesmos.
Um segundo registo diz respeito à segurança. Este regista, durante um ano, cada início de sessão, cada tentativa falhada e cada bloqueio devido a um número excessivo de tentativas falhadas, indicando o endereço IP e o navegador. Se alguém da Transpareo iniciar sessão no espaço de trabalho para ajudar a resolver uma questão, isso também fica registado, juntamente com as sessões iniciadas pela equipa do fabricante.
Quem efetuar alguma alteração no espaço de trabalho ou iniciar sessão nesse espaço deixa um rasto que o próprio fabricante pode ler.
Existe um segundo fator que protege o registo, e o administrador pode exigi-lo para toda a sua equipa.
Passaportes assinados: caso alguém tenha dúvidas relativamente a um passaporte
Dois anos após a venda, um concorrente alega que o fabricante tenha retocado posteriormente a pegada de CO₂ indicada no seu passaporte, e uma autoridade de supervisão do mercado está a investigar o caso.
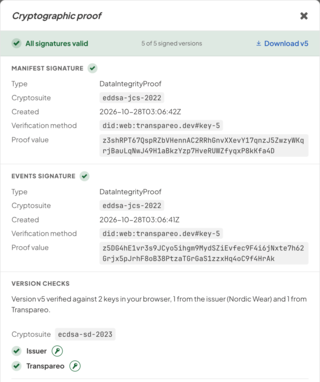
O que importa é aquilo que pode ser verificado. A Transpareo assina cada versão publicada de um Pass duas vezes, com a chave do espaço de trabalho e com uma contra-assinatura da Transpareo, e encadeia-a à versão anterior: trata-se do Transpareo Proofchain. Uma correção dá origem a uma nova versão, e a antiga permanece visível. O Transpareo Time Machine, o nosso visualizador de código aberto verifica ambas as assinaturas sempre que é aberto. Um clique em «Verificado pela Transpareo», na parte superior do passaporte, revela precisamente estes detalhes: quais as assinaturas válidas e se cada versão está encadeada à anterior. Na nossa página de verificação de passaportes do produto, cada utilizador pode verificar um passaporte individualmente. Se uma versão tiver sido alterada, mesmo que seja apenas num dado, a verificação falha.
Connosco, ninguém precisa de perguntar se um passaporte é autêntico. O navegador do leitor verifica isso por si próprio.
O fabricante apenas divulga a composição exata das suas células aos leitores com interesse legítimo. A ficha do produto pública, mesmo sem esses dados, é aprovada na verificação, uma vez que a assinatura abrange cada informação individualmente. Para mais informações, consulte o nosso artigo sobre a divulgação seletiva na ficha do produto e o nosso artigo sobre assinaturas e certificados na ficha do produto.
Uma perspetiva a longo prazo: os vossos passaportes em 2035
Em 2035, uma empresa de reciclagem analisa uma bateria que o fabricante vende atualmente. A Transpareo ainda existirá nessa altura?
Tomámos as precauções necessárias, na medida do possível para uma empresa. 51 por cento do capital social da Transpareo AG é detido pela Fundação Transpareo, uma entidade sem fins lucrativos sediada em Zug, e a Autoridade Federal de Supervisão de Fundações zela por que a fundação cumpra o seu objetivo. Encontrará mais informações na nossa página sobre a empresa e a sua fundação.
Caso o fabricante encerre o seu espaço de trabalho, a parte pública dos seus passaportes do produto permanecerá acessível durante dez anos nas mesmas moradas, tal como demonstra o nosso artigo sobre os passaportes do produto na sequência de uma insolvência. A partir do registo no registo da UE, o Transpareo Vault conserva todas as versões com todas as informações restritas durante dez anos e, até ao termo desse prazo, ninguém pode alterar ou eliminar nada nesse registo, nem mesmo nós. O sistema está concebido para funcionar e entra em vigor com o registo.
A importância do certificado também se mantém: um conceito publicado nunca se altera e, quando a Transpareo mudou os seus certificados em 2026 para um método de assinatura do World Wide Web Consortium, todos os certificados anteriores continuaram a ser verificáveis. A nossa visão sobre as assinaturas de longa duração foi também apresentada nos nossos comentários ao Protocolo de Transparência da ONU.
Teria sido mais fácil construir um único castelo, cuja chave só nós tivéssemos.
Concebemos o Transpareo de forma a que dependa o menos possível da nossa palavra.
Isso deu mais trabalho. No que diz respeito a informações nas quais os clientes, as oficinas e as autoridades deverão confiar durante dez anos, consideramos que este é o caminho certo a seguir.
O fabricante de baterias solicita os dados relativos aos seus certificados diretamente aos seus fabricantes de células através do endereço Transpareo Upstream e, assim que estes estão disponíveis, os certificados são publicados em poucos minutos. A partir daí, ficam guardados no cofre: numa base de dados própria, protegidos por encriptação, assinados e verificáveis por qualquer pessoa.
Perguntas sobre este artigo
Onde é que a Transpareo armazena os dados de um passaporte digital do produto?
Em centros de dados na UE, incluindo as cópias de segurança. Cada espaço de trabalho dispõe de uma base de dados própria e as cópias de segurança encontram-se em dois locais distintos na UE, a mais de mil quilómetros de distância um do outro. Da Suíça, contam-se a empresa Transpareo e a sua fundação, sediadas em Zug.
Que requisitos de segurança exige a UE relativamente ao passaporte digital do produto?
O Regulamento relativo à conceção ecológica exige dados autênticos e intactos , bem como um elevado nível de segurança e privacidade que evite fraudes. Na Transpareo, cada versão inclui duas assinaturas para esse efeito, que cada leitor verifica no navegador.
É possível alterar posteriormente o passaporte do produto já publicado?
No Transpareo, uma correção resulta numa nova versão assinada, e a versão anterior permanece visível. Cada versão contém duas assinaturas: a do espaço de trabalho e uma contra-assinatura do Transpareo. Quem alterar posteriormente uma versão publicada fará com que a verificação no navegador falhe, e o leitor aperceber-se-á disso imediatamente.
Com que frequência é que a Transpareo faz cópias de segurança dos meus dados?
A cada quatro horas. Cada cópia de segurança é encriptada no servidor antes de sair do mesmo e, posteriormente, é armazenada em dois locais distintos na UE. No local mais distante, os servidores podem armazenar as suas cópias de segurança, mas não podem apagá-las nem sobrescrevê-las.