
Quiconque conserve des objets de valeur en Suisse pense immédiatement aux portes en acier : aux chambres fortes des banques et aux forteresses creusées profondément dans la roche des Alpes. En Suisse, protection et discrétion vont de pair depuis longtemps, et c’est dans cet esprit que nous traitons les données de nos clients comme le contenu d’un coffre-fort. Chez nous, chaque porte cache donc une autre porte, et chacune est dotée de sa propre serrure.
Un fabricant de batteries pour vélos électriques confie à Transpareo des informations tout aussi précieuses : les données relatives à ses batteries, la composition exacte de ses cellules, les réponses de ses fournisseurs et les passeports numériques de produit dont ses batteries auront besoin à compter du 18 février 2027. Avant de le faire, il souhaite savoir comment nous assurons la sécurité des données. Le règlement sur l’écoconception exige que chaque passeport numérique de produit garantisse un niveau élevé de sécurité et de protection de la vie privée.
Chez Transpareo, tout est question de durée et de sécurité. Un passeport doit avoir une durée de validité de dix ans, voire plus, et pendant cette période, personne ne doit pouvoir en modifier le contenu à l’insu de tous, ni lire des informations qui ne lui sont pas destinées. L’entreprise et sa fondation sont basées à Zoug, en Suisse ; les données sont hébergées dans des centres de données situés dans l’UE, y compris les sauvegardes. Nous vous montrons ce qui se cache derrière chacune de ces portes en prenant l’exemple du fabricant de batteries.
Voici comment Transpareo assure la gestion de vos passeports produits
Six portes, dans l’ordre où cet article les ouvre :
- Chaque client dispose de sa propre base de données et de sa propre clé pour ses données sensibles.
- Nos serveurs sont sécurisés et contrôlés régulièrement, et chacun fonctionne de manière autonome.
- Toutes les quatre heures, une sauvegarde cryptée est effectuée sur deux sites éloignés l’un de l’autre au sein de l’UE, et tout serveur en panne est remplacé dans les plus brefs délais.
- Deux journaux enregistrent chaque modification et chaque connexion, et un deuxième facteur sécurise la connexion.
- Chaque passeport publié est signé deux fois et peut être vérifié par tout un chacun dans le navigateur.
- Une fondation actionnaire majoritaire, des archives, l’Transpareo Vault e et des concepts bien établis garantissent que vos passeports restent accessibles et compréhensibles à long terme.
Grâce à notre liste de contrôle des prestataires, vous pouvez vérifier ces points pour chaque prestataire, y compris chez nous.
Une base de données distincte pour chaque espace de travail
Chez Transpareo, chaque entreprise dispose de son propre espace de travail, et chaque espace de travail est hébergé dans sa propre base de données. Les batteries, les cartes d’identification, les utilisateurs et les journaux du fabricant ne sont jamais stockés aux côtés des données d’un autre client, et chaque requête s’exécute dans l’espace de travail auquel elle appartient.
Chaque espace de travail dispose en outre de sa propre clé, qui protège ses données sensibles. Cette clé est elle-même protégée par une clé du serveur, qui se trouve en dehors de la base de données.
Quiconque se procure uniquement une copie de la base de données ne peut pas consulter ses données sensibles.
Il n’existe pas chez Transpareo de clé générale permettant d’accéder à tous les espaces de travail. Le fabricant n’a rien à configurer à cet effet : Transpareo crée sa propre clé dès la création de son espace de travail.
Serveurs renforcés : lorsqu’une personne attaque un serveur
Un pirate s’attaque à l’un de nos serveurs dans l’espoir d’accéder, par ce biais, aux données du fabricant de batteries.
Chaque serveur fonctionne de manière autonome, avec ses propres clés, isolé de tous les autres. Seules les personnes disposant d’une clé enregistrée peuvent accéder aux serveurs, et si l’une d’entre elles venait malgré tout à tomber entre des mains étrangères, l’intrusion s’arrêterait là.
Si les données du fabricant se trouvent sur un autre serveur, elles restent inaccessibles pour le pirate.
Nous vérifions régulièrement notre sécurité dans le cadre d’audits et, dès qu’un problème est détecté, nous y remédions au moyen de notre propre mise à jour de sécurité.
Sauvegardes chiffrées : en cas d’incendie dans un centre de données
Un incendie ou une inondation touche le centre de données où se trouve le serveur du fabricant de batteries.
Toutes les quatre heures, Transpareo effectue une sauvegarde de chaque espace de travail et crypte celle-ci avant qu’elle ne quitte le serveur, à l’aide d’une clé que seul ce serveur connaît ; les données sensibles de chaque client y restent en outre verrouillées à l’aide de sa propre clé. Les sauvegardes sont stockées à deux endroits différents au sein de l’UE, distants de plus de mille kilomètres l’un de l’autre ; les serveurs peuvent les stocker sur le site le plus éloigné, mais ne peuvent ni les supprimer ni les écraser.
Transpareo remplace le serveur perdu par un nouveau dans les plus brefs délais et restaure ses espaces de travail à partir des sauvegardes. Vos clés sont également préservées : nous conservons le jeu de clés de chaque serveur sous clé et hors ligne, dans plusieurs lieux sécurisés, géographiquement éloignés les uns des autres.
Un incendie dans le centre de données ne coûte au fabricant, au maximum, que le travail des quatre dernières heures.
Outre les espaces de travail, Transpareo assure également l’archivage de tous les passeports publiés, y compris chaque version signée. Si tout le reste venait à faire défaut, les passeports du fabricant, tout comme ceux de tous les autres clients, seraient à nouveau accessibles en un temps record.
Le Règlement général sur la protection des données exige que les données puissent être rapidement remises à disposition après un incident. C’est pourquoi, pour nous, une sauvegarde n’a de valeur que si elle peut être restaurée, et nous effectuons régulièrement des tests de restauration de nos sauvegardes.
Journaux détaillés : lorsque quelqu’un demande qui a modifié une valeur
Dans la fiche technique d’une batterie, le poids ne correspond plus aux données indiquées, et le service qualité du fabricant souhaite savoir qui l’a modifié et à quelle date.
La réponse se trouve dans le journal des modifications de son espace de travail. Transpareo consigne chaque modification, tant dans le gestionnaire d’application que via l’interface : qui l’a effectuée, sur quelle entrée, quelle était la valeur précédente et quelle est la valeur actuelle, à quel moment et depuis quelle adresse IP. Chaque entrée est conservée pendant cinq ans ; dans le gestionnaire d’application, aucune ne peut être modifiée ni supprimée, et seules les personnes autorisées par l’administrateur sont habilitées à la consulter.
Un deuxième journal concerne la sécurité. Il consigne, pendant un an, chaque connexion, chaque tentative infructueuse et chaque blocage suite à un nombre excessif de tentatives infructueuses, avec l’adresse IP et le navigateur. Si un collaborateur de Transpareo se connecte à l’espace de travail pour apporter son aide en cas de question, cela y figure également, aux côtés des connexions de l’équipe du fabricant.
Toute personne qui apporte une modification dans l’espace de travail ou qui s’y connecte laisse une trace que le fabricant est lui-même en mesure de lire.
Un deuxième facteur de sécurité protège la connexion, et l’administrateur peut l’exiger pour l’ensemble de son équipe.
Passeports signés : si quelqu’un a des doutes concernant un passeport
Deux ans après la vente, un concurrent affirme que le constructeur a retravaillé a posteriori les données relatives à l’empreinte carbone figurant dans sa fiche technique, et une autorité de surveillance du marché mène l’enquête.
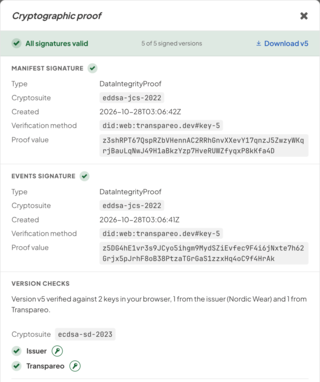
Ce qui compte, c’est ce qui peut être vérifié. Transpareo signe deux fois chaque version publiée d’un passeport, à l’aide de la clé de l’espace de travail et d’une contre-signature de Transpareo, puis la chaînent à la version précédente : c’est ce qu’on appelle l’ Transpareo Proofchain. Une correction donne lieu à une nouvelle version, tandis que l’ancienne reste visible. La Transpareo Time Machine, notre affichage open source, vérifie les deux signatures à chaque ouverture. Un clic sur « Vérifié par Transpareo » en haut du passeport affiche précisément ces détails : quelles signatures sont valides et si chaque version est chaînée à la précédente. Sur notre page dédiée à la vérification des passeports produits, chacun peut également vérifier un passeport produit individuellement. Si une version a été modifiée, ne serait-ce que dans une seule information, la vérification échoue.
Chez nous, personne n’a besoin de demander si un passeport est authentique. C’est le navigateur de l’utilisateur qui le vérifie lui-même.
Le fabricant ne communique la composition exacte de ses cellules qu'aux lecteurs justifiant d'un intérêt légitime. Même sans ces informations, le passeport public est néanmoins validé, car la signature couvre chaque donnée individuellement. Pour en savoir plus, consultez notre article sur la divulgation sélective dans le passeport produit ainsi que notre article sur les signatures et les certificats dans le passeport produit.
Une vision à long terme : vos passeports en 2035
En 2035, un recycleur analyse une batterie que le fabricant commercialise aujourd’hui. Transpareo existera-t-il encore à ce moment-là ?
Nous avons pris toutes les précautions possibles, dans la mesure où une entreprise peut le faire. 51 % du capital social de Transpareo AG est détenu par la fondation d’utilité publique Transpareo, située à Zoug, et l’Autorité fédérale de surveillance des fondations veille à ce que celle-ci remplisse sa mission. Vous trouverez plus d’informations à ce sujet sur notre page consacrée à l’entreprise et à sa fondation.
Si le fabricant met fin à son espace de travail, la partie publique de ses passeports reste accessible pendant dix ans aux mêmes adresses, comme le montre notre article sur les passeports produits après une faillite. Dès son inscription au registre de l’UE, le site Transpareo Vault conserve chaque version, y compris toutes les informations restreintes, pendant dix ans ; jusqu’à l’expiration de ce délai, personne ne peut y modifier ou supprimer quoi que ce soit, pas même nous. Le site est conçu pour fonctionner dès l’enregistrement.
La valeur du passeport reste également intacte : un terme publié ne change jamais, et lorsque Transpareo a fait évoluer ses passeports en 2026 vers un procédé de signature du World Wide Web Consortium, chaque ancien passeport est resté vérifiable. Nous avons également fait part de notre point de vue sur les signatures à longue durée de vie dans nos commentaires relatifs au Protocole de transparence des Nations unies.
Un simple château dont nous serions les seuls à détenir la clé aurait été plus facile à construire.
Nous avons conçu Transpareo de manière à ce que vous ayez le moins possible à vous fier à notre parole.
Cela a demandé davantage de travail. Pour des informations sur lesquelles les clients, les garages et les autorités doivent pouvoir compter pendant dix ans, nous estimons que c’est la bonne approche.
Le fabricant de batteries demande les informations relatives à ses « passeports » directement à ses fabricants de cellules via Transpareo Upstream; dès que celles-ci sont disponibles, les « passeports » sont publiés en quelques minutes. À partir de ce moment-là, ils sont conservés dans le coffre-fort : dans une base de données dédiée, cryptés, sécurisés, signés et vérifiables par tous.
Questions concernant cet article
Où Transpareo stocke-t-il les données d'un passeport numérique de produit ?
Dans des centres de données situés dans l’UE, sauvegardes comprises. Chaque espace de travail dispose de sa propre base de données, et les sauvegardes sont stockées dans deux lieux distincts au sein de l’UE, distants de plus de mille kilomètres l’un de l’autre. La société Transpareo et sa fondation, situées à Zoug, sont originaires de Suisse.
Quelles exigences de sécurité l'UE impose-t-elle au passeport numérique de produit ?
Le règlement sur l’écoconception exige des données authentiques et intactes , ainsi qu'un niveau élevé de sécurité et de confidentialité permettant d'éviter toute fraude. Chez Transpareo, chaque version comporte à cet effet deux signatures, que chaque lecteur vérifie dans son navigateur.
Un passeport produit déjà publié peut-il être modifié a posteriori ?
Chez Transpareo, une correction donne lieu à une nouvelle version signée, tandis que l’ancienne reste visible. Chaque version comporte deux signatures : celle de l’espace de travail et une contre-signature de Transpareo. Si vous modifiez a posteriori une version publiée, la validation dans le navigateur échouera et le lecteur s’en rendra compte immédiatement.
À quelle fréquence Transpareo effectue-t-il des sauvegardes de mes données ?
Toutes les quatre heures. Chaque sauvegarde est chiffrée sur le serveur avant de quitter celui-ci, puis stockée dans deux lieux distincts au sein de l’UE. Sur le site le plus éloigné, les serveurs peuvent stocker leurs sauvegardes, mais ne peuvent ni les supprimer ni les écraser.