
İsviçre’de değerli bir şeyi saklayan herkes akla çelik kapılar gelir: bankaların kasa odaları ve Alpler’de kayaların derinliklerine inşa edilmiş kaleler. İsviçre’de güvenlik ve gizlilik uzun zamandır birbirinden ayrılmaz bir ikilidir ve bu bağlamda müşterilerimizin verilerini bir kasanın içeriği gibi koruyoruz. Bu nedenle bizde her kapının arkasında bir sonraki kapı bulunur ve her birinin kendine ait bir kilidi vardır.
Bir elektrikli bisiklet aküsü üreticisi, Transpareo’ya benzer şekilde değerli bazı bilgileri teslim ediyor: akülerine ait veriler, hücrelerinin tam bileşimi, tedarikçilerinden aldığı yanıtlar ve 18 Şubat 2027'den itibaren akülerinde bulunması gereken dijital ürün pasaportları. Bunu yapmadan önce, veri güvenliği konusunda durumumuzun nasıl olduğunu öğrenmek istiyor. Ekotasarım Tüzüğü, her bir dijital ürün pasaportu için yüksek düzeyde güvenlik ve gizlilik gerektiriyor.
Transpareo’da önemli olan süreklilik ve güvenliktir. Bir pasaport on yıl veya daha uzun süre geçerli olmalı ve bu süre zarfında hiç kimse içindeki bilgileri fark edilmeden değiştirmemeli, yetkisi olmayan hiç kimse de bu bilgileri okumamalıdır. Şirket ve Zug’da bulunan vakfı İsviçre’de yerleşiktir; veriler, yedeklemeler de dahil olmak üzere AB’deki veri merkezlerinde saklanmaktadır. Her bir kapının ardında ne olduğunu, pil üreticisini örnek göstererek açıklayacağız.
Transpareo, ürün pasaportlarınızı şu şekilde güvence altına alır
Altı kapı, bu yazının onları açtığı sırayla:
- Her müşterinin hassas verileri için kendine ait bir veritabanı ve bir anahtarı vardır.
- Sunucularımız güvenli hale getirilmiş ve düzenli olarak denetlenmektedir; her biri bağımsız olarak çalışmaktadır.
- Her dört saatte bir, AB içinde birbirinden çok uzak iki yerde şifrelenmiş bir yedekleme oluşturulur ve arızalanan bir sunucu en kısa sürede değiştirilir.
- Her değişiklik ve her oturum açma işlemi iki protokol tarafından kaydedilir ve oturum açma işlemi ikinci bir güvenlik faktörüyle korunur.
- Yayınlanan her bir kimlik belgesi iki kez imzalanmıştır ve herkes tarafından tarayıcıda doğrulanabilir.
- Çoğunluk hissedarı olarak bir vakıf, bir arşiv, “ Transpareo Vault ” ve yerleşik terimler, pasaportlarınızı uzun vadede erişilebilir ve anlaşılır kılar.
Sağlayıcı kontrol listemizle, her sağlayıcıda - biz de dahil olmak üzere - bu noktaları kontrol edebilirsiniz.
Her çalışma alanı için ayrı bir veritabanı
Transpareo’da her şirket kendi çalışma alanında çalışır ve her çalışma alanı ayrı bir veritabanında yer alır. Üreticinin aküleri, kartları, kullanıcıları ve kayıtları asla başka bir müşterinin verileriyle bir arada bulunmaz ve her sorgu, ait olduğu çalışma alanında gerçekleştirilir.
Ayrıca, her çalışma alanının hassas verilerini koruyan kendine ait bir anahtarı vardır. Bu anahtar da, veritabanının dışında bulunan sunucunun bir anahtarıyla kilitlenmiştir.
Veritabanının yalnızca bir kopyasını ele geçiren kişi, içindeki hassas verileri okuyamaz.
Transpareo’da tüm çalışma alanlarını açan bir genel anahtar bulunmamaktadır. Üreticinin bunun için herhangi bir ayar yapması gerekmez: Transpareo, çalışma alanı oluşturulur oluşturulmaz kendi anahtarını oluşturur.
Güçlendirilmiş sunucular: Birisi bir sunucuya saldırdığında
Bir saldırgan, oradan pil üreticisinin verilerine ulaşmayı umarak sunucularımızdan birine saldırıyor.
Her sunucu bağımsızdır; kendi anahtarlarına sahiptir ve diğer tüm sunuculardan izole edilmiştir. Sunuculara yalnızca kayıtlı bir anahtara sahip olanlar erişebilir; bir anahtar her ne olursa olsun başkalarının eline geçerse, saldırı o noktada sona erer.
Üreticinin verileri başka bir sunucuda bulunuyorsa, saldırgan için erişilemez kalır.
Güvenlik sistemlerimizi düzenli olarak denetimler yoluyla kontrol ediyoruz ve denetimlerde tespit edilen sorunları kendi güvenlik güncellememizle gideriyoruz.
Şifrelenmiş yedeklemeler: Bir veri merkezinde yangın çıkarsa
Pil üreticisinin sunucusunun bulunduğu veri merkezinde bir yangın veya sel meydana gelir.
Transpareo, her dört saatte bir tüm çalışma alanlarını yedekler ve yedekleme, sunucudan ayrılmadan önce yalnızca o sunucunun bildiği bir anahtarla şifrelenir; her müşterinin hassas verileri ise ek olarak kendi anahtarıyla kilitli tutulur. Yedeklemeler, birbirinden bin kilometreden fazla uzaklıkta bulunan AB içindeki iki farklı yerde tutulur; sunucular bu yedeklemeleri daha uzak olan yere aktarabilir, ancak ne silebilir ne de üzerine yazabilir.
Transpareo, kaybolan sunucuyu en kısa sürede yenisiyle değiştirir ve çalışma alanlarını yedeklerden geri yükler. Anahtarlarınız da korunur: Her sunucunun anahtar setini, coğrafi olarak birbirinden ayrı, güvenli birkaç yerde kilitli ve çevrimdışı olarak saklıyoruz.
Veri merkezinde çıkan bir yangın, üreticiye en fazla son dört saatlik iş kaybına mal olur.
Transpareo, çalışma alanlarının yanı sıra, imzalanmış tüm sürümler de dahil olmak üzere yayınlanmış tüm pasaportların arşivini de güvence altına alır. Diğer tüm sistemler devre dışı kalsa bile, üreticinin pasaportları, diğer tüm müşterilerin pasaportları gibi çok kısa bir süre içinde yeniden erişilebilir hale gelir.
Genel Veri Koruma Yönetmeliği, bir olayın ardından verileri hızlı bir şekilde yeniden kullanılabilir hale getirme yeteneğini şart koşmaktadır. Bu nedenle bizim için bir yedekleme, ancak geri yüklenebildiğinde anlamlıdır ve yedeklemeleri düzenli olarak deneme amaçlı geri yükleriz.
Ayrıntılı günlükler: Birisi bir değeri kimin değiştirdiğini sorduğunda
Bir pilin teknik belgesinde belirtilen ağırlık artık teknik özellik tablosundaki değerle uyuşmuyor ve üreticinin kalite departmanı, bunu kimin ve ne zaman değiştirdiğini öğrenmek istiyor.
Cevap, çalışma alanının değişiklik günlüğünde yer almaktadır. Transpareo, hem uygulama yöneticisinde hem de arayüz üzerinden yapılan her değişikliği kaydeder: değişikliği kimin yaptığı, hangi girdide yapıldığı, önceki ve sonraki değerlerin ne olduğu, ne zaman ve hangi IP adresinden yapıldığı. Her kayıt beş yıl boyunca saklanır; uygulama yöneticisinde hiçbir kayıt değiştirilemez veya silinemez ve yalnızca yönetici tarafından izin verilen kişiler bu kayıtları okuyabilir.
İkinci bir günlük dosyası güvenlikle ilgilidir. Bu dosya, bir yıl boyunca her oturum açma işlemini, her başarısız giriş denemesini ve çok sayıda başarısız deneme sonrasında uygulanan her erişim engellemeyi, IP adresi ve tarayıcı bilgisiyle birlikte kaydeder. Transpareo’dan birisi bir soruyu çözmek için çalışma alanına giriş yaparsa, bu bilgi de üretici ekibinin oturum açma kayıtlarının yanında bu protokolde yer alır.
Çalışma alanında bir değişiklik yapan veya buraya giriş yapan herkes, üreticinin kendisinin okuyabileceği bir iz bırakır.
Başvuruyu koruyan ikinci bir faktör daha vardır ve yönetici bunu tüm ekibi için zorunlu kılabilir.
İmzalı pasaportlar: Birisi bir pasaportun gerçekliğinden şüphe duyarsa
Satıştan iki yıl sonra, bir rakip firma, üreticinin ürün sertifikasındaki CO₂ ayak izini sonradan daha iyi göstermiş olduğunu iddia ediyor ve bir piyasa denetim kurumu konuyu araştırıyor.
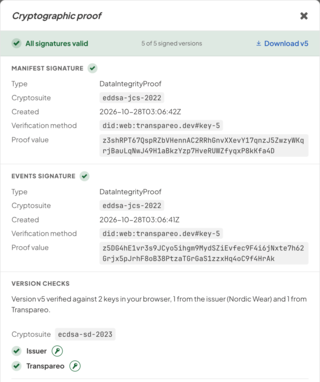
Önemli olan, doğrulanabilir olan şeydir. Transpareo, bir Pass’ın yayınlanan her sürümünü iki kez imzalar: çalışma alanının anahtarıyla ve Transpareo’nun karşı imzasıyla; ardından bunu bir önceki sürümle zincirleme bağlar: İşte bu, Transpareo Proofchain ’dur. Bir düzeltme, yeni bir sürüm oluşturur ve eski sürüm görünür kalır. Transpareo Time MachineAçık kaynaklı göstergemiz, her açılışta her iki imzayı da doğrular. Pasaportun üst kısmındaki “Transpareo tarafından doğrulanmıştır” seçeneğine tıklandığında tam da bu ayrıntılar açılır: hangi imzaların geçerli olduğu ve her sürümün bir öncekiyle zincirlenip zincirlenmediği. Ürün pasaportlarını kontrol etme sayfamızda herkes bir pasaportu tek tek de kontrol edebilir. Bir sürümde, tek bir bilgi bile değiştirilmişse, kontrol başarısız olur.
Bir pasaportun gerçek olup olmadığını kimse bize sormak zorunda değildir. Okuyucunun tarayıcısı bunu kendisi hesaplar.
Üretici, hücrelerinin tam bileşimini yalnızca meşru menfaati olan okuyuculara göstermektedir. Bu bilgiler olmadan da ürün pasaportu denetimden yine de geçer, çünkü imza her bir bilgiyi tek tek kapsar. Bu konuyla ilgili daha fazla bilgiyi, ürün pasaportundaki seçici bilgilendirme hakkındaki yazımızda ve ürün pasaportundaki imzalar ve sertifikalar hakkındaki yazımızda bulabilirsiniz.
Uzun vadeli plan: 2035 yılındaki pasaportlarınız
2035 yılında, bir geri dönüşümcü, üreticinin bugün sattığı bir pili tarayacak. O zaman Transpareo hâlâ var olacak mı?
Bir şirketin yapabileceği en iyi şekilde önlemlerimizi aldık. Transpareo AG’nin sermayesinin yüzde 51’i, Zug’da bulunan kar amacı gütmeyen Transpareo Vakfı’na aittir ve İsviçre Federal Vakıf Denetim Kurumu, vakfın amacına uygun şekilde faaliyet göstermesini denetlemektedir. Bu konuyla ilgili daha fazla bilgiyi , şirketimiz ve vakfımız hakkında olan sayfamızda bulabilirsiniz.
Üretici çalışma alanını kapatırsa, ürün pasaportlarının halka açık kısmı on yıl boyunca aynı adreslerden erişilebilir kalır; bu durum, iflas sonrası ürün pasaportları hakkındaki yazımızda da gösterilmiştir. AB sicili’ne kaydedildiği andan itibaren Transpareo Vault, tüm kısıtlı bilgileri içeren her sürümü on yıl boyunca saklar ve bu süre dolana kadar kimse, biz dahil, orada herhangi bir değişiklik yapamaz veya silemez. Sistem bu şekilde tasarlanmıştır ve kayıt ile birlikte devreye girer.
Pasın önemi de devam ediyor: Yayınlanmış bir terim asla değişmez ve Transpareo, 2026 yılında paslarını World Wide Web Consortium’un imza yöntemine geçirdiğinde, eski tüm paslar doğrulanabilir olmaya devam etti. Uzun ömürlü imzalar hakkındaki görüşlerimizi, BM Şeffaflık Protokolü’ne ilişkin yorumlarımızda da dile getirdik.
Sadece bizim anahtarına sahip olduğumuz tek bir kale inşa etmek daha kolay olurdu.
Transpareo’yu, bizim sözümüze olabildiğince az güvenmek zorunda kalmayacağınız şekilde tasarladık.
Bu daha fazla iş gerektirdi. Müşterilerin, tamirhanelerin ve resmi makamların on yıl boyunca güvenebileceği veriler söz konusu olduğunda, bunun doğru yol olduğunu düşünüyoruz.
Pil üreticisi, Transpareo Upstream adresi üzerinden pil hücre üreticilerinden doğrudan pasaport bilgilerini talep eder; bu bilgiler eline ulaştığında pasaportlar birkaç dakika içinde yayınlanır. O andan itibaren pasaportlar “kasada” saklanır: özel bir veritabanında, şifrelenmiş, imzalanmış ve herkes tarafından doğrulanabilir halde.
Bu yazıyla ilgili sorular
Transpareo, dijital ürün pasaportunun verilerini nereye kaydeder?
AB’deki veri merkezlerinde, yedeklemeler de dahil olmak üzere. Her çalışma alanının kendine ait bir veritabanı vardır ve yedeklemeler, birbirinden bin kilometreden fazla uzaklıkta bulunan AB içindeki iki ayrı yerde tutulmaktadır. İsviçre’den ise Zug’da bulunan Transpareo şirketi ve vakfı yer almaktadır.
AB, dijital ürün pasaportundan hangi güvenlik önlemlerini talep ediyor?
Ekotasarım Tüzüğü , gerçek ve bozulmamış veriler ile dolandırıcılığı önleyen yüksek düzeyde güvenlik ve gizlilik gerektirir . Transpareo’da her sürüm, tarayıcıdaki her okuyucunun doğrulayabileceği iki imzaya sahiptir.
Yayınlanmış bir ürün pasaportu sonradan değiştirilebilir mi?
Transpareo’da yapılan bir düzeltme, yeni ve imzalanmış bir sürüm oluşturur; eski sürüm ise görünür kalır. Her sürümde iki imza bulunur: çalışma alanının imzası ve Transpareo’nun karşı imzası. Yayınlanmış bir sürümü sonradan değiştiren kişi, tarayıcıdaki doğrulama işleminin başarısız olmasına neden olur ve okuyucu bunu hemen fark eder.
Transpareo verilerimi ne sıklıkla yedekliyor?
Dört saatte bir. Her yedekleme, sunucudan ayrılmadan önce şifrelenir ve ardından AB içinde iki ayrı yerde saklanır. Daha uzak olan yerde, sunucular yedeklemelerini depolayabilir, ancak ne silebilir ne de üzerine yazabilir.