
Wie in Zwitserland iets waardevols bewaart, denkt aan stalen deuren: aan de kluiskamers van de banken en aan de forten die diep in de rotsen van de Alpen zijn gebouwd. Bescherming en discretie gaan in Zwitserland al lang hand in hand, en in die zin behandelen wij de gegevens van onze klanten als de inhoud van een kluis. Bij ons bevindt zich daarom achter elke deur een volgende, en elke deur heeft zijn eigen slot.
Een fabrikant van accu’s voor e-bikes deponeert bij Transpareo iets dat eveneens van grote waarde is: de gegevens van zijn accu’s, de exacte samenstelling van zijn cellen, de antwoorden van zijn leveranciers en de digitale productpaspoorten die zijn accu’s vanaf 18 februari 2027 nodig hebben. Voordat hij dit doet, wil hij weten hoe het bij ons staat met de gegevensbeveiliging. De verordening inzake ecologisch ontwerp eist van elk digitaal productpaspoort een hoge mate van beveiliging en privacy.
Bij Transpareo draait het om duurzaamheid en veiligheid. Een paspoort moet tien jaar of langer meegaan, en gedurende die periode mag niemand onopgemerkt de inhoud ervan wijzigen, noch mag iemand informatie inzien waar hij geen recht op heeft. Het bedrijf en de bijbehorende stichting zijn gevestigd in Zug, Zwitserland; de gegevens worden opgeslagen in datacentra in de EU, inclusief de back-ups. Wat zich achter de afzonderlijke deuren bevindt, laten wij zien aan de hand van het voorbeeld van de accufabrikant.
Zo zorgt Transpareo voor uw productpaspoorten
Zes deuren, in de volgorde waarin ze in dit artikel worden geopend:
- Elke klant beschikt over een eigen database en een eigen sleutel voor zijn gevoelige gegevens.
- Onze servers zijn beveiligd en worden regelmatig gecontroleerd, en elke server staat op zichzelf.
- Om de vier uur wordt er een versleutelde back-up gemaakt op twee ver van elkaar gelegen locaties in de EU, en een defecte server wordt binnen de kortste keren vervangen.
- Elke wijziging en elke aanmelding wordt vastgelegd in twee logbestanden, en de aanmelding wordt beveiligd door tweefactorauthenticatie.
- Elk gepubliceerd paspoort is tweemaal ondertekend en kan door iedereen in de browser worden gecontroleerd.
- Een stichting als meerderheidsaandeelhouder, een archief, de website Transpareo Vault en vaste begrippen zorgen ervoor dat uw paspoorten op lange termijn toegankelijk en begrijpelijk blijven.
Met onze checklist voor aanbieders kunt u deze punten bij elke aanbieder controleren, ook bij ons.
Een eigen database voor elke werkruimte
Bij Transpareo werkt elk bedrijf in een eigen werkruimte, en elke werkruimte bevindt zich in een eigen database. De accu’s, pasjes, gebruikers en logbestanden van de fabrikant staan nooit naast de gegevens van een andere klant, en elke zoekopdracht wordt uitgevoerd in de werkruimte waartoe deze behoort.
Elke werkruimte beschikt bovendien over een eigen sleutel waarmee de gevoelige gegevens worden beveiligd. Deze sleutel wordt op zijn beurt beveiligd met een sleutel van de server, die zich buiten de database bevindt.
Wie slechts een kopie van de database in handen krijgt, kan de gevoelige gegevens daarin niet lezen.
Bij Transpareo bestaat er geen algemene sleutel waarmee alle werkruimten kunnen worden geopend. De fabrikant hoeft hiervoor niets in te stellen: Transpareo maakt zijn eigen sleutel aan zodra zijn werkruimte wordt aangemaakt.
Beveiligde servers: wanneer iemand een server aanvalt
Een aanvaller richt zich op een van onze servers, in de hoop van daaruit toegang te krijgen tot de gegevens van de accufabrikant.
Elke server staat op zichzelf, met eigen sleutels, volledig afgeschermd van alle andere. Alleen wie over een opgeslagen sleutel beschikt, heeft toegang tot de servers, en mocht er ondanks alles toch een in verkeerde handen vallen, dan houdt de inbraak daar op.
Indien de gegevens van de fabrikant op een andere server staan, blijven deze voor de aanvaller ontoegankelijk.
Wij controleren onze beveiliging regelmatig door middel van audits en verhelpen eventuele tekortkomingen die daarbij aan het licht komen met een eigen beveiligingsupdate.
Versleutelde back-ups: wanneer er brand uitbreekt in een datacenter
Er ontstaat brand of er treedt een overstroming op in het datacenter waar de server van de accufabrikant staat.
Om de vier uur maakt Transpareo een back-up van elke werkruimte en versleutelt deze back-up, voordat deze de server verlaat, met een sleutel die alleen deze server kent; de gevoelige gegevens van elke klant blijven daarbinnen bovendien met zijn eigen sleutel vergrendeld. De back-ups worden opgeslagen op twee locaties in de EU, die meer dan duizend kilometer van elkaar verwijderd zijn, en op de meest afgelegen locatie kunnen de servers deze wel opslaan, maar niet verwijderen of overschrijven.
Transpareo vervangt de verloren server binnen zeer korte tijd door een nieuwe en herstelt de werkruimten uit de back-ups. Ook uw sleutels blijven behouden: wij bewaren de sleutelset van elke server achter slot en offline, op meerdere beveiligde locaties die geografisch van elkaar gescheiden zijn.
Een brand in het datacentrum kost de fabrikant hooguit het werk van de afgelopen vier uur.
Naast de werkruimtes zorgt Transpareo ook voor het archief van alle gepubliceerde paspoorten, inclusief elke ondertekende versie. Mocht al het andere uitvallen, dan zouden de paspoorten van de fabrikant, net als die van alle andere klanten, binnen de kortste keren weer toegankelijk zijn.
De Algemene Verordening Gegevensbescherming vereist dat gegevens na een incident snel weer beschikbaar kunnen worden gemaakt. Een back-up is voor ons daarom pas geldig als deze kan worden teruggezet, en wij zetten back-ups regelmatig proefgewijs terug.
Nauwkeurige logbestanden: wanneer iemand vraagt wie een waarde heeft gewijzigd
In de specificaties van een accu komt het gewicht niet meer overeen met de gegevens in het gegevensblad, en de afdeling kwaliteitsbeheer van de fabrikant wil weten wie dit heeft gewijzigd en wanneer.
Het antwoord staat in het wijzigingslogboek van zijn werkruimte. Transpareo registreert elke wijziging, zowel in de applicatiemanager als via de interface: wie de wijziging heeft aangebracht, in welk item, welke waarde eerder gold en welke daarna, wanneer en vanaf welk IP-adres. Elk item blijft vijf jaar bewaard; in de applicatiemanager kan niets worden gewijzigd of verwijderd, en alleen degenen aan wie de beheerder toestemming heeft verleend, mogen het inzien.
Een tweede logbestand heeft betrekking op de beveiliging. Hierin worden gedurende een jaar alle aanmeldingen, alle mislukte pogingen en alle blokkades na te veel mislukte pogingen geregistreerd, met vermelding van het IP-adres en de browser. Als iemand van Transpareo zich aanmeldt in de werkruimte om te helpen bij een vraag, wordt dat daarin ook vermeld, naast de aanmeldingen van het team van de fabrikant.
Wie iets wijzigt in de werkruimte of zich daar aanmeldt, laat een spoor achter dat de fabrikant zelf kan lezen.
Er is nog een tweede factor die de aanmelding beveiligt, en de beheerder kan deze voor zijn hele team verplicht stellen.
Ondertekende paspoorten: wanneer iemand twijfelt aan de echtheid van een paspoort
Twee jaar na de verkoop beweert een concurrent dat de fabrikant de CO₂-voetafdruk in zijn productpas achteraf heeft verfraaid, en een markttoezichtautoriteit stelt hierover vragen.
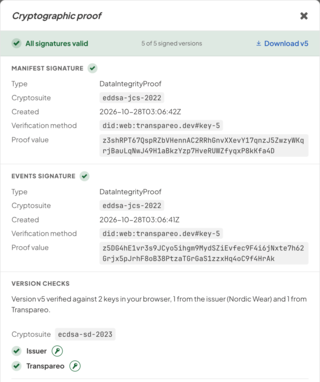
Dan telt alleen wat controleerbaar is. Transpareo ondertekent elke gepubliceerde versie van een pas tweemaal: met de sleutel van de werkruimte en met een tegenondertekening van Transpareo, en koppelt deze aan de vorige versie: dat is de Transpareo Proofchain. Een correctie leidt tot een nieuwe versie, terwijl de oude zichtbaar blijft. De Transpareo Time Machine, onze open-sourceweergave, controleert beide handtekeningen bij elke keer dat het paspoort wordt geopend. Een klik op ‘Geverifieerd door Transpareo’ bovenaan in het paspoort opent precies deze details: welke handtekeningen geldig zijn en of elke versie aan de vorige is gekoppeld. Op onze pagina voor het controleren van productpaspoorten kan iedereen een paspoort ook afzonderlijk controleren. Als een versie is gewijzigd, al is het maar in één gegevensveld, mislukt de controle.
Bij ons hoeft niemand te vragen of een pas echt is. De browser van de lezer controleert dit zelf.
De fabrikant maakt de exacte samenstelling van zijn cellen alleen bekend aan lezers met een gerechtvaardigd belang. Zelfs zonder deze gegevens doorstaat het openbare productpaspoort de controle, omdat de handtekening elk gegeven afzonderlijk dekt. Meer hierover vindt u in ons artikel over selectieve openbaarmaking in het productpaspoort en in ons artikel over handtekeningen en certificaten in het productpaspoort.
Op de lange termijn: uw paspoorten in het jaar 2035
In het jaar 2035 scant een recyclingbedrijf een accu die de fabrikant vandaag de dag verkoopt. Bestaat Transpareo dan nog?
Wij hebben voorzorgsmaatregelen getroffen, voor zover een onderneming dat kan. 51 procent van het aandelenkapitaal van Transpareo AG is in handen van de stichting zonder winstoogmerk Transpareo Stiftung in Zug, en de Zwitserse toezichthouder op stichtingen ziet erop toe dat de stichting haar doel dient. Meer hierover vindt u op onze pagina over de onderneming en haar stichting.
Indien de fabrikant zijn werkruimte beëindigt, blijft het openbare gedeelte van zijn paspoorten nog tien jaar lang via dezelfde adressen toegankelijk, zoals blijkt uit ons artikel over productpaspoorten na een faillissement. Vanaf de inschrijving in het EU-register bewaart Transpareo Vault elke versie met alle beperkte gegevens tien jaar lang, en totdat deze termijn afloopt, kan niemand daar iets wijzigen of verwijderen, ook wij niet. Het systeem is zo opgezet en treedt in werking bij de registratie.
Ook het belang van het certificaat blijft bestaan: een gepubliceerde term verandert nooit, en toen Transpareo zijn certificaten in 2026 omschakelde naar een ondertekeningsprocedure van het World Wide Web Consortium, bleef elk ouder certificaat verifieerbaar. Onze visie op duurzame handtekeningen hebben wij ook naar voren gebracht in onze opmerkingen bij het VN-transparantieprotocol.
Eén enkel slot, waarvan alleen wij de sleutel hebben, zou eenvoudiger te bouwen zijn geweest.
Wij hebben Transpareo zo ontworpen dat u zo min mogelijk op ons woord hoeft te vertrouwen.
Dat heeft meer werk gekost. Voor gegevens waarop klanten, garages en overheidsinstanties tien jaar lang moeten kunnen vertrouwen, achten wij dit de juiste aanpak.
De gegevens voor de certificaten worden door de batterijfabrikant via Transpareo Upstream rechtstreeks bij zijn celproducenten opgevraagd, en zodra deze beschikbaar zijn, worden de certificaten binnen enkele minuten gepubliceerd. Vanaf dat moment worden ze in de kluis bewaard: in een eigen database, versleuteld beveiligd, ondertekend en voor iedereen controleerbaar.
Vragen over dit artikel
Waar slaat Transpareo de gegevens van een digitaal productpaspoort op?
In datacentra binnen de EU, inclusief de back-ups. Elke werkruimte beschikt over een eigen database en de back-ups worden bewaard op twee afzonderlijke locaties binnen de EU, die meer dan duizend kilometer van elkaar verwijderd zijn. Uit Zwitserland komen het bedrijf Transpareo en zijn stichting in Zug.
Welke veiligheidsvereisten stelt de EU aan het digitale productpaspoort?
De verordening inzake ecologisch ontwerp vereist authentieke, ongeschonden gegevens en een hoog niveau van beveiliging en privacy, waardoor fraude wordt voorkomen. Bij Transpareo is elke versie voorzien van twee handtekeningen, die door elke lezer in de browser worden gecontroleerd.
Kan een gepubliceerd productpaspoort achteraf worden gewijzigd?
Bij Transpareo leidt een correctie tot een nieuwe, ondertekende versie, terwijl de oude versie zichtbaar blijft. Elke versie is voorzien van twee handtekeningen: die van de werkruimte en een tegenhandtekening van Transpareo. Wie een gepubliceerde versie achteraf wijzigt, zorgt ervoor dat de controle in de browser mislukt, en de lezer merkt dit onmiddellijk.
Hoe vaak maakt Transpareo een back-up van mijn gegevens?
Om de vier uur. Elke back-up wordt op de server versleuteld voordat deze de server verlaat, en wordt vervolgens op twee afzonderlijke locaties binnen de EU opgeslagen. Op de meest afgelegen locatie kunnen de servers hun back-ups opslaan, maar deze niet verwijderen of overschrijven.