
Quien guarda algo valioso en Suiza piensa en puertas de acero: en las cámaras acorazadas de los bancos y en las fortalezas construidas en lo profundo de la roca de los Alpes. La protección y la discreción van de la mano en Suiza desde hace mucho tiempo y, en este sentido, tratamos los datos de nuestros clientes como el contenido de una caja fuerte. Por eso, en nuestra empresa, detrás de cada puerta hay otra, y cada una tiene su propia cerradura.
Un fabricante de baterías para bicicletas eléctricas confía a Transpareo algo igualmente valioso: los datos de sus baterías, la composición exacta de sus celdas, las respuestas de sus proveedores y los pasaportes digitales del producto que sus baterías deberán tener a partir del 18 de febrero de 2027. Antes de hacerlo, desea saber cuál es su nivel de seguridad de los datos. El Reglamento sobre diseño ecológico exige que cada pasaporte digital del producto cumpla con un alto nivel de seguridad y privacidad.
En Transpareo, lo fundamental es la durabilidad y la seguridad. Un documento de identidad debe tener una vigencia de diez años o más, y durante ese tiempo nadie debe poder modificar su contenido sin que se detecte, ni leer lo que no le corresponde. Tanto la empresa como su fundación tienen su sede en Zug, Suiza; los datos se almacenan en centros de datos de la UE, incluidas las copias de seguridad. Le mostraremos lo que hay detrás de cada una de estas puertas tomando como ejemplo al fabricante de baterías.
Así es como Transpareo garantiza sus pasaportes del producto
Seis puertas, en el orden en que este artículo las va abriendo:
- Cada cliente dispone de su propia base de datos y de su propia clave para sus datos confidenciales.
- Nuestros servidores están protegidos y se someten a comprobaciones periódicas, y cada uno de ellos funciona de forma independiente.
- Cada cuatro horas se realiza una copia de seguridad cifrada en dos ubicaciones muy distantes entre sí dentro de la UE, y cualquier servidor que falle se sustituye en un plazo muy breve.
- Dos registros recogen cada modificación y cada inicio de sesión, y un segundo factor protege el inicio de sesión.
- Cada pase publicado está firmado dos veces y cualquiera puede comprobarlo en el navegador.
- Una fundación como accionista mayoritaria, un archivo, la revista « Transpareo Vault » y unos conceptos bien definidos garantizan que sus pasaportes sigan siendo accesibles y comprensibles a largo plazo.
Con nuestra lista de verificación de proveedores, podrá comprobar estos aspectos con cada proveedor, incluso con nosotros.
Una base de datos propia para cada espacio de trabajo
En Transpareo, cada empresa trabaja en su propio espacio de trabajo, y cada espacio de trabajo se encuentra en su propia base de datos. Las baterías, los pases, los usuarios y los registros del fabricante nunca se almacenan junto a los datos de otro cliente, y cada consulta se ejecuta en el espacio de trabajo al que pertenece.
Además, cada espacio de trabajo cuenta con su propia clave, que protege sus datos confidenciales. A su vez, esta clave está protegida por una clave del servidor que se encuentra fuera de la base de datos.
Quien solo consiga una copia de la base de datos no podrá leer sus datos confidenciales.
En Transpareo no existe una clave maestra que abra todos los espacios de trabajo. El fabricante no tiene que configurar nada al respecto: Transpareo crea su propia clave en cuanto se crea su espacio de trabajo.
Servidores reforzados: cuando alguien ataca un servidor
Un atacante se centra en uno de nuestros servidores con la esperanza de acceder desde allí a los datos del fabricante de baterías.
Cada servidor es independiente, con sus propias claves, aislado del resto. Solo puede acceder a los servidores quien posea una clave registrada y, si a pesar de todo una de ellas cayera en manos ajenas, la intrusión terminaría ahí.
Si los datos del fabricante se encuentran en otro servidor, el atacante no podrá acceder a ellos.
Comprobamos nuestra seguridad periódicamente mediante auditorías y, cuando se detecta algún problema, lo solucionamos con una actualización de seguridad propia.
Copias de seguridad cifradas: en caso de incendio en un centro de datos
Un incendio o una inundación afecta al centro de datos en el que se encuentra el servidor del fabricante de baterías.
Cada cuatro horas, Transpareo realiza una copia de seguridad de cada espacio de trabajo y cifra dicha copia antes de que salga del servidor, utilizando una clave que solo conoce ese servidor; además, los datos confidenciales de cada cliente permanecen protegidos con su propia clave. Las copias de seguridad se almacenan en dos ubicaciones de la UE, separadas por más de mil kilómetros entre sí, y en la más alejada los servidores pueden almacenarlas, pero no pueden eliminarlas ni sobrescribirlas.
Transpareo sustituye el servidor perdido por uno nuevo en un plazo muy breve y recupera sus espacios de trabajo a partir de las copias de seguridad. Además, sus claves se conservan: guardamos el conjunto de claves de cada servidor bajo llave y sin conexión a Internet, en varios lugares seguros y geográficamente separados entre sí.
Un incendio en el centro de datos le cuesta al fabricante, como máximo, el trabajo de las últimas cuatro horas.
Además de los espacios de trabajo, Transpareo también garantiza el archivo de todos los pases publicados, incluidas todas las versiones firmadas. Si fallara cualquier otro sistema, los pases del fabricante, al igual que los de todos los demás clientes, volverían a estar disponibles en muy poco tiempo.
El Reglamento General de Protección de Datos exige la capacidad de restablecer rápidamente la disponibilidad de los datos tras un incidente. Por ello, para nosotros, una copia de seguridad solo es válida si se puede restaurar, y realizamos restauraciones de prueba de las copias de seguridad con regularidad.
Registros detallados: en caso de que alguien pregunte quién ha modificado un valor
En la ficha técnica de una batería, el peso ya no coincide con el que figura en la ficha técnica, y el departamento de calidad del fabricante desea saber quién lo modificó y cuándo.
La respuesta se encuentra en el registro de cambios de su espacio de trabajo. Transpareo registra cada cambio, tanto en el gestor de la aplicación como a través de la interfaz: quién lo ha realizado, en qué entrada, qué valor había antes y cuál después, cuándo y desde qué dirección IP. Cada entrada se conserva durante cinco años; en el gestor de la aplicación no se puede modificar ni eliminar ninguna, y solo pueden consultarla aquellas personas a las que el administrador lo permita.
Existe un segundo registro dedicado a la seguridad. En él se recogen, durante un año, todos los inicios de sesión, todos los intentos fallidos y todos los bloqueos por exceso de intentos fallidos, junto con la dirección IP y el navegador. Si alguien de Transpareo inicia sesión en el espacio de trabajo para ayudar con alguna consulta, esto también queda registrado, junto con los inicios de sesión del equipo del fabricante.
Cualquiera que realice algún cambio en el espacio de trabajo o inicie sesión en él deja un rastro que el propio fabricante puede leer.
Existe un segundo factor que protege el inicio de sesión, y el administrador puede exigirlo a todo su equipo.
Pasaportes firmados: en caso de que alguien tenga dudas sobre un pasaporte
Dos años después de la venta, un competidor afirma que el fabricante ha maquillado a posteriori la huella de carbono que figura en su ficha técnica, y una autoridad de supervisión del mercado ha iniciado una investigación al respecto.
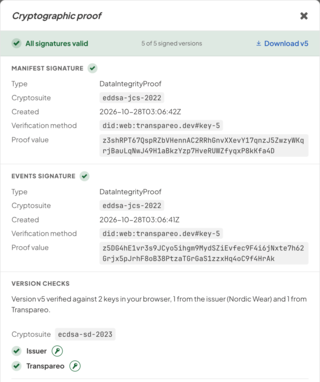
Lo que cuenta es lo que se puede verificar. Transpareo firma cada versión publicada de un «Pass» dos veces, con la clave del espacio de trabajo y con una contrafirma de Transpareo, y la encadena con la anterior: eso es el « Transpareo Proofchain ». Una corrección se convierte en una nueva versión, y la anterior sigue siendo visible. El Transpareo Time Machine, nuestro visor de código abierto, comprueba ambas firmas cada vez que se abre. Al hacer clic en «Verificado por Transpareo», en la parte superior del pasaporte, se muestran precisamente estos detalles: qué firmas son válidas y si cada versión está encadenada a la anterior. En nuestra página dedicada a la verificación de los pasaportes del producto, cada usuario puede comprobar cada pasaporte de forma individual. Si se ha modificado una versión, aunque solo sea en un dato, la verificación fallará.
Con nosotros, nadie tiene que preguntar si un pase es auténtico. El propio navegador del lector lo comprueba por sí mismo.
El fabricante solo revela la composición exacta de sus células a los lectores con un interés legítimo. No obstante, el pasaporte público supera la comprobación incluso sin ellos, ya que la firma cubre cada dato por separado. Encontrará más información al respecto en nuestro artículo sobre la divulgación selectiva en el pasaporte del producto y en nuestro artículo sobre firmas y certificados en el pasaporte del producto.
A largo plazo: sus pasaportes en el año 2035
En el año 2035, una empresa de reciclaje escanea una batería que el fabricante vende hoy. ¿Seguirá existiendo Transpareo para entonces?
Hemos tomado las medidas preventivas que una empresa puede adoptar. El 51 % del capital social de Transpareo AG está en manos de la Fundación Transpareo, una entidad sin ánimo de lucro con sede en Zug, y la Autoridad Federal de Supervisión de Fundaciones vela por que la fundación cumpla con su finalidad. Encontrará más información al respecto en nuestra página sobre la empresa y su fundación.
Si el fabricante cierra su espacio de trabajo, la parte pública de sus pasaportes del producto seguirá siendo accesible durante diez años en las mismas direcciones, tal y como muestra nuestro artículo sobre los pasaportes del producto tras una insolvencia. Desde el momento de su inscripción en el registro de la UE, el « Transpareo Vault » conserva cada versión con todos los datos restringidos durante diez años, y hasta que expire dicho plazo, nadie puede modificar ni eliminar nada allí, ni siquiera nosotros. Está diseñado para funcionar y entra en vigor con el registro.
La importancia del certificado también se mantiene: un término publicado nunca cambia, y cuando Transpareo adaptó sus certificados en 2026 a un procedimiento de firma del World Wide Web Consortium, todos los certificados anteriores siguieron siendo verificables. También hemos expuesto nuestra opinión sobre las firmas de larga duración en nuestros comentarios sobre el Protocolo de Transparencia de las Naciones Unidas.
Habría sido más fácil construir un único castillo del que solo nosotros tuviéramos la llave.
Hemos diseñado Transpareo de tal manera que tenga que confiar lo menos posible en nuestra palabra.
Esto ha supuesto más trabajo. Consideramos que es el camino correcto a seguir para garantizar que los clientes, los talleres y las autoridades puedan confiar en estos datos durante diez años.
El fabricante de baterías solicita los datos de sus certificados directamente a sus fabricantes de celdas a través de Transpareo Upstream y, una vez recibidos, los certificados se publican en pocos minutos. A partir de ese momento, se almacenan en la «caja fuerte»: en una base de datos propia, cifrados, protegidos, firmados y verificables por cualquier persona.
Preguntas sobre esta publicación
¿Dónde almacena Transpareo los datos de un pasaporte digital del producto?
En centros de datos de la UE, incluidas las copias de seguridad. Cada espacio de trabajo cuenta con su propia base de datos, y las copias de seguridad se almacenan en dos ubicaciones distintas de la UE, separadas por más de mil kilómetros. Desde Suiza participan la empresa Transpareo y su fundación, con sede en Zug.
¿Qué requisitos de seguridad exige la UE al pasaporte digital del producto?
El Reglamento sobre diseño ecológico exige datos auténticos e íntegros , así como un alto nivel de seguridad y privacidad que evite el fraude. En Transpareo, cada versión cuenta con dos firmas que cada lector verifica en el navegador.
¿Se puede modificar posteriormente el pasaporte del producto ya publicado?
En Transpareo, una corrección se traduce en una nueva versión firmada, y la anterior sigue siendo visible. Cada versión lleva dos firmas: la del espacio de trabajo y una contrafirma de Transpareo. Si se modifica posteriormente una versión publicada, la verificación en el navegador fallará y el lector lo notará de inmediato.
¿Con qué frecuencia realiza Transpareo copias de seguridad de mis datos?
Cada cuatro horas. Cada copia de seguridad se cifra en el servidor antes de salir de él y, a continuación, se almacena en dos ubicaciones distintas dentro de la UE. En la ubicación más alejada, los servidores pueden almacenar sus copias de seguridad, pero no pueden eliminarlas ni sobrescribirlas.