
Aki Svájcban valami értékeset őriz, az az acélajtókra gondol: a bankok páncéltermeire és az Alpokban, a szikla mélyén épített erődökre. Svájcban a védelem és a diszkréció már régóta kéz a kézben jár, és ennek szellemében ügyfeleink adatait úgy kezeljük, mint egy széf tartalmát. Nálunk ezért minden ajtó mögött egy újabb ajtó rejtőzik, és mindegyiknek megvan a saját zárja.
Egy e-kerékpár-akkumulátorok gyártója valami hasonlóan értékeset tárol a Transpareo-nál: az akkumulátorai adatait, a celláinak pontos összetételét, beszállítóinak válaszait, valamint azokat a digitális termékútlevéleket, amelyekre akkumulátorainak 2027. február 18-tól szükségük lesz. Mielőtt ezt megtenné, tudni szeretné, hogyan állunk az adatbiztonság terén. A környezettudatos tervezési rendelet minden digitális termékútlevéltől magas szintű biztonságot és adatvédelmet követel meg.
Transpareo esetében a tartósság és a biztonság a legfontosabb. Egy útlevélnek tíz évig vagy annál is tovább kell kitartania, és ez idő alatt senki sem változtathatja meg észrevétlenül a benne szereplő adatokat, és senki sem olvashatja el azt, ami nem tartozik rá. A vállalat és a hozzá tartozó alapítvány Svájcból, Zugból származik; az adatok - a biztonsági másolatokkal együtt - az EU-ban található adatközpontokban vannak tárolva. Hogy mi rejtőzik az egyes ajtók mögött, azt az akkumulátorgyártó példáján mutatjuk be.
Így biztosítja a Transpareo a termékútlevéleket
Hat ajtó, abban a sorrendben, ahogyan ez a bejegyzés kinyitja őket:
- Minden ügyfélnek saját adatbázisa és saját kulcsa van az érzékeny adataihoz.
- Szervereink megerősítettek és rendszeresen ellenőrzésre kerülnek, és mindegyik különállóan működik.
- Négyóránként titkosított biztonsági másolat készül két, egymástól távol eső helyszínen az EU-n belül, és egy meghibásodott szervert a lehető legrövidebb időn belül kicserélnek.
- Két napló rögzíti minden módosítást és bejelentkezést, a bejelentkezést pedig egy második tényező védi.
- Minden közzétett tanúsítványt kétszer aláírtak, és ezeket mindenki ellenőrizheti a böngészőjében.
- Egy alapítvány, mint többségi tulajdonos, egy levéltár, a „ Transpareo Vault ” című kiadvány, valamint a bevett kifejezések gondoskodnak arról, hogy útleveleik hosszú távon is hozzáférhetők és érthetőek maradjanak.
Szolgáltatói ellenőrzőlistánk segítségével minden szolgáltatónál - így nálunk is - ellenőrizheti ezeket a szempontokat.
Minden munkaterülethez saját adatbázis
A Transpareo rendszerében minden vállalat saját munkaterületen dolgozik, és minden munkaterület egy külön adatbázisban található. A gyártó akkumulátorai, igazolványai, felhasználói és naplóbejegyzései soha nem kerülnek más ügyfelek adatai mellé, és minden lekérdezés abban a munkaterületben fut, amelyhez tartozik.
Minden munkaterületnek emellett saját kulcsa van, amely védi az érzékeny adatait. Ezt a kulcsot pedig a szerver egy, az adatbázison kívül tárolt kulcsával titkosítják.
Aki csak az adatbázis egy másolatához jut hozzá, az nem tudja elolvasni az abban szereplő érzékeny adatokat.
A Transpareo-nál nincs olyan általános kulcs, amely minden munkaterületet megnyitna. A gyártónak ehhez semmit sem kell beállítania: a Transpareo létrehozza a saját kulcsát, amint a munkaterülete létrejön.
Megerősített szerverek: ha valaki támadást indít egy szerver ellen
Egy támadó az egyik szerverünket veszi célba abban a reményben, hogy onnan hozzáférhet az akkumulátorgyártó adataihoz.
Minden szerver önállóan működik, saját kulcsokkal, elszigetelve az összes többitől. A szerverekhez csak az fér hozzá, aki rendelkezik egy előre tárolt kulccsal, és ha egy kulcs mégis idegen kezekbe kerül, a behatolás ott véget ér.
Ha a gyártó adatai egy másik szerveren találhatók, azok a támadó számára hozzáférhetetlenek maradnak.
Biztonsági rendszerünket rendszeresen ellenőrizzük auditok keretében, és amennyiben az ellenőrzés során bármilyen problémát találunk, saját biztonsági frissítéssel orvosoljuk azt.
Titkosított biztonsági másolatok: ha egy adatközpont kigyullad
Tűz vagy árvíz éri azt az adatközpontot, amelyben az akkumulátorgyártó szerverét tárolják.
A Transpareo négyóránként biztonsági másolatot készít minden munkaterületről, és a biztonsági másolatot - mielőtt az elhagyja a szervert - egy olyan kulccsal titkosítja, amelyet csak az adott szerver ismer; emellett minden ügyfél érzékeny adatai továbbra is a saját kulcsukkal vannak lezárva. A biztonsági másolatok az EU-n belül két, egymástól több mint ezer kilométerre fekvő helyen találhatók, és a távolabbi helyen lévő szerverek csak tárolhatják őket, de sem törölni, sem felülírni nem tudják.
A Transpareo legrövid időn belül kicseréli az elveszett szervert egy újra, és a biztonsági mentésekből visszaállítja a felhasználó munkaterületeit. A kulcsok is megmaradnak: minden szerver kulcskészletét zár alatt és offline állapotban tároljuk, több, egymástól földrajzilag elkülönült, biztonságos helyen.
Egy tűzeset az adatközpontban legfeljebb az elmúlt négy órányi munkát jelenti a gyártó számára.
A munkaterületek mellett Transpareo az összes közzétett útlevél archívumát is biztosítja, beleértve minden aláírt változatot is. Ha minden más meghibásodna, a gyártó útlevelei - akárcsak az összes többi ügyfélé - a legrövidebb időn belül újra elérhetővé válnának.
Az általános adatvédelmi rendelet előírja, hogy egy incidens után az adatokat gyorsan újra elérhetővé kell tenni. Ezért számunkra egy biztonsági másolat csak akkor számít érvényesnek, ha vissza lehet állítani, és rendszeresen próbajelleggel visszaállítjuk a biztonsági másolatokat.
Részletes naplófájlok: ha valaki azt kérdezi, ki módosította egy értéket
Egy akkumulátor adatai között a súly már nem egyezik meg a műszaki adatlapon szereplő értékkel, és a gyártó minőségbiztosítási osztálya tudni szeretné, ki és mikor módosította azt.
A válasz a munkaterületének változásnaplójában található. Transpareo minden változtatást rögzít, akár az alkalmazáskezelőben, akár az interfészen keresztül: ki hajtotta végre, melyik bejegyzésen, mi volt az előző érték és mi az új, mikor, valamint melyik IP-címről. Minden bejegyzés öt évig megmarad, az alkalmazáskezelőben egyik sem módosítható vagy törölhető, és csak az olvashatja el, akinek az adminisztrátor engedélyt ad rá.
Egy második napló a biztonsággal kapcsolatos. Ez egy éven át rögzíti minden bejelentkezést, minden sikertelen kísérletet és minden, túl sok sikertelen kísérlet miatti letiltást, az IP-címmel és a böngészővel együtt. Ha valaki a Transpareo-tól bejelentkezik a munkaterületre, hogy segítsen egy kérdés megoldásában, az is szerepel benne, a gyártói csapat bejelentkezései mellett.
Aki a munkaterületen valamit megváltoztat vagy bejelentkezik oda, nyomot hagy maga után, amelyet a gyártó maga is ki tud olvasni.
Egy második tényező védi a bejelentkezést, és az adminisztrátor ezt az egész csapatára vonatkozóan előírhatja.
Aláírt útlevelek: ha valaki kétségbe vonja egy útlevél hitelességét
Két évvel az eladás után egy versenytárs azt állítja, hogy a gyártó utólag „szépítette” a jármű adatlapján szereplő szén-dioxid-lábnyomot, és egy piacfelügyeleti hatóság vizsgálatot indított az ügyben.
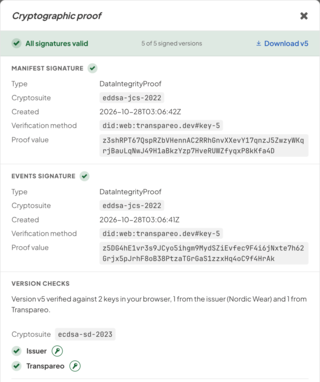
Akkor az számít, ami ellenőrizhető. Transpareo minden közzétett Pass-verziót kétszer aláír: a munkaterület kulcsával és a Transpareo ellenaláírásával, majd összekapcsolja az előző verzióval: ez az „ Transpareo Proofchain ”. Egy javítás új verziót eredményez, a régi pedig látható marad. A Transpareo Time Machinenyílt forráskódú megjelenítőnk minden megnyitáskor ellenőrzi mindkét aláírást. Ha a passz tetején a „Transpareo által hitelesítve” feliratra kattintunk, pontosan ezek a részletek jelennek meg: mely aláírások érvényesek, és hogy minden verzió összekapcsolódik-e az előzővel. A termékútlevélek ellenőrzésére szolgáló oldalunkon mindenki külön-külön is ellenőrizheti a termékútlevélt. Ha egy verziót módosítottak - akár csak egy adatot is -, az ellenőrzés sikertelen lesz.
Nálunk senkinek sem kell megkérdeznie, hogy egy útlevél valódi-e. Az olvasó böngészője maga számolja ki.
A gyártó a sejtek pontos összetételét csak azoknak az olvasóknak mutatja meg, akiknek jogos érdeke fűződik hozzá. A nyilvános termékútlevél ezek nélkül is megfelel a vizsgálaton, mivel az aláírás minden adatot külön-külön lefed. Erről bővebben olvashat a termékútlevélben szereplő szelektív közzétételről szóló cikkünkben, valamint a termékútlevélben szereplő aláírásokról és tanúsítványokról szóló cikkünkben.
Hosszú távra tervezve: az útleveleik 2035-ben
2035-ben egy újrahasznosító cég beolvassa egy olyan akkumulátor adatait, amelyet a gyártó ma értékesít. Akkor még létezik a Transpareo?
Minden tőlünk telhetőt megtettünk, amennyire egy vállalatnak ez lehetséges. A Transpareo AG alaptőkéjének 51 százalékát a zugi székhelyű, közhasznú Transpareo Alapítvány birtokolja, és a Svájci Alapítványfelügyelet gondoskodik arról, hogy az alapítvány betöltse célját. Erről bővebben a vállalatról és az alapítványról szóló oldalunkon olvashat.
Ha a gyártó bezárja munkaterületét, a termékútlevélek nyilvános része tíz évig ugyanazon a címen elérhető marad, amint azt a termékútlevélről szóló cikkünk is bemutatja egy csőd esetén. Az EU-nyilvántartásba való bejegyzéstől kezdve az Transpareo Vault tíz évig megőrzi minden verziót a korlátozott adatokkal együtt, és a határidő lejártáig senki sem módosíthat vagy törölhet ott semmit, mi sem. A rendszer felépítése és működése a regisztrációval lép életbe.
A tanúsítvány jelentősége is megmarad: egy nyilvánosságra hozott kifejezés soha nem változik, és amikor a Transpareo 2026-ban átállította tanúsítványait a World Wide Web Consortium aláírási eljárására, minden régebbi tanúsítvány továbbra is ellenőrizhető maradt. A tartós aláírásokról alkotott véleményünket az ENSZ átláthatósági jegyzőkönyvhöz fűzött észrevételeinkben is kifejtettük.
Egyszerűbb lett volna egy olyan kastélyt építeni, amelyhez csak nekünk van kulcsunk.
A Transpareo-t úgy alakítottuk ki, hogy a lehető legkevésbé kelljen a szavunkra hagyatkoznia.
Ez több munkával járt. Azoknál az adatoknál, amelyekre az ügyfeleknek, a műhelyeknek és a hatóságoknak tíz éven át támaszkodniuk kell, ezt tartjuk a helyes megoldásnak.
Az akkumulátor-gyártó a Transpareo Upstream oldalon keresztül közvetlenül az elemgyártóktól kéri le az akkumulátorok adatait, és ha azok rendelkezésre állnak, az adatok néhány percen belül közzétételre kerülnek. Ettől kezdve a „széfben” tárolódnak: egy saját adatbázisban, titkosítva, aláírva és mindenki számára ellenőrizhető formában.
Kérdések ehhez a bejegyzéshez
Hol tárolja a Transpareo a digitális termékútlevél adatait?
Az EU-ban található adatközpontokban, beleértve a biztonsági másolatokat is. Minden munkaterületnek saját adatbázisa van, és a biztonsági másolatok az EU-n belül két különálló helyen, egymástól több mint ezer kilométerre tárolódnak. Svájcból a Transpareo vállalat és annak Zugban működő alapítványa származik.
Milyen biztonsági követelményeket támaszt az EU a digitális termékútlevélvel szemben?
A környezettudatos tervezési rendelet valós, sértetlen adatokat , valamint a csalások megelőzését szolgáló magas szintű biztonságot és adatvédelmet ír elő . A Transpareo esetében minden verzió két aláírással rendelkezik, amelyeket minden olvasó a böngészőjében ellenőriz.
Meg lehet-e változtatni utólag egy már közzétett termékútlevélet?
A Transpareo rendszerében egy javítás egy új, aláírt verziót eredményez, a régi pedig továbbra is látható marad. Minden verzió két aláírást tartalmaz: a munkaterületét és a Transpareo ellenaláírását. Ha valaki utólag módosít egy közzétett verziót, az a böngészőben a ellenőrzés meghiúsulását eredményezi, és az olvasó ezt azonnal észreveszi.
Milyen gyakran menteli Transpareo az adataimat?
Négyóránként. Minden biztonsági másolatot titkosítanak a szerveren, mielőtt az elhagyja azt, majd azt két különálló helyen tárolják az EU-n belül. A távolabbi helyen a szerverek elmenthetik a biztonsági másolataikat, de sem törölni, sem felülírni nem tudják azokat.