
在瑞士,凡是将贵重物品存放起来的人,都会想到钢制门:无论是银行的保险库,还是深藏于阿尔卑斯山岩中的堡垒。 在瑞士,安全与保密向来密不可分,正因如此,我们对待客户数据的态度如同对待保险柜中的物品一般。因此,在我们这里,每一扇门后面都还有另一扇门,而且每扇门都配有独立的锁。
一家电动自行车电池制造商向Transpareo提交了同样宝贵的信息:其电池的数据、电芯的精确成分、供应商的答复,以及其电池自2027年2月18日起所需的数字产品护照。 在提交这些信息之前,该制造商希望了解我们公司数据安全方面的状况。《生态设计法规》要求每份数字产品护照都必须具备高水平的安全性和隐私保护。
Transpareo 注重的是持久性和安全性。护照的使用寿命应达到十年或更久,在此期间,任何人都不应能悄无声息地篡改其中的内容,也不应能查阅其无权访问的信息。 该公司及其基金会均位于瑞士楚格; 数据(包括备份)均存储在欧盟境内的数据中心。我们将以一家电池制造商为例,向您展示这些“门”背后究竟隐藏着什么。
Transpareo 是如何保障您的产品护照安全的
六扇门,按本文开启它们的顺序排列:
- 每位客户都有一个专属的数据库和一个用于保护其敏感数据的专属密钥。
- 我们的服务器经过强化处理并定期接受检测,且每台服务器都是独立运行的。
- 每四小时会在欧盟内两个相距甚远的地点生成一份加密备份,且出现故障的服务器可在极短时间内得到更换。
- 有两份日志记录了每一项更改和每次登录,并且采用双因素认证来保护登录过程。
- 每份发布的通行证都经过两次签名,任何人都可以在浏览器中进行验证。
- 一家作为控股股东的基金会、一个档案馆、Transpareo Vault 网站以及一些固定术语,确保您的护照长期可查阅且易于理解。
借助我们的供应商核查清单,您可以对每家供应商(包括我们)的这些方面进行核查。
每个工作区都有独立的数据库
在Transpareo系统中,每家企业都在各自的工作区中运行, 且每个工作区都位于独立的数据库中。制造商的电池、通行证、用户和日志数据绝不会与其他客户的数据混杂在一起,且每次查询都在其所属的工作区内进行。
此外,每个工作区都有一个专属密钥,用于加密其敏感数据。该密钥本身又由服务器上一个位于数据库之外的密钥进行加密。
仅获得数据库副本的人无法读取其中的敏感数据。
Transpareo 并不提供能够打开所有工作区的通用密钥。制造商无需为此进行任何设置:一旦其工作区创建完成,Transpareo 便会自动生成相应的密钥。
强化服务器:当有人攻击服务器时
一名攻击者将目标锁定在我们的一台服务器上,企图借此获取电池制造商的数据。
每台服务器都是独立运行的,拥有自己的密钥,与其他所有服务器相互隔离。只有持有预存密钥的人才能访问这些服务器;即使某台服务器的密钥不幸落入他人之手,入侵也仅止步于此。
如果制造商的数据存储在另一台服务器上,攻击者就无法获取这些数据。
我们会通过定期审计来检查我们的安全状况,并针对审计中发现的问题发布专属的安全更新。
加密备份:当数据中心发生火灾时
火灾或洪水袭击了该电池制造商服务器所在的数据中心。
Transpareo 每四小时对每个工作区进行一次备份,并在备份数据离开服务器前,使用仅该服务器知晓的密钥对其进行加密;此外,每位客户的敏感数据还会使用其专属密钥进行额外加密。 备份数据存储在欧盟境内的两个地点,两地相距超过一千公里;位于较远一端的服务器可以存储这些数据,但既不能删除也不能覆盖。
Transpareo 将在最短时间内用新服务器替换丢失的服务器,并从备份中恢复其工作区。其密钥也将得到妥善保存:我们把每台服务器的密钥集都锁在离线状态下,并保存在多个地理位置分散的安全地点。
数据中心发生火灾,对制造商造成的损失至多相当于过去四小时的工作量。
除了工作区外,Transpareo 还保存了所有已发布的通行证的存档,其中包括每个已签名的版本。即使其他所有系统都出现故障,该制造商的通行证以及所有其他客户的通行证也将在极短时间内恢复可用。
《通用数据保护条例》要求在发生安全事件后能够迅速恢复数据。因此,对我们而言,只有能够成功还原的备份才算有效,我们也会定期进行备份还原测试。
详细的日志记录:当有人询问是谁修改了某个值时
某块电池的规格表中,其重量与技术数据表不符,制造商的质量部门希望查明是谁在何时进行了修改。
答案就在其工作区的变更日志中。 Transpareo 会记录每次变更 - 无论是在应用程序管理器中还是通过接口进行的:谁进行了修改、修改了哪个条目、修改前后的具体数值、修改时间以及操作所用的 IP 地址。 每条记录将保留五年,在应用程序管理器中无法修改或删除任何记录,且只有经管理员授权的人员才能查阅。
第二个日志记录与安全相关。它会记录一年内每次登录、每次登录失败以及因多次登录失败导致的封禁情况,并附有IP地址和浏览器信息。 如果Transpareo的某位成员登录工作区以协助解答问题,该记录也会被收录其中,与制造商团队的登录记录并列。
任何在工作区进行更改或登录的人,都会留下制造商能够读取的痕迹。
还有第二个因素可保护登录安全,管理员可以要求整个团队都采用该措施。
签名的护照:如果有人对护照的真实性产生怀疑
在出售两年后,一家竞争对手声称该制造商事后美化了其产品信息卡中的碳足迹数据,一家市场监管机构已就此展开调查。
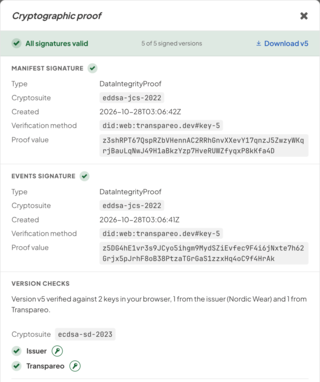
那么,关键在于能够被验证的内容。Transpareo 会对每个发布的 Pass 版本进行两次签名 - 一次使用工作区的密钥,另一次使用 Transpareo 的反向签名 - 并将新版本与前一个版本链接起来:这就是“Transpareo Proofchain ”。任何更正都会生成一个新版本,而旧版本仍会保留可见。 Transpareo Time Machine我们的开源显示器会在每次打开时验证这两个签名。点击护照顶部的“经 Transpareo 验证”即可查看具体细节:哪些签名有效,以及每个版本是否与前一个版本链接。 在我们的产品护照验证页面上,任何人都可以单独验证每份护照。如果某个版本发生变更 - 哪怕只是其中一项信息 - 验证就会失败。
至于护照是否真实,无需向我们查询。读卡器的浏览器会自行验证。
制造商仅向具有正当利益的读者披露其细胞的确切组成。 即使没有这些信息,公开版产品护照仍能通过审核,因为签名已对每项信息分别进行了覆盖。更多相关内容,请参阅我们关于产品护照中选择性披露的文章,以及关于产品护照中签名和证书的文章。
着眼长远:2035年的护照
2035年,一家回收企业对一款制造商目前正在销售的电池进行扫描。届时Transpareo是否依然存在?
我们已尽企业所能做好了相关安排。Transpareo AG 51% 的股本由位于 楚格的非营利性 Transpareo 基金会持有,瑞士联邦基金会监管机构负责监督该基金会是否符合其设立宗旨。更多相关信息请参见我们关于公司及其基金会的页面。
如果制造商关闭其工作区,其产品护照的公开部分仍可在原网址访问十年,正如我们关于破产后产品护照的文章所示。 自登记入欧盟注册系统起,Transpareo Vault 将保留包含所有受限信息的各版本产品护照十年之久;在此期限届满之前,任何人(包括我们)都无法对其进行修改或删除。该系统已建成,并自注册之日起生效。
该证书的重要性依然存在:已发布的术语永远不会改变,当Transpareo在2026年将其证书切换至万维网联盟(W3C)的签名方案时,所有旧版证书仍可验证。 我们对持久签名的看法,也体现在我们对《联合国透明度议定书》的评论中。
如果只建一座只有我们才有钥匙的城堡,那会更容易一些。
我们设计Transpareo时,力求让您尽可能少地依赖我们的承诺。
这虽然多花了一些功夫,但对于那些客户、维修厂和主管部门未来十年都将依赖的数据而言,我们认为这是正确的做法。
电池制造商通过Transpareo Upstream 直接向其电芯制造商查询电池护照的相关信息;一旦信息到位,电池护照将在几分钟内发布。此后,这些信息将存储在“保险库”中:即一个独立的数据库内,经过加密保护、数字签名,且任何人都可进行验证。
关于这篇文章的问题
Transpareo 将数字产品护照的数据存储在何处?
位于欧盟境内的数据中心,包括备份数据。每个工作区都有独立的数据库,备份数据存储在欧盟境内两个相距超过一千公里的独立地点。来自瑞士的Transpareo公司及其位于楚格的基金会。
欧盟对数字产品护照提出了哪些安全要求?
《生态设计法规》要求数据真实、完整,并具备高水平的安全性和隐私保护,以防止欺诈。在Transpareo中,每个版本都带有两个签名,浏览器中的每个读取器都会对其进行验证。
已发布的产品护照可以事后修改吗?
在Transpareo中,每次修改都会生成一个新的、经过签名的版本,而旧版本仍会保留并可见。每个版本都带有两个签名:工作区签名和Transpareo的对签。如果有人事后修改了已发布的版本,浏览器中的验证将失败,读者会立即察觉到这一点。
Transpareo 多久备份一次我的数据?
每四小时一次。每次备份在离开服务器之前都会进行加密,随后存储在欧盟内的两个独立地点。在较远的地点,服务器可以存储备份,但既不能删除也不能覆盖。