
Den som oppbevarer noe verdifullt i Sveits, tenker på ståldører: på bankenes hvelv og på festningene som er bygget dypt inn i fjellet i Alpene. Beskyttelse og diskresjon har lenge gått hånd i hånd i Sveits, og i den forstand behandler vi kundenes data som innholdet i en safe. Hos oss ligger det derfor en ny dør bak hver dør, og hver har sitt eget lås.
En produsent av elsykkelbatterier legger fra seg noe like verdifullt hos Transpareo: dataene om batteriene sine, den nøyaktige sammensetningen av cellene, svarene fra leverandørene og de digitale produktpassene som batteriene trenger fra og med 18. februar 2027. Før han gjør dette, vil han vite hvordan det står til med datasikkerheten hos oss. Økodesignforordningen krever at hvert digitalt produktpass oppfyller høye krav til sikkerhet og personvern.
Hos Transpareo handler det om varighet og sikkerhet. Et pass skal vare i ti år eller lenger, og i løpet av denne tiden skal ingen kunne endre innholdet uten at det blir lagt merke til, og ingen skal kunne lese det de ikke har rett til å se. Selskapet og stiftelsen har sitt hovedkontor i Zug i Sveits; dataene lagres i datasentre i EU, inkludert sikkerhetskopiene. Vi viser hva som skjuler seg bak de enkelte dørene ved å ta batteriprodusenten som eksempel.
Slik sikrer Transpareo produktpassene dine
Seks dører, i den rekkefølgen dette innlegget åpner dem:
- Hver kunde har sin egen database og sin egen nøkkel for sine sensitive opplysninger.
- Serverne våre er sikret og kontrolleres jevnlig, og hver av dem står for seg selv.
- Hver fjerde time lagres det en kryptert sikkerhetskopi på to steder langt fra hverandre i EU, og en server som går i stykker, erstattes på kortest mulig tid.
- To logger registrerer alle endringer og alle pålogginger, og en tofaktorautentisering beskytter påloggingen.
- Hvert publisert pass er signert to ganger og kan verifiseres av alle i nettleseren.
- En stiftelse som majoritetseier, et arkiv, « Transpareo Vault » og faste begreper sørger for at passene deres forblir tilgjengelige og forståelige på lang sikt.
Med vår sjekkliste for leverandører kan du sjekke disse punktene hos hver enkelt leverandør, også hos oss.
En egen database for hvert arbeidsområde
Hos Transpareo arbeider hvert selskap i sitt eget arbeidsområde, og hvert arbeidsområde ligger i sin egen database. Produsentens batterier, pass, brukere og logger ligger aldri sammen med dataene til en annen kunde, og hver forespørsel kjøres i det arbeidsområdet den tilhører.
Hvert arbeidsområde har dessuten en egen nøkkel som låser bort dets sensitive data. Denne nøkkelen er på sin side låst med en nøkkel fra serveren, som ligger utenfor databasen.
Den som bare får tak i en kopi av databasen, kan ikke lese de sensitive opplysningene i den.
Transpareo har ikke en hovednøkkel som åpner alle arbeidsområder. Produsenten trenger ikke å gjøre noe for dette: Transpareo oppretter sin egen nøkkel så snart arbeidsområdet opprettes.
Sikrede servere: hvis noen angriper en server
En angriper retter angrepet mot en av serverne våre, i håp om å få tilgang til dataene til batteriprodusenten derfra.
Hver server er selvstendig, med egne nøkler, og er isolert fra alle andre. Kun den som har en registrert nøkkel får tilgang til serverne, og hvis en nøkkel likevel skulle havne i fremmede hender, stopper innbruddet der.
Hvis produsentens data ligger på en annen server, forblir de utilgjengelige for angriperen.
Vi gjennomfører jevnlige sikkerhetsrevisjoner og utgir en egen sikkerhetsoppdatering for alt som avdekkes under revisjonen.
Krypterte sikkerhetskopier: hvis et datasenter brenner ned
Det oppstår en brann eller en oversvømmelse i datasenteret der batteriprodusentens server står.
Hver fjerde time tar Transpareo sikkerhetskopi av hvert arbeidsområde og krypterer sikkerhetskopien med en nøkkel som bare denne serveren kjenner, før den forlater serveren; de sensitive opplysningene til hver kunde forblir i tillegg låst med sin egen nøkkel. Sikkerhetskopiene lagres på to steder i EU, mer enn tusen kilometer fra hverandre, og på det fjerneste stedet kan serverne lagre dem, men verken slette eller overskrive dem.
Transpareo erstatter den tapte serveren med en ny på kortest mulig tid og gjenoppretter arbeidsområdene fra sikkerhetskopiene. Nøklene dine bevares også: Vi oppbevarer nøkkelsettet til hver server under lås og offline, på flere sikrede steder som ligger geografisk adskilt fra hverandre.
En brann i datasenteret koster produsenten høyst de siste fire timers arbeid.
I tillegg til arbeidsområdene sikrer Transpareo også arkivet med alle publiserte pass, inkludert hver eneste signerte versjon. Skulle alt annet svikte, ville produsentens pass - i likhet med alle andre kunders - være tilgjengelige igjen i løpet av kort tid.
Personvernforordningen krever at man skal kunne gjenopprette data raskt etter en hendelse. For oss teller derfor en sikkerhetskopi først når den kan gjenopprettes, og vi gjenoppretter sikkerhetskopiene regelmessig for å teste at det fungerer.
Nøyaktige logger: hvis noen spør hvem som har endret en verdi
I spesifikasjonene til et batteri stemmer vekten ikke lenger overens med databladet, og produsentens kvalitetsavdeling vil vite hvem som har endret den og når.
Svaret finnes i endringsloggen for hans arbeidsområde. Transpareo registrerer alle endringer, både i applikasjonsbehandleren og via grensesnittet: hvem som har utført dem, på hvilken oppføring, hvilken verdi som gjaldt før og etter, når og fra hvilken IP-adresse. Hver oppføring lagres i fem år; i applikasjonsbehandleren kan ingen endre eller slette dem, og kun de som administratoren gir tillatelse til, har lesetilgang.
En annen logg gjelder sikkerhet. Den registrerer i løpet av ett år hver pålogging, hvert feilforsøk og hver sperring etter for mange feilforsøk, med IP-adresse og nettleser. Hvis noen fra Transpareo logger seg på arbeidsområdet for å hjelpe til med et spørsmål, blir også dette registrert der, i tillegg til påloggingene fra utviklerteamet.
Den som gjør endringer i arbeidsområdet eller logger seg inn der, etterlater seg et spor som produsenten selv kan lese.
En annen faktor beskytter påloggingen, og administratoren kan kreve at hele teamet bruker den.
Signerte pass: hvis noen tviler på et pass
To år etter salget hevder en konkurrent at produsenten i ettertid har pynta på CO₂-avtrykket i produktpasset, og en markedstilsynsmyndighet har satt i gang en undersøkelse.
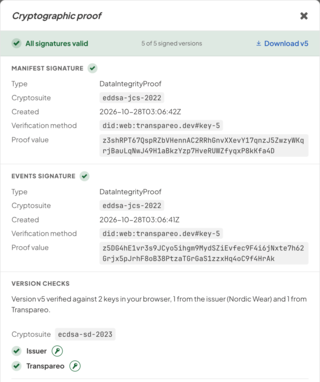
Da er det bare det som kan verifiseres som teller. Transpareo signerer hver publiserte versjon av et pass to ganger - med nøkkelen til arbeidsområdet og med en motsignatur fra Transpareo - og kobler den sammen med den forrige: Dette er « Transpareo Proofchain ». En rettelse blir en ny versjon, og den gamle forblir synlig. Transpareo Time Machine, vår åpne kildekode-visning, sjekker begge signaturene hver gang passet åpnes. Et klikk på «Verifisert av Transpareo» øverst i passet viser nettopp disse detaljene: hvilke signaturer som er gyldige, og om hver versjon er lenket til den forrige. På vår side for kontroll av produktpass kan alle også sjekke hvert pass enkeltvis. Hvis en versjon er endret, selv om det bare er én opplysning, mislykkes kontrollen.
Hos oss trenger ingen å spørre om et pass er ekte. Leserenes nettleser beregner det selv.
Produsenten viser den nøyaktige sammensetningen av cellene kun til lesere med berettiget interesse. Selv uten disse opplysningene består det offentlige produktpasset likevel kontrollen, fordi signaturen dekker hver enkelt opplysning. Du finner mer informasjon om dette i vår artikkel om selektiv offentliggjøring i produktpasset og i vår artikkel om signaturer og sertifikater i produktpasset.
På lang sikt: Passene dine i 2035
I 2035 skanner en gjenvinningsbedrift et batteri som produsenten selger i dag. Vil Transpareo fortsatt eksistere da?
Vi har truffet foranstaltninger, så godt et selskap kan. 51 prosent av aksjekapitalen i Transpareo AG eies av den ideelle Transpareo-stiftelsen i Zug, og den sveitsiske stiftelsetilsynsmyndigheten sørger for at stiftelsen oppfyller sitt formål. Du finner mer informasjon om dette på vår side om selskapet og stiftelsen.
Hvis produsenten avslutter sitt arbeidsområde, forblir den offentlige delen av produktpassene tilgjengelig på de samme adressene i ti år, slik vår artikkel om produktpass etter en konkurs viser. Fra og med registreringen i EU-registeret oppbevarer Transpareo Vault hver versjon med alle begrensede opplysninger i ti år, og inntil fristen utløper, kan ingen endre eller slette noe der, heller ikke vi. Det er opprettet og trer i kraft ved registreringen.
Også passets betydning består: Et offentliggjort begrep endres aldri, og da Transpareo i 2026 gikk over til en signaturmetode fra World Wide Web Consortium, forble alle eldre pass verifiserbare. Vår holdning til langvarige signaturer har vi også fremmet i våre kommentarer til FNs transparensprotokoll.
Et enkelt slott, som bare vi har nøkkelen til, ville vært enklere å bygge.
Vi har utviklet Transpareo slik at du i så liten grad som mulig skal være avhengig av hva vi sier.
Det har krevd mer arbeid. Når det gjelder opplysninger som kunder, verksteder og myndigheter skal kunne stole på i ti år, mener vi at dette er den riktige måten å gjøre det på.
Batteriprodusenten ber om opplysningene til passene direkte fra celleprodusentene via Transpareo Upstream, og så snart disse foreligger, blir passene publisert i løpet av få minutter. Deretter lagres de i «hvelvet»: i en egen database, kryptert, sikret, signert og tilgjengelig for alle som ønsker å kontrollere dem.
Spørsmål om dette innlegget
Hvor lagrer Transpareo dataene fra et digitalt produktpass?
I datasentre i EU, inkludert sikkerhetskopier. Hvert arbeidsområde har sin egen database, og sikkerhetskopiene oppbevares på to separate steder i EU, mer enn tusen kilometer fra hverandre. Fra Sveits kommer selskapet Transpareo og dets stiftelse i Zug.
Hvilke sikkerhetskrav stiller EU til det digitale produktpasset?
Økodesignforordningen krever autentiske, uforfalskede data og et høyt nivå av sikkerhet og personvern som forhindrer svindel. Hos Transpareo har hver versjon to signaturer som hver leser kan verifisere i nettleseren.
Kan et offentliggjort produktpass endres i etterkant?
Når man foretar en rettelse i Transpareo, opprettes det en ny, signert versjon, mens den gamle forblir synlig. Hver versjon har to signaturer: en fra arbeidsområdet og en motsignatur fra Transpareo. Hvis man endrer en publisert versjon i etterkant, vil sjekken i nettleseren mislykkes, og leseren vil umiddelbart legge merke til dette.
Hvor ofte tar Transpareo sikkerhetskopi av dataene mine?
Hver fjerde time. Hver sikkerhetskopi krypteres på serveren før den forlater den, og lagres deretter på to separate steder i EU. På det mest fjerntliggende stedet kan serverne lagre sikkerhetskopiene sine, men verken slette eller overskrive dem.