
Kas Šveicarijoje saugo ką nors vertingo, tas pagalvoja apie plienines duris: apie bankų seifų patalpas ir tvirtoves, įkurtas giliai Alpių uolose. Apsauga ir konfidencialumas Šveicarijoje jau seniai yra neatsiejami dalykai, todėl mes savo klientų duomenis saugome taip, tarsi jie būtų seifo turinys. Todėl pas mus už kiekvienų durų yra kitos durys, o kiekvienos iš jų - su atskira spyna.
Elektrinių dviračių akumuliatorių gamintojas „Transpareo“ patiki kažką panašiai vertingo: savo akumuliatorių duomenis, tikslią elementų sudėtį, tiekėjų atsakymus ir skaitmeninius gaminio pasus, kurie jo akumuliatoriams bus privalomi nuo 2027 m. vasario 18 d. Prieš tai padarydamas, jis nori sužinoti, kaip pas mus užtikrinamas duomenų saugumas. Ekologinio projektavimo reglamentas reikalaujama, kad kiekvienas skaitmeninis gaminio pasas užtikrintų aukštą saugumo ir privatumo lygį.
„Transpareo“ orientuojasi į ilgaamžiškumą ir saugumą. Pasas turi galioti dešimt metų ir ilgiau, o per tą laiką niekas neturi nepastebimai pakeisti jame esančios informacijos, taip pat niekas neturi skaityti to, ko jam nepriklauso. Įmonė ir jos fondas yra įsikūrę Šveicarijoje, Ciug mieste; duomenys, įskaitant atsargines kopijas, saugomi ES duomenų centruose. Kas slepiasi už atskirų durų, parodysime akumuliatorių gamintojo pavyzdžiu.
Štai kaip „Transpareo“ užtikrina jūsų gaminio pasus
Šešios durys, ta tvarka, kuria jos atidaromos šiame įraše:
- Kiekvienas klientas turi savo duomenų bazę ir savo raktą, skirtą jo konfidencialiems duomenims.
- Mūsų serveriai yra apsaugoti ir reguliariai tikrinami, o kiekvienas iš jų veikia atskirai.
- Kas keturias valandas dviem toli viena nuo kitos esančiose vietose ES sukuriama šifruota atsarginė kopija, o sugedęs serveris pakeičiamas per trumpiausią laiką.
- Kiekvienas pakeitimas ir kiekvienas prisijungimas įrašomi į du protokolus, o prisijungimą apsaugo antrasis autentifikavimo veiksnys.
- Kiekvienas paskelbtas pasas yra pasirašytas du kartus, ir kiekvienas gali tai patikrinti naršyklėje.
- Fondas, kaip pagrindinis akcininkas, archyvas, „ Transpareo Vault “ ir nusistovėjusios sąvokos užtikrina, kad jūsų pasai ilgam išliktų prieinami ir suprantami.
Naudodamiesi mūsų paslaugų teikėjų patikrinimo sąrašu, galite patikrinti šiuos aspektus kiekvieno paslaugų teikėjo atveju, taip pat ir mūsų.
Atskira duomenų bazė kiekvienai darbo sričiai
„Transpareo“ sistemoje kiekviena įmonė dirba savo darbo srityje, o kiekviena darbo sritis yra atskiroje duomenų bazėje. Gamintojo akumuliatoriai, pasai, vartotojai ir protokolai niekada nėra saugomi kartu su kito kliento duomenimis, o kiekvienas užklausimas vykdomas toje darbo srityje, kuriai jis priklauso.
Be to, kiekviena darbo sritis turi savo raktą, kuris apsaugo jos konfidencialius duomenis. Šis raktas savo ruožtu yra užrakintas serverio raktu, kuris yra už duomenų bazės ribų.
Tas, kas gauna tik duomenų bazės kopiją, negali perskaityti joje esančių konfidencialių duomenų.
„Transpareo“ sistemoje nėra bendrojo rakto, kuris atrakintų visas darbo sritis. Gamintojas neturi nieko konfigūruoti: „Transpareo“ sukuria raktą, kai tik sukuriamas jo darbo sritis.
Apsaugoti serveriai: jei kas nors atakuoja serverį
Piktadarys pasirenka vieną iš mūsų serverių, tikėdamasis iš ten patekti prie akumuliatoriaus gamintojo duomenų.
Kiekvienas serveris veikia atskirai, turi savo raktus ir yra izoliuotas nuo visų kitų. Prie serverių gali prisijungti tik tas, kas turi įregistruotą raktą, o jei raktas vis dėlto patektų į svetimas rankas, įsilaužimas ten ir baigtųsi.
Jei gamintojo duomenys saugomi kitame serveryje, jie lieka neprieinami įsilaužėliui.
Mes reguliariai tikriname savo saugumą atliekant auditus, o jei tikrinimo metu randama trūkumų, juos pašaliname išleisdami savo saugumo atnaujinimą.
Šifruotos atsarginės kopijos: jei dega duomenų centras
Gaisras arba potvynis ištinka duomenų centrą, kuriame stovi akumuliatorių gamintojo serveris.
Kas keturias valandas „Transpareo“ atlieka kiekvienos darbo srities atsarginę kopiją ir, prieš ją išsiunčiant iš serverio, ją užšifruoja raktu, kurį žino tik tas serveris; kiekvieno kliento konfidencialūs duomenys joje papildomai apsaugomi jo pačio raktu. Atsarginės kopijos saugomos dviejose vietose ES, nutolusiose viena nuo kitos daugiau nei tūkstantį kilometrų, o toliau esančiame serveryje jos gali būti saugomos, tačiau negali būti nei ištrintos, nei perrašytos.
„Transpareo“ per trumpiausią laiką pakeičia prarastą serverį nauju ir atkuria jo darbo sritį iš atsarginių kopijų. Taip pat išsaugomi ir jo raktai: kiekvieno serverio raktų rinkinį saugome užrakintą ir neprisijungusį prie interneto keliose saugiose vietose, kurios yra geografiškai nutolusios viena nuo kitos.
Gaisras duomenų centre gamintojui kainuoja ne daugiau kaip paskutinių keturių valandų darbo.
Be darbo sričių, „Transpareo“ taip pat saugo visų paskelbtų pasų archyvą, įskaitant kiekvieną pasirašytą versiją. Jei viskas kita žlugtų, gamintojo pasai, kaip ir visų kitų klientų, vėl taptų prieinami per trumpiausią laiką.
Pagrindinis duomenų apsaugos reglamentas reikalauja, kad po incidento būtų galima greitai atkurti duomenų prieinamumą. Todėl mums atsarginė kopija yra vertinga tik tada, kai ją galima atkurti, todėl mes reguliariai atliekame bandomuosius atsarginių kopijų atkūrimus.
Išsamūs protokolai: jei kas nors paklausia, kas pakeitė reikšmę
Akumuliatoriaus pase nurodytas svoris nebeatitinka techninių duomenų lape pateiktų duomenų, todėl gamintojo kokybės kontrolės skyrius nori sužinoti, kas ir kada jį pakeitė.
Atsakymas pateiktas jo darbo srities pakeitimų žurnale. Transpareo fiksuoja kiekvieną pakeitimą - tiek programos tvarkytuvėje, tiek per sąsają: kas jį atliko, kokiame įraše, kokia reikšmė buvo anksčiau ir kokia - po to, kada ir iš kokio IP adreso. Kiekvienas įrašas saugomas penkerius metus; programos tvarkytuvėje jo negalima nei keisti, nei ištrinti, o skaityti jį gali tik tie, kam tai leidžia administratorius.
Antrasis protokolas skirtas saugumui. Jame vienerius metus registruojami visi prisijungimai, kiekvienas nesėkmingas bandymas ir kiekvienas užblokavimas dėl per daug nesėkmingų bandymų, nurodant IP adresą ir naršyklę. Jei kas nors iš „Transpareo“ prisijungia prie darbo srities, kad padėtų išspręsti klausimą, tai taip pat įrašoma į protokolą, šalia gamintojo komandos prisijungimų.
Kas nors, kas daro kokius nors pakeitimus darbo srityje arba ten prisijungia, palieka pėdsaką, kurį gali perskaityti pats gamintojas.
Antrasis veiksnys užtikrina prisijungimo saugumą, ir administratorius gali jį nustatyti visai savo komandai.
Pasirašyti pasai: jei kas nors abejoja paso autentiškumu
Praėjus dvejiems metams po pardavimo, vienas konkurentas teigia, kad gamintojas vėliau savo techniniuose duomenyse pagražino CO2 pėdsaką, o rinkos priežiūros institucija pradėjo tyrimą.
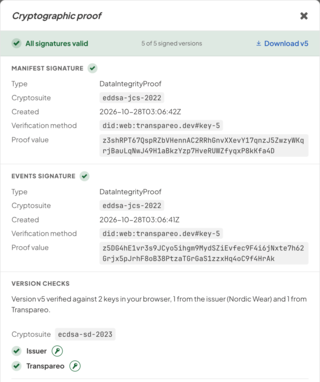
Tuomet svarbu tai, ką galima patikrinti. „Transpareo“ kiekvieną paskelbtą paso versiją pasirašo du kartus - darbo srities raktu ir „Transpareo“ priešpasirašymu - ir susieja ją su ankstesniąja: tai yra „ Transpareo Proofchain “. Pataisa tampa nauja versija, o senoji lieka matoma. Transpareo Time Machine, mūsų atviro kodo rodiklis, kiekvieną kartą atidarant patikrina abu parašus. Paspaudus ant „Patvirtinta „Transpareo““ paso viršuje, atsiveria būtent šie duomenys: kurie parašai yra galiojantys ir ar kiekviena versija yra susieta su ankstesniąja. Mūsų gaminio pasų tikrinimo puslapyje kiekvienas gali patikrinti pasą ir atskirai. Jei versija buvo pakeista, net ir tik vienu duomeniu, patikrinimas bus nesėkmingas.
Pas mūsų niekas neturi klausti, ar pasas yra tikras. Skaitytojo naršyklė tai apskaičiuoja pati.
Gamintojas tikslią jo ląstelių sudėtį atskleidžia tik tiems skaitytojams, kurie turi pagrįstą susidomėjimą. Vis dėlto viešasis pasas be jų išlaiko patikrinimą, nes parašas apima kiekvieną duomenį atskirai. Daugiau informacijos apie tai rasite mūsų straipsnyje apie selektyvų informacijos atskleidimą gaminio pase ir straipsnyje apie parašus ir sertifikatus gaminio pase.
Ilgalaikis planas: jūsų pasai 2035 metais
2035 m. perdirbimo įmonė nuskaito akumuliatorių, kurį gamintojas parduoda šiandien. Ar „Transpareo“ tuo metu dar egzistuos?
Mes ėmėmės atsargumo priemonių, kiek tik įmonė gali. 51 procentą „Transpareo AG“ akcinio kapitalo valdo ne pelno siekianti „Transpareo“ fondas, įsikūręs Cuge, o Šveicarijos fondų priežiūros institucija užtikrina, kad fondas veiktų pagal savo tikslą. Daugiau informacijos apie tai rasite mūsų puslapyje, skirtame įmonei ir jos fondui.
Jei gamintojas uždaro savo darbo sritį, viešoji jo pasų dalis lieka prieinama tomis pačiomis adresais dešimt metų, kaip rodo mūsų straipsnis apie gaminio pasus po bankroto. Nuo įregistravimo ES registre „ Transpareo Vault “ dešimt metų saugo kiekvieną versiją su visais apribotais duomenimis, ir iki termino pabaigos niekas negali ten nieko keisti ar ištrinti, net ir mes. Jis sukurtas taip, kad pradeda veikti nuo registracijos momento.
Taip pat išlieka paso reikšmė: paskelbta sąvoka niekada nesikeičia, ir kai „Transpareo“ 2026 m. perėjo prie Pasaulinio žiniatinklio konsorciumo (W3C) parašo procedūros, kiekvienas senesnis pasas išliko patikrinamas. Savo nuomonę apie ilgalaikius parašus taip pat išdėstėme komentaruose dėl JT skaidrumo protokolo.
Vieną vienintelį raktą turintys tik mes, būtų buvę lengviau pastatyti.
Mes sukūrėme „Transpareo“ taip, kad jums kuo mažiau tektų pasikliauti mūsų žodžiu.
Tai pareikalavo daugiau darbo. Manome, kad tai teisingas sprendimas, kai kalbama apie duomenis, kuriais klientai, serviso centrai ir valdžios institucijos turės remtis dešimt metų.
Akumuliatorių gamintojas per „ Transpareo Upstream “ tiesiogiai kreipiasi į savo elementų gamintojus, prašydamas pateikti duomenis apie akumuliatorių sertifikatus, ir, jei jie gaunami, sertifikatai paskelbiami per kelias minutes. Nuo to momento jie saugomi „seife“: atskiroje duomenų bazėje, užšifruoti, pasirašyti ir prieinami kiekvienam patikrinti.
Klausimai apie šį įrašą
Kur „Transpareo“ saugo skaitmeninio gaminio paso duomenis?
ES duomenų centruose, įskaitant atsargines kopijas. Kiekviena darbo sritis turi savo duomenų bazę, o atsarginės kopijos saugomos dviejose atskirose vietose ES, nutolusios viena nuo kitos daugiau nei tūkstantį kilometrų. Iš Šveicarijos - įmonė „Transpareo“ ir jos fondas, įsikūręs Ciugėje.
Kokių saugumo reikalavimų ES kelia skaitmeniniam gaminio pasui?
Ekologinio projektavimo reglamentas reikalaujama pateikti autentiškus, nepažeistus duomenis ir užtikrinti aukštą saugumo bei privatumo lygį, kuris užkirstų kelią sukčiavimui. „Transpareo“ kiekviena versija turi du parašus, kuriuos kiekvienas skaitytojas patikrina naršyklėje.
Ar paskelbtą gaminio pasą galima pakeisti vėliau?
„Transpareo“ sistemoje pataisyta versija tampa nauja, pasirašyta versija, o senoji lieka matoma. Kiekviena versija turi du parašus: darbo srities parašą ir „Transpareo“ priešparašą. Jei kas nors vėliau pakeičia paskelbtą versiją, patikrinimas naršyklėje baigsis nesėkme, ir skaitytojas tai iš karto pastebės.
Kiek kartų Transpareo atlieka mano duomenų atsarginę kopiją?
Kas keturias valandas. Kiekviena atsarginė kopija prieš išsiunčiant iš serverio yra šifruojama, o po to saugoma dviejose atskirose vietose ES. Tolimesnėje vietoje serveriai gali saugoti savo atsargines kopijas, tačiau negali jų nei ištrinti, nei perrašyti.