
Den som förvarar något värdefullt i Schweiz tänker på ståldörrar: på bankernas valv och på fästningarna som är inbyggda djupt i berget i Alperna. Skydd och diskretion har länge gått hand i hand i Schweiz, och i den andan behandlar vi våra kunders data som innehållet i ett värdeskåp. Hos oss finns därför en dörr bakom varje dörr, och varje dörr har sitt eget lås.
En tillverkare av elcykelbatterier lämnar in något lika värdefullt hos Transpareo: uppgifterna om sina batterier, den exakta sammansättningen av cellerna, svaren från leverantörerna och de digitala produktpassen som batterierna måste ha från och med den 18 februari 2027. Innan han gör det vill han veta hur det står till med datasäkerheten hos oss. Ekodesignförordningen kräver att varje digitalt produktpass uppfyller höga krav på säkerhet och integritet.
Hos Transpareo handlar det om hållbarhet och säkerhet. Ett pass ska hålla i tio år eller längre, och under den tiden ska ingen kunna ändra innehållet utan att det märks, och ingen ska kunna läsa information som de inte har rätt att ta del av. Företaget och dess stiftning har sitt säte i Zug i Schweiz; data lagras i datacenter inom EU, inklusive säkerhetskopiorna. Vad som döljer sig bakom de enskilda dörrarna visar vi med hjälp av exemplet med batteritillverkaren.
Så här säkerställer Transpareo dina produktpass
Sex dörrar, i den ordning som de öppnas i det här inlägget:
- Varje kund har en egen databas och en egen nyckel för sina känsliga uppgifter.
- Våra servrar är säkerhetsanpassade och kontrolleras regelbundet, och varje server är fristående.
- Var fjärde timme skapas en krypterad säkerhetskopia på två geografiskt åtskilda platser inom EU, och en server som slutar fungera byts ut inom kortast möjliga tid.
- Två protokoll registrerar varje ändring och varje inloggning, och en andra faktor skyddar inloggningen.
- Varje publicerat pass är signerat två gånger och kan verifieras av vem som helst i webbläsaren.
- En stiftelse som majoritetsägare, ett arkiv, ” Transpareo Vault ” och etablerade begrepp ser till att era pass förblir tillgängliga och begripliga på lång sikt.
Med vår checklista för leverantörer kan du kontrollera dessa punkter hos varje leverantör, även hos oss.
En egen databas för varje arbetsyta
I Transpareo arbetar varje företag på en egen arbetsyta, och varje arbetsyta finns i en egen databas. Tillverkarens batterier, pass, användare och loggar lagras aldrig tillsammans med data från en annan kund, och varje sökning utförs på den arbetsyta som den tillhör.
Varje arbetsyta har dessutom en egen nyckel som skyddar dess känsliga data. Denna nyckel är i sin tur skyddad med en nyckel från servern, som finns utanför databasen.
Den som bara får tag på en kopia av databasen kan inte läsa dess känsliga uppgifter.
Det finns ingen huvudnyckel hos Transpareo som öppnar alla arbetsytor. Tillverkaren behöver inte göra några inställningar för detta: Transpareo skapar sin egen nyckel så snart arbetsytan skapas.
Säkerhetsförstärkta servrar: om någon attackerar en server
En angripare riktar in sig på en av våra servrar i hopp om att därifrån kunna komma åt batteritillverkarens data.
Varje server är fristående, med egna nycklar, helt avskild från alla andra. Endast den som har en registrerad nyckel får åtkomst till servrarna, och om en nyckel trots allt hamnar i fel händer, upphör intrånget där.
Om tillverkarens data finns på en annan server förblir de otillgängliga för angriparen.
Vi granskar regelbundet vår säkerhet genom revisioner och åtgärdar eventuella brister som upptäcks genom en egen säkerhetsuppdatering.
Krypterade säkerhetskopior: om ett datacenter brinner
En brand eller en översvämning drabbar datacentret där batteritillverkarens server står.
Var fjärde timme säkerhetskopierar Transpareo varje arbetsyta och krypterar säkerhetskopian med en nyckel som endast den aktuella servern känner till innan den lämnar servern; varje kunds känsliga data förblir dessutom låsta med sin egen nyckel. Säkerhetskopiorna förvaras på två platser inom EU, mer än tusen kilometer från varandra, och på den mest avlägset belägna platsen kan servrarna lagra dem, men varken radera eller skriva över dem.
Transpareo ersätter den förlorade servern med en ny inom kort och återställer användarens arbetsytor från säkerhetskopiorna. Även användarens nycklar bevaras: Vi förvarar varje servers nyckelsats inlåst och offline på flera säkra platser som är geografiskt åtskilda från varandra.
En brand i datacentret kostar tillverkaren högst de senaste fyra timmarnas arbete.
Förutom arbetsytorna säkerställer Transpareo även arkiveringen av alla publicerade pass, inklusive varje signerad version. Om allt annat skulle sluta fungera skulle tillverkarens pass, liksom alla andra kunders, åter bli tillgängliga inom kort.
Den allmänna dataskyddsförordningen kräver att man ska kunna återställa data snabbt efter en incident. För oss räknas därför en säkerhetskopia först när den går att återställa, och vi återställer regelbundet säkerhetskopiorna på prov.
Detaljerade loggar: om någon undrar vem som har ändrat ett värde
I ett batteris certifikat stämmer vikten inte längre överens med uppgifterna i databladet, och tillverkarens kvalitetsavdelning vill veta vem som har ändrat den och när.
Svaret finns i ändringsloggen för hans arbetsyta. Transpareo registrerar varje ändring, både i applikationshanteraren och via gränssnittet: vem som har gjort ändringen, vilken post det gäller, vilket värde som gällde tidigare och vilket som gäller nu, när ändringen gjordes och från vilken IP-adress. Varje post sparas i fem år, ingen kan ändras eller raderas i applikationshanteraren, och endast de som administratören ger tillstånd till får läsa den.
Ett andra protokoll avser säkerheten. Det registrerar under ett års tid varje inloggning, varje misslyckat inloggningsförsök och varje spärrning efter för många misslyckade försök, tillsammans med IP-adress och webbläsare. Om någon från Transpareo loggar in på arbetsytan för att hjälpa till med en fråga, finns även detta dokumenterat där, tillsammans med inloggningarna från tillverkarens team.
Den som gör ändringar på arbetsytan eller loggar in där lämnar spår som tillverkaren själv kan avläsa.
En ytterligare faktor skyddar inloggningen, och administratören kan kräva att hela teamet använder den.
Undertecknade pass: om någon hyser tvivel om ett pass
Två år efter försäljningen hävdar en konkurrent att tillverkaren i efterhand har förskönat koldioxidavtrycket i sitt certifikat, och en marknadsövervakningsmyndighet har inlett en utredning.
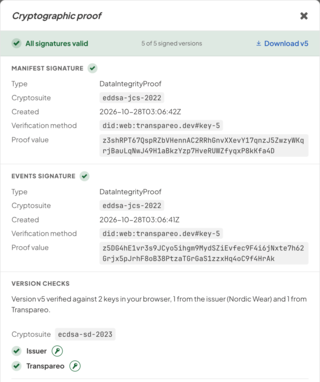
Då är det bara det som går att verifiera som räknas. Transpareo signerar varje publicerad version av ett pass två gånger - med arbetsytanes nyckel och med en motsignatur från Transpareo - och länkar den till den föregående: det är Transpareo Proofchain. En korrigering blir en ny version, och den gamla förblir synlig. Transpareo Time Machine, vår öppen källkodsbaserade visning, kontrollerar båda signaturerna varje gång passet öppnas. Ett klick på ”Verifierat av Transpareo” högst upp i passet visar just dessa detaljer: vilka signaturer som är giltiga och om varje version är länkad till den föregående. På vår sida för kontroll av produktpass kan vem som helst kontrollera ett pass individuellt. Om en version har ändrats, även om det bara gäller en uppgift, misslyckas kontrollen.
Hos oss behöver ingen fråga om ett pass är äkta. Läsarens webbläsare beräknar det själv.
Tillverkaren visar den exakta sammansättningen av dess celler endast för läsare med berättigat intresse. Även utan dessa uppgifter godkänns det offentliga passet ändå, eftersom signaturen täcker varje uppgift för sig. Mer information finns i vårt inlägg om selektiv offentliggörande i produktpasset och i vårt inlägg om signaturer och certifikat i produktpasset.
På lång sikt: era pass år 2035
År 2035 skannar en återvinningsanläggning ett batteri som tillverkaren säljer idag. Kommer Transpareo fortfarande att finnas då?
Vi har vidtagit de försiktighetsåtgärder som ett företag rimligen kan vidta. 51 procent av aktiekapitalet i Transpareo AG ägs av den ideella Transpareo-stiftelsen i Zug, och den schweiziska stiftelsetillsynsmyndigheten ser till att stiftelsen uppfyller sitt syfte. Mer information om detta finns på vår sida om företaget och dess stiftelse.
Om tillverkaren lägger ner sin arbetsyta förblir den offentliga delen av dess produktpass tillgänglig på samma adresser i tio år, vilket framgår av vår artikel om produktpass efter en konkurs. Från och med registreringen i EU-registret lagrar Transpareo Vault varje version med alla begränsade uppgifter i tio år, och fram till dess att tidsfristen löper ut kan ingen ändra eller radera något där, inte ens vi. Systemet är uppbyggt så att det träder i kraft vid registreringen.
Även passets betydelse består: Ett publicerat begrepp förändras aldrig, och när Transpareo 2026 övergick till en signaturmetod från World Wide Web Consortium för sina pass förblev alla äldre pass verifierbara. Vår syn på långvariga signaturer har vi även framfört i våra kommentarer till FN:s transparensprotokoll.
Ett enda slott, där bara vi har nyckeln, hade varit enklare att bygga.
Vi har utformat Transpareo så att ni ska behöva lita så lite som möjligt på vad vi säger.
Det har krävt mer arbete. När det gäller uppgifter som kunder, verkstäder och myndigheter ska kunna lita på under tio år anser vi att detta är rätt väg att gå.
Batteritillverkaren begär in uppgifterna för sina certifikat direkt från sina celltillverkare via Transpareo Upstream, och så snart uppgifterna finns tillgängliga publiceras certifikaten inom några minuter. Därefter lagras de i valvet: i en egen databas, krypterade, signerade och tillgängliga för alla att kontrollera.
Frågor om detta inlägg
Var lagrar Transpareo uppgifterna i ett digitalt produktpass?
I datacenter inom EU, inklusive säkerhetskopior. Varje arbetsyta har en egen databas, och säkerhetskopiorna förvaras på två separata platser inom EU, mer än tusen kilometer från varandra. Från Schweiz kommer företaget Transpareo och dess stiftelse i Zug.
Vilka säkerhetskrav ställer EU på det digitala produktpasset?
Ekodesignförordningen kräver äkta, oförändrade data samt en hög nivå av säkerhet och integritet som förhindrar bedrägerier. Hos Transpareo har varje version två signaturer som varje läsare kan kontrollera i webbläsaren.
Kan ett publicerat produktpass ändras i efterhand?
När en korrigering görs i Transpareo skapas en ny, signerad version, medan den gamla förblir synlig. Varje version har två signaturer: en från arbetsytan och en motsignatur från Transpareo. Om någon ändrar en publicerad version i efterhand misslyckas verifieringen i webbläsaren, och läsaren märker det omedelbart.
Hur ofta säkerhetskopierar Transpareo mina uppgifter?
Var fjärde timme. Varje säkerhetskopia krypteras på servern innan den lämnar den och lagras därefter på två separata platser inom EU. På den mest avlägsna platsen kan servrarna lagra sina säkerhetskopior, men varken radera eller skriva över dem.