
スイスで貴重品を保管するといえば、鋼鉄製の扉を思い浮かべます。銀行の金庫室や、アルプスの岩盤の奥深くに築かれた要塞などです。 スイスでは、保護と機密保持は古くから密接に結びついており、その意味において、弊社ではお客様のデータを金庫の中身と同様に扱っております。そのため、弊社ではどの扉の向こうにも次の扉があり、それぞれに独自の錠前がかけられています。
ある電動自転車用バッテリーメーカーは、Transpareoに、同様に貴重な情報を預けています。それは、同社のバッテリーに関するデータ、セルの正確な組成、サプライヤーからの回答、そして2027年2月18日以降に同社のバッテリーに必要となるデジタル製品パスポートです。 その前に、同社は当社のデータセキュリティ体制について確認したいと考えています。エコデザイン規則では、すべてのデジタル製品パスポートに対して、高度なセキュリティとプライバシーの確保が求められています。
Transpareoが重視しているのは、耐久性と安全性です。パスポートは10年以上使用できるものでなければならず、その期間中、誰もその内容を気づかれずに改ざんしたり、権限のない者がその内容を読んだりしてはなりません。 同社とその財団はスイスのツークに拠点を置いていますが、 データはバックアップを含め、EU内のデータセンターに保管されています。個々の「扉」の向こう側には何があるのか、バッテリーメーカーを例に挙げてご説明いたします。
Transpareoがお客様の製品パスポートをどのように保護するか
6つの扉を、この記事で取り上げる順にご紹介します:
- お客様一人ひとりに、機密データ用の独自のデータベースと独自の鍵が用意されています。
- 当社のサーバーはセキュリティ対策が万全で、定期的に点検されており、それぞれが独立して稼働しています。
- 4時間ごとに、EU内の地理的に離れた2か所に暗号化されたバックアップが作成され、故障したサーバーは最短時間で交換されます。
- 2つのログにすべての変更とログインが記録され、2要素認証によってログインが保護されています。
- 公開された各パスポートには2回の署名が行われており、ブラウザ上で誰でもその有効性を確認できます。
- 過半数の株式を保有する財団、アーカイブ、Transpareo Vault 、そして定まった用語によって、パスポートは長期にわたり利用可能かつ理解しやすい状態が保たれています。
当社のプロバイダーチェックリストをご利用いただければ、各プロバイダー(当社も含め)について、これらの点を確認することができます。
各ワークスペースごとに専用のデータベース
Transpareoでは、各企業が独自のワークスペースで作業を行い、 各ワークスペースは個別のデータベース内に配置されています。メーカーのバッテリー、パス、ユーザー、およびログは、他の顧客のデータと決して混在することはなく、すべてのクエリは、それらが属するワークスペース内で実行されます。
また、各ワークスペースには、機密データを保護するための独自の鍵が割り当てられています。この鍵は、データベースの外にあるサーバーの鍵によってさらに保護されています。
データベースのコピーだけを入手しただけでは、その機密データを読み取ることはできません。
Transpareoには、すべてのワークスペースを開くことができるマスターキーは存在しません。メーカー側で特別な設定を行う必要はありません。Transpareoは、ワークスペースが作成されると同時に、その鍵を作成します。
強化されたサーバー:誰かがサーバーを攻撃した場合
ある攻撃者が、当社のサーバーの一つを標的にし、そこからバッテリーメーカーのデータにアクセスしようと企んでいます。
各サーバーは独立しており、独自の鍵を持ち、他のすべてのサーバーから隔離されています。サーバーにアクセスできるのは、登録済みの鍵を所持している方のみです。万が一、鍵が第三者の手に渡ったとしても、そのサーバーへの侵入はそこで阻止されます。
メーカーのデータが別のサーバーにある場合、攻撃者にはそのデータにアクセスできません。
当社は定期的に監査を通じてセキュリティを点検しており、点検で発見された問題については、独自のセキュリティアップデートで修正しております。
暗号化されたバックアップ:データセンターで火災が発生した場合
バッテリーメーカーのサーバーが設置されているデータセンターで、火災や洪水が発生しました。
Transpareoは4時間ごとにすべてのワークスペースをバックアップし、サーバーから送信される前に、そのサーバーのみが認識する鍵を用いてバックアップデータを暗号化します。さらに、各顧客の機密データは、顧客固有の鍵によって個別に保護されています。 バックアップはEU内の2か所に保管されており、両地点は互いに1,000キロメートル以上離れています。より遠い方の拠点では、サーバーがバックアップを保存することはできますが、削除や上書きを行うことはできません。
Transpareoは、紛失したサーバーを最短時間で新しいサーバーと交換し、バックアップからワークスペースを復元いたします。また、お客様の鍵も安全に保管されます。各サーバーの鍵セットは、地理的に離れた複数の安全な場所に、施錠された状態でオフラインにて保管しております。
データセンターで火災が発生しても、メーカーが被る損失はせいぜい過去4時間分の作業分にとどまります。
ワークスペースに加え、Transpareoでは公開されたすべてのパス、署名済みのバージョンを含め、そのアーカイブも保管しています。万が一他のすべてが機能しなくなった場合でも、当該メーカーのパスは、他のすべての顧客のパスと同様に、ごく短時間で再び利用可能になります。
一般データ保護規則(GDPR)では、インシデント発生後にデータを迅速に復旧できることが求められています。そのため、当社では、復元が可能な場合にのみバックアップとして有効とみなしており、定期的にテストとしてバックアップの復元を行っています。
詳細なログ:誰が値を変更したのかと尋ねられた場合
あるバッテリーのパス情報において、重量がデータシートと一致しなくなっており、メーカーの品質管理部門は、誰が、いつ変更したのかを知りたがっています。
その答えは、そのワークスペースの変更履歴に記載されています。 Transpareoは、アプリケーションマネージャー内およびインターフェースを介して行われたすべての変更を記録します。具体的には、誰がどのエントリを変更したか、変更前の値と変更後の値、変更日時、および変更が行われたIPアドレスなどが記録されます。 各エントリは5年間保存され、アプリケーションマネージャー上では変更や削除はできず、管理者が許可したユーザーのみが閲覧可能です。
2つ目のログはセキュリティに関するものです。このログには、1年間にわたるすべてのログイン、ログイン失敗、およびログイン失敗回数が多すぎたことによるロックアウトが、IPアドレスとブラウザ情報とともに記録されます。 Transpareoの担当者が、質問への対応のためにワークスペースにログインした場合、その記録も、開発チームのログイン記録とともにこのログに記録されます。
ワークスペースで何かを変更したり、そこにログインしたりすると、メーカー自身が読み取れる痕跡が残ります。
2つ目の要素がログインを保護しており、管理者はチーム全体に対してこれを義務付けることができます。
署名入りのパスポート:パスポートの真偽に疑念を抱いた場合
販売から2年後、ある競合他社は、メーカーが製品情報に記載されたCO2排出量を事後的に水増ししたと主張しており、市場監督当局が調査に乗り出しています。
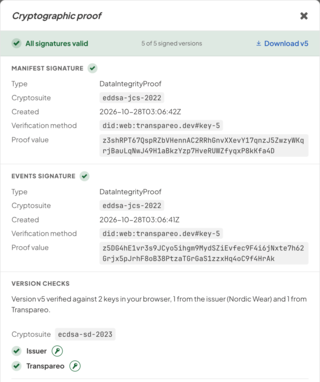
重要なのは、検証可能なことです。Transpareoは、 パスポートの公開される各バージョンに、ワークスペースの鍵とTranspareoによる対署名の2つで署名し、それらを前のバージョンと連結します。これがTranspareo Proofchain です。修正が行われると新しいバージョンとなり、古いバージョンも引き続き表示されます。 Transpareo Time Machine当社のオープンソース表示ツールは、パスが開かれるたびに両方の署名を検証します。パスの上部にある「Transpareoによる検証済み」をクリックすると、どの署名が有効か、各バージョンが前のバージョンと連鎖されているかといった詳細情報が表示されます。 当社の製品パスポート検証ページでは、各パスポートが個別に検証されます。バージョンが変更された場合、たとえ1つの項目だけであっても、検証は失敗します。
パスポートが本物かどうかは、当方で確認する必要はありません。読者のブラウザが自動的に検証を行います。
その細胞の正確な組成については、製造元は正当な関心を持つ読者のみに開示しています。 それらがなくても、公開パスポートは審査に合格します。これは、署名が各情報を個別にカバーしているためです。詳細については、製品パスポートにおける選択的開示に関する記事および、製品パスポートにおける署名と証明書に関する記事をご覧ください。
長期的な視点:2035年のパスポート
2035年、あるリサイクル業者が、メーカーが現在販売しているバッテリーをスキャンします。その頃、Transpareoはまだ存在しているでしょうか?
弊社は、企業として可能な限り万全の対策を講じてまいりました。Transpareo AGの発行済み株式の51%は、ツークにある 非営利団体「Transpareo財団」が保有しており、スイス連邦財団監督局が、同財団がその設立目的に沿って活動しているかを監督しています。詳細については、弊社および同財団に関するページをご覧ください。
製造業者がワークスペースを閉鎖した場合でも、その製品パスポートの公開部分は10年間、同じアドレスでアクセス可能であり続けます。これは、破産後の製品パスポートに関する当サイトの記事でも示されている通りです。 EU登録簿への登録が完了すると、Transpareo Vault は、制限された情報を含むすべてのバージョンを10年間保存します。この期間が満了するまでは、当社を含め、誰もその内容を変更したり削除したりすることはできません。このシステムは、登録と同時に構築され、機能し始めます。
パスの重要性も変わりません。公開された概念は決して変わることはありません。また、Transpareoが2026年に自社のパスをWorld Wide Web Consortiumの署名方式に移行した際も、それ以前のすべてのパスは引き続き検証可能でした。 長期にわたり有効な署名について、私たちがどのように考えているかについては、国連透明性プロトコルに関するコメントの中でも述べました。
私たちだけが鍵を持っている城を一つだけ建てる方が、もっと簡単だったでしょう。
私たちは、お客様が私たちの言葉を頼りにする必要をできるだけ減らせるよう、Transpareoを構築いたしました。
それにはより多くの手間がかかりました。顧客、整備工場、行政機関が今後10年間にわたり信頼を寄せるべき情報である以上、これが正しい方法だと考えております。
バッテリーメーカーは、Transpareo Upstream を通じてセルメーカーに直接パスポート情報の提供を依頼し、情報が揃い次第、数分以内にパスポートが公開されます。それ以降、パスポートは「金庫」に保管されます。つまり、専用のデータベース内に暗号化されて安全に保管され、デジタル署名され、誰でも検証可能な状態となります。
この記事に関するご質問
Transpareoは、デジタル製品パスポートのデータをどこに保存しているのでしょうか?
EU内のデータセンターに保管されており、バックアップも含まれています。各ワークスペースには独自のデータベースがあり、バックアップはEU内の互いに1,000キロメートル以上離れた2つの別々の場所に保管されています。スイスからは、ツークに拠点を置く企業「Transpareo」とその財団が参加しています。
EUはデジタル製品パスポートに対してどのようなセキュリティを要求しているのでしょうか?
エコデザイン規則では、真正で改ざんされていないデータ、および不正を防止するための高度なセキュリティとプライバシーが求められています。Transpareoでは、この要件を満たすため、各バージョンに2つの署名が添付されており、ブラウザ上のすべてのリーダーがこれを検証します。
公開済みの製品パスポートは、後から変更することは可能でしょうか?
Transpareoでは、修正が行われると新しい署名付きバージョンが作成され、古いバージョンは引き続き表示されたままになります。各バージョンには、ワークスペースの署名とTranspareoによる対署名の2つの署名が付いています。公開済みのバージョンを後から変更すると、ブラウザでの検証に失敗し、読者はそのことをすぐに確認できます。
Transpareoはどのくらいの頻度で私のデータをバックアップしていますか?
4時間ごとです。各バックアップは、サーバーから送信される前に暗号化され、その後、EU内の2つの別々の場所に保管されます。より遠隔地の拠点では、サーバーがバックアップを保存することはできますが、削除や上書きを行うことはできません。