
Når man i Schweiz opbevarer noget værdifuldt, tænker man på ståldøre: på bankernes pengeskabsrum og på de fæstninger, der er bygget dybt ned i klipperne i Alperne. Beskyttelse og diskretion har længe gået hånd i hånd i Schweiz, og i den forstand behandler vi vores kunders data som indholdet af en pengeskab. Hos os ligger der derfor en dør bag hver dør, og hver dør har sit eget lås.
En producent af elcykelbatterier afleverer noget lige så værdifuldt hos Transpareo: data om sine batterier, den nøjagtige sammensætning af sine celler, svarene fra sine leverandører og de digitale produktpas, som batterierne skal have fra den 18. februar 2027. Inden han gør det, vil han vide, hvordan det står til med datasikkerheden hos os. Ecodesignforordningen kræver, at hvert digitalt produktpas opfylder høje krav til sikkerhed og privatlivsbeskyttelse.
Hos Transpareo handler det om holdbarhed og sikkerhed. Et pas skal holde i ti år eller længere, og i den periode må ingen ubemærket ændre indholdet, og ingen må læse det, de ikke har ret til at se. Virksomheden og dens fond har hjemsted i Zug i Schweiz; dataene opbevares i datacentre i EU, herunder også sikkerhedskopierne. Hvad der gemmer sig bag de enkelte døre, viser vi ved hjælp af eksemplet med batteriproducenten.
Sådan sikrer Transpareo dine produktpas
Seks døre, i den rækkefølge, som dette indlæg åbner dem:
- Hver kunde har sin egen database og sin egen nøgle til sine følsomme data.
- Vores servere er sikret og kontrolleres regelmæssigt, og hver enkelt står for sig selv.
- Hver fjerde time oprettes der en krypteret sikkerhedskopi på to fjerntliggende steder i EU, og en server, der er gået ned, udskiftes på kortest mulig tid.
- To logfiler registrerer alle ændringer og alle log-ins, og en tofaktorautentificering beskytter log-in-processen.
- Hvert offentliggjort certifikat er underskrevet to gange og kan kontrolleres af alle i browseren.
- En fond som majoritetsaktionær, et arkiv, » Transpareo Vault « og faste begreber sikrer, at jeres pas forbliver tilgængelige og forståelige på lang sigt.
Med vores udbyder-tjekliste kan du kontrollere disse punkter hos alle udbydere, også hos os.
En separat database til hvert arbejdsområde
Hos Transpareo arbejder hver virksomhed i sit eget arbejdsområde, og hvert arbejdsområde ligger i sin egen database. Producentens batterier, pas, brugere og logfiler ligger aldrig sammen med en anden kundes data, og hver forespørgsel kører i det arbejdsområde, den hører til.
Hvert arbejdsområde har desuden sin egen nøgle, der beskytter dets følsomme data. Denne nøgle er på sin side beskyttet af en nøgle fra serveren, som ligger uden for databasen.
Hvis man kun får fat i en kopi af databasen, kan man ikke læse de følsomme oplysninger i den.
Hos Transpareo findes der ikke en hovednøgle, der åbner alle arbejdsområder. Producenten behøver ikke at foretage nogen opsætning: Transpareo opretter sin egen nøgle, så snart arbejdsområdet oprettes.
Sikrede servere: hvis nogen angriber en server
En hacker går efter en af vores servere i håb om at få adgang til batteriproducentens data derfra.
Hver server fungerer uafhængigt med sine egne nøgler og er adskilt fra alle andre. Kun den, der har en registreret nøgle, har adgang til serverne, og hvis en nøgle alligevel falder i fremmede hænder, stopper indbruddet der.
Hvis producentens data ligger på en anden server, forbliver de utilgængelige for angriberen.
Vi kontrollerer regelmæssigt vores sikkerhed gennem revisioner og udgiver en egen sikkerhedsopdatering, når der konstateres noget ved en kontrol.
Krypterede sikkerhedskopier: hvis et datacenter brænder
Der opstår en brand eller en oversvømmelse i det datacenter, hvor batteriproducentens server står.
Hver fjerde time tager Transpareo en sikkerhedskopi af hvert arbejdsområde og krypterer sikkerhedskopien, inden den forlader serveren, med en nøgle, som kun denne server kender; hver kundes følsomme data forbliver desuden låst inde med sin egen nøgle. Sikkerhedskopierne opbevares to steder i EU, der ligger mere end tusind kilometer fra hinanden, og på det fjerneste sted kan serverne gemme dem, men hverken slette eller overskrive dem.
Transpareo erstatter den mistede server med en ny på kortest mulig tid og gendanner brugerens arbejdsområder fra sikkerhedskopierne. Brugerens nøgler bevares også: Vi opbevarer hver servers nøglesæt under lås og offline på flere sikrede steder, der er geografisk adskilt fra hinanden.
En brand i datacentret koster producenten højst de sidste fire timers arbejde.
Ud over arbejdsområderne sikrer Transpareo også arkivet med alle offentliggjorte pas, herunder alle signerede versioner. Skulle alt andet svigte, ville producentens pas - ligesom alle andre kunders - igen være tilgængelige inden for kortest tid.
Den generelle forordning om databeskyttelse kræver, at man er i stand til hurtigt at gendanne data efter en hændelse. For os tæller en sikkerhedskopi derfor først, når den kan gendannes, og vi gendanner derfor regelmæssigt sikkerhedskopier som en test.
Nøjagtige logfiler: hvis nogen spørger, hvem der har ændret en værdi
I et batteri-certifikat stemmer vægten ikke længere overens med databladet, og producentens kvalitetsafdeling vil vide, hvem der har ændret det, og hvornår.
Svaret findes i ændringsloggen for hans arbejdsområde. Transpareo registrerer alle ændringer, både i applikationsmanageren og via grænsefladen: hvem der har foretaget dem, på hvilken post, hvilken værdi der gjaldt før og efter, hvornår og fra hvilken IP-adresse. Hver post opbevares i fem år; i applikationsmanager kan ingen ændre eller slette dem, og kun personer, som administratoren giver tilladelse til, må læse dem.
En anden logfil vedrører sikkerheden. Den registrerer i et år alle log-ins, alle fejlagtige forsøg og alle spærringer efter for mange fejlagtige forsøg, sammen med IP-adresse og browser. Hvis en medarbejder fra Transpareo logger ind på arbejdsområdet for at hjælpe med et spørgsmål, fremgår dette også her, sammen med indlogningerne fra producentteamet.
Enhver, der foretager ændringer i arbejdsområdet eller logger ind der, efterlader et spor, som producenten selv kan aflæse.
En anden faktor beskytter login-oplysningerne, og administratoren kan kræve, at hele sit team bruger den.
Underskrevne pas: hvis nogen er i tvivl om et pas
To år efter salget hævder en konkurrent, at producenten efterfølgende har forbedret CO₂-aftrykket i sit certifikat, og en markedstilsynsmyndighed undersøger sagen.
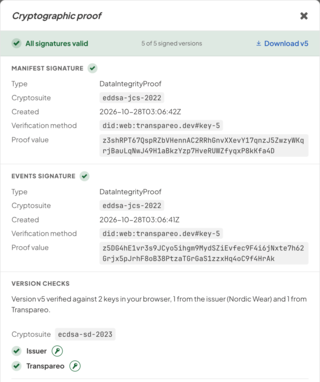
Så er det kun det, der kan efterprøves, der tæller. Transpareo signerer hver offentliggjort version af et pass to gange - med arbejdsområdets nøgle og med en modsignatur fra Transpareo - og sammenkæder den med den forrige: Det er Transpareo Proofchain. En rettelse bliver til en ny version, og den gamle forbliver synlig. Transpareo Time Machine, vores open source-visning, kontrollerer begge signaturer hver gang den åbnes. Et klik på »Verificeret af Transpareo« øverst i passet åbner netop disse detaljer: hvilke signaturer der er gyldige, og om hver version er sammenkædet med den forrige. På vores side til kontrol af produktpas kan man også kontrollere hvert pas enkeltvis. Hvis en version er blevet ændret, selv om det kun er en enkelt oplysning, mislykkes kontrollen.
Hos os behøver ingen at spørge, om et pas er ægte. Læserens browser beregner det selv.
Producenten viser kun den nøjagtige sammensætning af sine celler til læsere med en berettiget interesse. Selv uden disse oplysninger består det offentlige produktpas alligevel kontrollen, fordi signaturen dækker hver enkelt oplysning. Du kan læse mere om dette i vores artikel om selektiv offentliggørelse i produktpasset og i vores artikel om signaturer og certifikater i produktpasset.
På lang sigt: Jeres pas i 2035
I 2035 scanner en genvindingsvirksomhed et batteri, som producenten sælger i dag. Vil Transpareo stadig eksistere på det tidspunkt?
Vi har truffet de foranstaltninger, som en virksomhed bedst muligt kan. 51 procent af aktiekapitalen i Transpareo AG ejes af den almennyttige Transpareo-fond i Zug, og den schweiziske fondstilsynsmyndighed fører tilsyn med, at fonden opfylder sit formål. Du kan læse mere herom på vores side om virksomheden og dens fond.
Hvis producenten lukker sit arbejdsområde, forbliver den offentlige del af hans produktpas tilgængelig i ti år på de samme adresser, som vores artikel om produktpas efter en konkurs viser. Fra det øjeblik, produktet registreres i EU-registret, opbevarer Transpareo Vault alle versioner med alle begrænsede oplysninger i ti år, og indtil fristen udløber, kan ingen ændre eller slette noget der, heller ikke vi. Det er opbygget således og træder i kraft ved registreringen.
Også passets betydning består: Et offentliggjort begreb ændrer sig aldrig, og da Transpareo i 2026 omstillede sine pas til en signaturmetode fra World Wide Web Consortium, forblev alle ældre pas verificerbare. Vores syn på langvarige signaturer har vi også fremført i vores kommentarer til FN’s gennemsigtighedsprotokol.
Et enkelt slot, hvor kun vi har nøglen, ville have været nemmere at bygge.
Vi har udviklet Transpareo på en sådan måde, at De i videst muligt omfang ikke behøver at stole på vores ord.
Det har krævet mere arbejde. Når det drejer sig om oplysninger, som kunder, værksteder og myndigheder skal kunne stole på i ti år, mener vi, at det er den rigtige fremgangsmåde.
Batteriproducenten anmoder direkte hos sine celleproducenter om oplysningerne til sine certifikater via Transpareo Upstream, og så snart de foreligger, offentliggøres certifikaterne inden for få minutter. Herefter opbevares de i »tresoren«: i en egen database, krypteret, sikret, signeret og tilgængelig for alle til kontrol.
Spørgsmål til dette indlæg
Hvor gemmer Transpareo dataene fra et digitalt produktpas?
I datacentre i EU, inklusive sikkerhedskopier. Hvert arbejdsområde har sin egen database, og sikkerhedskopierne opbevares to forskellige steder i EU, der ligger mere end tusind kilometer fra hinanden. Fra Schweiz kommer virksomheden Transpareo og dens fond i Zug.
Hvilke sikkerhedskrav stiller EU til det digitale produktpas?
Ecodesignforordningen kræver ægte, uforfalskede data samt et højt niveau af sikkerhed og privatlivsbeskyttelse, der forhindrer svindel. Hos Transpareo er hver version forsynet med to signaturer, som enhver læser kan kontrollere i sin browser.
Kan et offentliggjort produktpas ændres efterfølgende?
Når der foretages en rettelse i Transpareo, oprettes der en ny, signeret version, og den gamle forbliver synlig. Hver version bærer to signaturer: arbejdsområdets signatur og en modsignatur fra Transpareo. Hvis man ændrer en offentliggjort version efterfølgende, vil valideringen i browseren mislykkes, og læseren vil straks kunne se det.
Hvor ofte sikkerhedskopierer Transpareo mine data?
Hver fjerde time. Hver sikkerhedskopi krypteres på serveren, inden den forlader den, og opbevares derefter på to separate steder i EU. På det fjerneste sted kan serverne gemme deres sikkerhedskopier, men hverken slette eller overskrive dem.