
जो कोई भी स्विट्ज़रलैंड में कुछ मूल्यवान रखता है, वह स्टील के दरवाज़ों के बारे में सोचता है: बैंक के तिजोरियाँ और आल्प्स की चट्टानों में गहराई तक बनाए गए किले। स्विट्ज़रलैंड में सुरक्षा और गोपनीयता हमेशा से साथ-साथ चली आई हैं, और इसी को ध्यान में रखते हुए हम अपने ग्राहकों के डेटा को ऐसे संभालते हैं जैसे वह तिजोरी की सामग्री हो। इसलिए हमारे यहाँ हर दरवाज़े के पीछे एक और दरवाज़ा होता है, और हर एक पर अपना ताला लगा होता है।
एक ई-बाइक बैटरी निर्माता Transpareo पर उतनी ही मूल्यवान चीज़ जमा कर रहा है: अपनी बैटरियों का डेटा, अपने सेलों की सटीक संरचना, अपने आपूर्तिकर्ताओं से प्राप्त प्रतिक्रियाएँ, और 18 फरवरी 2027 से अपनी बैटरियों के लिए आवश्यक डिजिटल उत्पाद पास। ऐसा करने से पहले, निर्माता यह जानना चाहता है कि हमारी डेटा सुरक्षा व्यवस्थाएँ कैसी हैं। इकोडिज़ाइन विनियम प्रत्येक डिजिटल उत्पाद पासपोर्ट के लिए सुरक्षा और गोपनीयता के उच्च मानकों को पूरा करना अनिवार्य करता है।
Transpareo पूरी तरह से टिकाऊपन और सुरक्षा के बारे में है। एक पासपोर्ट को दस साल या उससे अधिक समय तक चलना चाहिए, और इस दौरान किसी को भी इसके सामग्री में बिना पता लगे बदलाव करने में सक्षम नहीं होना चाहिए, न ही किसी को ऐसी जानकारी पढ़ने में सक्षम होना चाहिए जिसके वे हकदार नहीं हैं। कंपनी और इसकी फाउंडेशन ज़ुग, स्विट्ज़रलैंड में स्थित हैं; डेटा यूरोपीय संघ के भीतर डेटा सेंटरों में संग्रहीत है, जिसमें बैकअप भी शामिल हैं। हम आपको बैटरी निर्माता के उदाहरण का उपयोग करके दिखाएंगे कि इन प्रत्येक दरवाज़ों के पीछे क्या है।
Transpareo आपके उत्पाद पासपोर्ट को कैसे सुरक्षित करता है
छह दरवाज़े, उसी क्रम में जिसमें यह पोस्ट उन्हें खोलती है:
- प्रत्येक ग्राहक के पास अपना डेटाबेस और अपने संवेदनशील डेटा के लिए अपनी कुंजी होती है।
- हमारे सर्वर मजबूत किए गए हैं और नियमित रूप से परीक्षण किए जाते हैं, और प्रत्येक स्वतंत्र रूप से संचालित होता है।
- हर चार घंटे में यूरोपीय संघ के भीतर दो भौगोलिक रूप से अलग स्थानों पर एक एन्क्रिप्टेड बैकअप बनाया जाता है, और कोई भी सर्वर जो विफल हो जाता है, उसे बहुत ही कम समय में बदल दिया जाता है।
- दो लॉग हर बदलाव और हर लॉगिन को रिकॉर्ड करते हैं, और एक द्वितीयक कारक लॉगिन की सुरक्षा करता है।
- प्रत्येक प्रकाशित पास पर दो बार हस्ताक्षर किए जाते हैं और कोई भी इसे अपने ब्राउज़र में सत्यापित कर सकता है।
- एक फाउंडेशन, जो बहुमत का शेयरधारक है, एक अभिलेखागार, ‘ Transpareo Vault ‘ और स्थापित शर्तें यह सुनिश्चित करती हैं कि आपके पासपोर्ट दीर्घकाल में सुलभ और समझने योग्य बने रहें।
हमारी प्रदाता चेकलिस्ट का उपयोग करके प्रत्येक प्रदाता - जिसमें हम भी शामिल हैं - के लिए इन बिंदुओं की जाँच करें।
प्रत्येक कार्यक्षेत्र के लिए एक अलग डेटाबेस
Transpareo के साथ, प्रत्येक कंपनी अपने स्वयं के कार्यक्षेत्र में संचालित होती है, और प्रत्येक कार्यक्षेत्र को अपने स्वयं के डेटाबेस में संग्रहीत किया जाता है। निर्माता की बैटरियां, पासपोर्ट, उपयोगकर्ता और लॉग कभी भी किसी अन्य ग्राहक के डेटा के साथ संग्रहीत नहीं किए जाते, और प्रत्येक क्वेरी उसी कार्यक्षेत्र में चलती है जिससे वह संबंधित है।
प्रत्येक कार्यक्षेत्र की अपनी कुंजी होती है, जो इसके संवेदनशील डेटा को एन्क्रिप्ट करती है। यह कुंजी स्वयं डेटाबेस के बाहर संग्रहीत सर्वर कुंजी का उपयोग करके एन्क्रिप्ट की जाती है।
जो कोई भी केवल डेटाबेस की एक प्रति हासिल कर लेगा, वह उसके संवेदनशील डेटा को नहीं पढ़ पाएगा।
Transpareo सभी वर्कस्पेस खोलने वाली कोई मास्टर कुंजी प्रदान नहीं करता है। डेवलपर को इसके लिए कुछ भी सेटअप करने की आवश्यकता नहीं है: Transpareo अपने वर्कस्पेस के बनते ही अपनी खुद की कुंजी बना लेता है।
कठोर सर्वर: जब कोई सर्वर पर हमला करता है
एक हमलावर हमारे एक सर्वर को इस उम्मीद में निशाना बनाता है कि वह वहां से बैटरी निर्माता के डेटा तक पहुँच प्राप्त कर सके।
प्रत्येक सर्वर स्वतंत्र रूप से कार्य करता है, अपनी स्वयं की कुंजियों के साथ, अन्य सभी से अलग-थलग। केवल वे लोग जो संग्रहीत कुंजी के स्वामी हैं, सर्वरों तक पहुँच सकते हैं, और यदि इसके बावजूद कोई कुंजी गलत हाथों में चली भी जाए, तो उल्लंघन वहीं समाप्त हो जाएगा।
यदि निर्माता का डेटा किसी अलग सर्वर पर संग्रहीत है, तो वह हमलावर के लिए अप्राप्य रहता है।
हम नियमित रूप से ऑडिट के माध्यम से अपनी सुरक्षा की समीक्षा करते हैं, और जब भी कोई समस्या सामने आती है, तो हम उसे अपनी खुद की सुरक्षा अपडेट के साथ संबोधित करते हैं।
एन्क्रिप्टेड बैकअप: जब डेटा सेंटर में आग लग जाती है
बैटरी निर्माता के सर्वर वाले डेटा सेंटर में आग या बाढ़ आ जाती है।
हर चार घंटे, Transpareo प्रत्येक वर्कस्पेस का बैकअप लेता है और सर्वर से बाहर निकलने से पहले उस बैकअप को केवल उसी सर्वर को ज्ञात एक कुंजी का उपयोग करके एन्क्रिप्ट करता है; प्रत्येक ग्राहक का संवेदनशील डेटा उनकी अपनी कुंजी का उपयोग करके अतिरिक्त रूप से लॉक रहता है। बैकअप यूरोपीय संघ के भीतर दो स्थानों पर संग्रहीत किए जाते हैं, जो एक-दूसरे से एक हजार किलोमीटर से अधिक दूरी पर हैं, और अधिक दूरस्थ स्थान पर सर्वर उन्हें संग्रहीत तो कर सकते हैं लेकिन उन्हें हटा या ओवरराइट नहीं कर सकते।
Transpareo खोए हुए सर्वर को तुरंत ही एक नए सर्वर से बदल देता है और बैकअप से इसके वर्कस्पेस को पुनर्स्थापित करता है। इसकी कुंजियाँ भी संरक्षित रहती हैं: हम प्रत्येक सर्वर की कुंजियों को ताले और चाबी के तहत ऑफ़लाइन, कई भौगोलिक रूप से पृथक सुरक्षित स्थानों में संग्रहीत करते हैं।
डेटा सेंटर में आग लगने से निर्माता को अधिकतम पिछले चार घंटों के काम के मूल्य के बराबर ही नुकसान होता है।
इन संचालन क्षेत्रों के अलावा, Transpareo सभी प्रकाशित पासपोर्टों का एक अभिलेखागार भी रखता है, जिसमें प्रत्येक हस्ताक्षरित संस्करण शामिल है। यदि अन्य सभी प्रणालियाँ विफल हो जाएँ, तो निर्माता के पासपोर्ट - अन्य सभी ग्राहकों की तरह - बहुत ही कम समय में फिर से सुलभ हो जाएँगे।
सामान्य डेटा संरक्षण विनियमन किसी घटना के बाद डेटा को शीघ्रता से पुनर्स्थापित करने की क्षमता की मांग करता है। इसलिए हमारे लिए कोई भी बैकअप तभी मान्य है जब उसे पुनर्स्थापित किया जा सके, और हम नियमित रूप से अपने बैकअप की पुनर्स्थापना का परीक्षण करते हैं।
विस्तृत लॉग: यदि कोई पूछे कि किसी मान को किसने बदला
बैटरी के प्रमाणपत्र पर दिया गया वजन अब डेटा शीट से मेल नहीं खाता, और निर्माता के गुणवत्ता नियंत्रण विभाग को यह जानना है कि इसे किसने और कब बदला।
उत्तर उनके कार्यक्षेत्र के परिवर्तन लॉग में मिल सकता है। Transpareo हर परिवर्तन को रिकॉर्ड करता है, चाहे वह एप्लिकेशन मैनेजर में किया गया हो या इंटरफ़ेस के माध्यम से: किसने किया, कौन सी प्रविष्टि प्रभावित हुई, पहले और बाद में मान क्या था, यह कब किया गया, और यह किस आईपी पते से किया गया। प्रत्येक प्रविष्टि को पाँच वर्षों तक रखा जाता है; एप्लिकेशन मैनेजर में इनमें कोई संशोधन या हटाना नहीं किया जा सकता, और केवल प्रशासक द्वारा अधिकृत व्यक्ति ही इन्हें देख सकते हैं।
दूसरा लॉग सुरक्षा से संबंधित है। यह एक वर्ष के दौरान प्रत्येक लॉगिन, प्रत्येक असफल प्रयास और बहुत अधिक असफल प्रयासों के कारण हुए प्रत्येक खाता लॉकआउट को, साथ ही उपयोग किए गए आईपी पते और ब्राउज़र के विवरण के साथ रिकॉर्ड करता है। यदि कोई Transpareo से क्वेरी में सहायता के लिए वर्कस्पेस में लॉग इन करता है, तो उसे भी वहाँ रिकॉर्ड किया जाता है, विकास टीम द्वारा किए गए लॉगिन के साथ।
कोई भी व्यक्ति जो वर्कस्पेस में बदलाव करता है या उसमें लॉग इन करता है, एक ऐसा निशान छोड़ जाता है जिसे निर्माता स्वयं पढ़ सकता है।
एक दूसरा कारक लॉगिन की सुरक्षा करता है, और प्रशासक इसे अपनी पूरी टीम के लिए अनिवार्य कर सकता है।
हस्ताक्षरित पासपोर्ट: यदि किसी को पासपोर्ट के बारे में संदेह हो
बिक्री के दो साल बाद, एक प्रतिद्वंद्वी का दावा है कि निर्माता ने बाद में अपने वाहन विनिर्देशों में CO₂ पदचिह्न को बढ़ा-चढ़ाकर पेश किया है, और एक बाजार पर्यवेक्षी प्राधिकरण जांच कर रहा है।
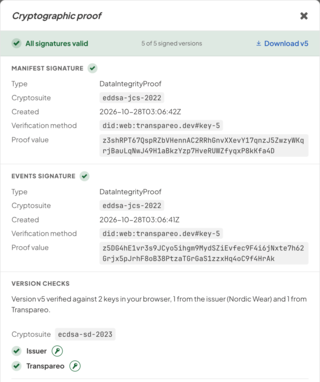
तो जो मायने रखता है, वह है जिसे सत्यापित किया जा सकता है। Transpareo पास के प्रत्येक प्रकाशित संस्करण पर दो बार हस्ताक्षर करता है - एक बार वर्कस्पेस कुंजी से और एक बार Transpareo से काउंटरसिग्नेचर के साथ - और इसे पिछले संस्करण के साथ जोड़ता है: यह Transpareo Proofchain है। एक सुधार एक नया संस्करण बन जाता है, जबकि पुराना संस्करण दिखाई देता रहता है। Transpareo Time Machine, हमारा ओपन-सोर्स व्यूअर, हर बार खुलने पर दोनों हस्ताक्षरों की जांच करता है। पासपोर्ट के शीर्ष पर ’ Transpareo द्वारा सत्यापित’ पर क्लिक करने से ठीक यही विवरण सामने आते हैं: कौन से हस्ताक्षर मान्य हैं और क्या प्रत्येक संस्करण पिछले संस्करण से जुड़ा हुआ है। हमारे उत्पाद पासपोर्ट सत्यापन पृष्ठ पर, कोई भी व्यक्ति पासपोर्ट को व्यक्तिगत रूप से भी सत्यापित कर सकता है। यदि किसी संस्करण में कोई बदलाव किया गया हो - भले ही वह केवल एक जानकारी का ही क्यों न हो - तो सत्यापन विफल हो जाएगा।
हमारे साथ, किसी को यह पूछने की ज़रूरत नहीं है कि कोई पास असली है या नहीं। रीडर का ब्राउज़र इसे स्वचालित रूप से सत्यापित कर लेता है।
निर्माता अपनी कोशिकाओं की सटीक संरचना केवल वैध रुचि रखने वाले पाठकों को ही प्रकट करता है। इस जानकारी के बिना भी सार्वजनिक उत्पाद पासपोर्ट जांच में सफल रहता है, क्योंकि हस्ताक्षर प्रत्येक जानकारी को व्यक्तिगत रूप से कवर करते हैं। आप उत्पाद पासपोर्ट में चयनात्मक प्रकटीकरण पर हमारे लेख में और उत्पाद पासपोर्ट में हस्ताक्षर और प्रमाणपत्रों पर हमारे लेख में और अधिक जानकारी प्राप्त कर सकते हैं।
एक दीर्घकालिक परिप्रेक्ष्य: 2035 में आपके पासपोर्ट
2035 में, एक रीसाइक्लर उस बैटरी को स्कैन करता है जिसे निर्माता आज बेच रहा है। क्या तब तक ई-कचरा पुनर्चक्रण ( Transpareo ) मौजूद रहेगा?
हमने एक कंपनी के रूप में जहाँ तक संभव था, सावधानियाँ बरती हैं। Transpareo AG की शेयर पूंजी का 51 प्रतिशत ज़्योग में स्थित गैर-लाभकारी Transpareo फाउंडेशन के पास है, और स्विस संघीय फाउंडेशन पर्यवेक्षण प्राधिकरण यह सुनिश्चित करता है कि फाउंडेशन अपने उद्देश्य की पूर्ति करे। आप हमारी कंपनी और उसकी फाउंडेशन के बारे में अधिक जानकारी हमारे पेज पर पा सकते हैं।
यदि निर्माता अपने संचालन बंद कर देता है, तो दिवालियापन के बाद उत्पाद पासपोर्ट पर हमारे लेख के अनुसार, उसके उत्पाद पासपोर्ट का सार्वजनिक अनुभाग दस वर्षों तक उन्हीं पतों पर सुलभ बना रहता है। एक बार ईयू रजिस्टर में दर्ज हो जाने के बाद, ‘ Transpareo Vault ‘ सभी संस्करणों को, सभी प्रतिबंधित जानकारी सहित, दस वर्षों तक संरक्षित रखता है; और जब तक वह अवधि समाप्त नहीं हो जाती, तब तक कोई भी - हम भी नहीं - उसमें कोई परिवर्तन या हटाने का कार्य नहीं कर सकता। यह कार्य करने के लिए डिज़ाइन किया गया है और पंजीकरण के साथ प्रभावी हो जाता है।
पास का महत्व भी बना रहता है: एक प्रकाशित टर्म कभी नहीं बदलता, और जब Transpareo ने 2026 में अपने पासों को वर्ल्ड वाइड वेब कंसोर्टियम की सिग्नेचर स्कीम में बदल दिया, तब भी हर पुराना पास सत्यापनीय बना रहा। हमने संयुक्त राष्ट्र पारदर्शिता प्रोटोकॉल पर अपनी टिप्पणियों में दीर्घकालिक हस्ताक्षरों पर अपने विचार भी प्रस्तुत किए हैं।
एक ही ताला, जिसकी चाबी केवल हमारे पास हो, बनाना आसान होता।
Transpareo हमने ईमेल सत्यापन को इस तरह से डिज़ाइन किया है कि आपको हमारी बात पर यथासंभव कम भरोसा करना पड़े।
इसमें अधिक काम लगा। चूंकि ग्राहकों, गैराजों और प्राधिकरणों से अपेक्षा की जाती है कि वे इस जानकारी पर दस वर्षों तक भरोसा करें, हमें लगता है कि यह सही दृष्टिकोण है।
बैटरी निर्माता अपने पासपोर्ट के विवरण सीधे अपने सेल निर्माताओं से Transpareo Upstream के माध्यम से मांगता है, और एक बार ये उपलब्ध हो जाने पर, पासपोर्ट कुछ ही मिनटों में प्रकाशित कर दिए जाते हैं। इसके बाद इन्हें वॉल्ट में संग्रहीत किया जाता है: एक समर्पित डेटाबेस में, एन्क्रिप्टेड, सुरक्षित, हस्ताक्षरित और किसी के द्वारा भी सत्यापन योग्य।
इस पोस्ट के बारे में प्रश्न
Transpareo डिजिटल उत्पाद पासपोर्ट के लिए डेटा कहाँ संग्रहीत करता है?
यूरोपीय संघ के भीतर डेटा सेंटरों में, बैकअप सहित। प्रत्येक कार्य क्षेत्र का अपना डेटाबेस होता है, और बैकअप यूरोपीय संघ के भीतर दो अलग-अलग स्थानों पर संग्रहीत किए जाते हैं, जो एक-दूसरे से एक हजार किलोमीटर से अधिक दूर हैं। स्विट्ज़रलैंड में कंपनी Transpareo और इसकी ज़ुग में स्थापित फाउंडेशन स्थित हैं।
यूरोपीय संघ डिजिटल उत्पाद पासपोर्ट पर कौन-सी सुरक्षा आवश्यकताएँ लागू करता है?
इकोडिज़ाइन विनियमन धोखाधड़ी को रोकने के लिए वास्तविक, अपरिवर्तित डेटा और उच्च स्तर की सुरक्षा एवं गोपनीयता की मांग करता है । Transpareo पर प्रत्येक संस्करण पर दो हस्ताक्षर होते हैं, जिन्हें प्रत्येक पाठक अपने ब्राउज़र में सत्यापित करता है।
क्या एक प्रकाशित उत्पाद पासपोर्ट को पूर्वव्यापी रूप से संशोधित किया जा सकता है?
एक सुधार के परिणामस्वरूप Transpareo पर एक नया हस्ताक्षरित संस्करण तैयार होता है, जबकि पुराना संस्करण दिखाई देता रहता है। प्रत्येक संस्करण पर दो हस्ताक्षर होते हैं: एक वर्कस्पेस का और Transpareo की ओर से एक सह-हस्ताक्षर। जो कोई भी बाद में प्रकाशित संस्करण में बदलाव करेगा, वह ब्राउज़र में सत्यापन विफल कर देगा, और पाठक इसे तुरंत देख लेगा।
Transpareo मेरे डेटा का बैकअप कितनी बार करता है?
हर चार घंटे। प्रत्येक बैकअप सर्वर से निकलने से पहले एन्क्रिप्ट किया जाता है, और फिर यूरोपीय संघ के भीतर दो अलग-अलग स्थानों पर संग्रहीत किया जाता है। अधिक दूरस्थ स्थान पर, सर्वर अपने बैकअप संग्रहीत कर सकते हैं, लेकिन उन्हें हटा या ओवरराइट नहीं कर सकते।