अधिक से अधिक अनुपालन कार्य अब लोगों द्वारा नहीं, बल्कि सहायकों द्वारा किया जा रहा है। एक प्लेटफ़ॉर्म में क्या-क्या क्षमताएँ होनी चाहिए, और एक सहायक आपके हाथों से कितना काम हटा लेता है।
शिफ्ट खत्म होने के ठीक बाद का समय है। अनुपालन अधिकारी प्रोडक्शन सिस्टम से शिफ्ट सूची एक्सपोर्ट करती है, उसे अपनी सहायक में रखती है और एक वाक्य टाइप करती है: ‘इस सूची में दिए गए सेलों के लिए उत्पाद पासपोर्ट प्रकाशित करें।’
सहायक 1,240 सीरियल नंबरों को उनके बैचों के साथ पढ़ता है, Transpareo से यह जांचता है कि इस उत्पाद के लिए पासपोर्ट में क्या-क्या आवश्यक है, पासपोर्ट बनाता है और उन्हें नियमों के अनुसार जांचवाता है।
परिणाम: 1,237 तैयार हैं, 3 नहीं हैं, क्योंकि एक बैच का CO₂ पदचिह्न गायब है। वह गायब मान दर्ज करती है, और सहायक उन्हें प्रकाशित कर देता है। दो दिन बाद, सेल कारखाने से निकलते हैं, प्रत्येक के पास एक QR कोड होता है जो उसके पासपोर्ट से जुड़ा होता है।
यह भविष्य का कोई दृश्य नहीं है: Transpareo के साथ, यह आज संभव है। यहाँ एक सहायक **प्रारंभिक अनुरोध से लेकर हस्ताक्षरित पासपोर्ट ** तक एक अनुपालन कार्य को संभालता है, और Transpareo उन्हें इस दौरान जानने के लिए आवश्यक सभी चीज़ें प्रदान करता है।
इसे अभी आज़माएँ
क्या आपके पास Claude, ChatGPT, Grok या Gemini के साथ कोई खाता है जो
एप्लिकेशन से कनेक्ट करने के लिए अधिकृत है? तो उसे हमारे
ओपन डेमो से लिंक करें। यह एक प्लेग्राउंड है: यह हर घंटे रीसेट हो जाता है,
और इसमें आप जो कुछ भी करते हैं वह तब तक में गायब हो जाएगा।
कनेक्ट करें। अपने एआई प्रदाता के साथ एक नए MCP सर्वर के रूप में https://demo.transpareo.com/mcp दर्ज करें। इसके लिए मेनू विकल्प प्रदाता के आधार पर ‘कनेक्टर’, ‘इंटीग्रेशन’ या ‘ऐप’ कहा जाता है।
अधिकृत करें।tester और DemoPass2027 के साथ लॉग इन करें - ये लॉगिन विवरण जानबूझकर यहां दिखाए गए हैं। इसके बाद जो स्क्रीन दिखाई देती है, उसमें प्रत्येक अनुमति को अलग से सूचीबद्ध किया गया है। आप स्थायी रूप से पढ़ने की अनुमति दे सकते हैं; लिखने की अनुमति के लिए, उन्हें व्यक्तिगत रूप से पुष्टि करना बेहतर है।
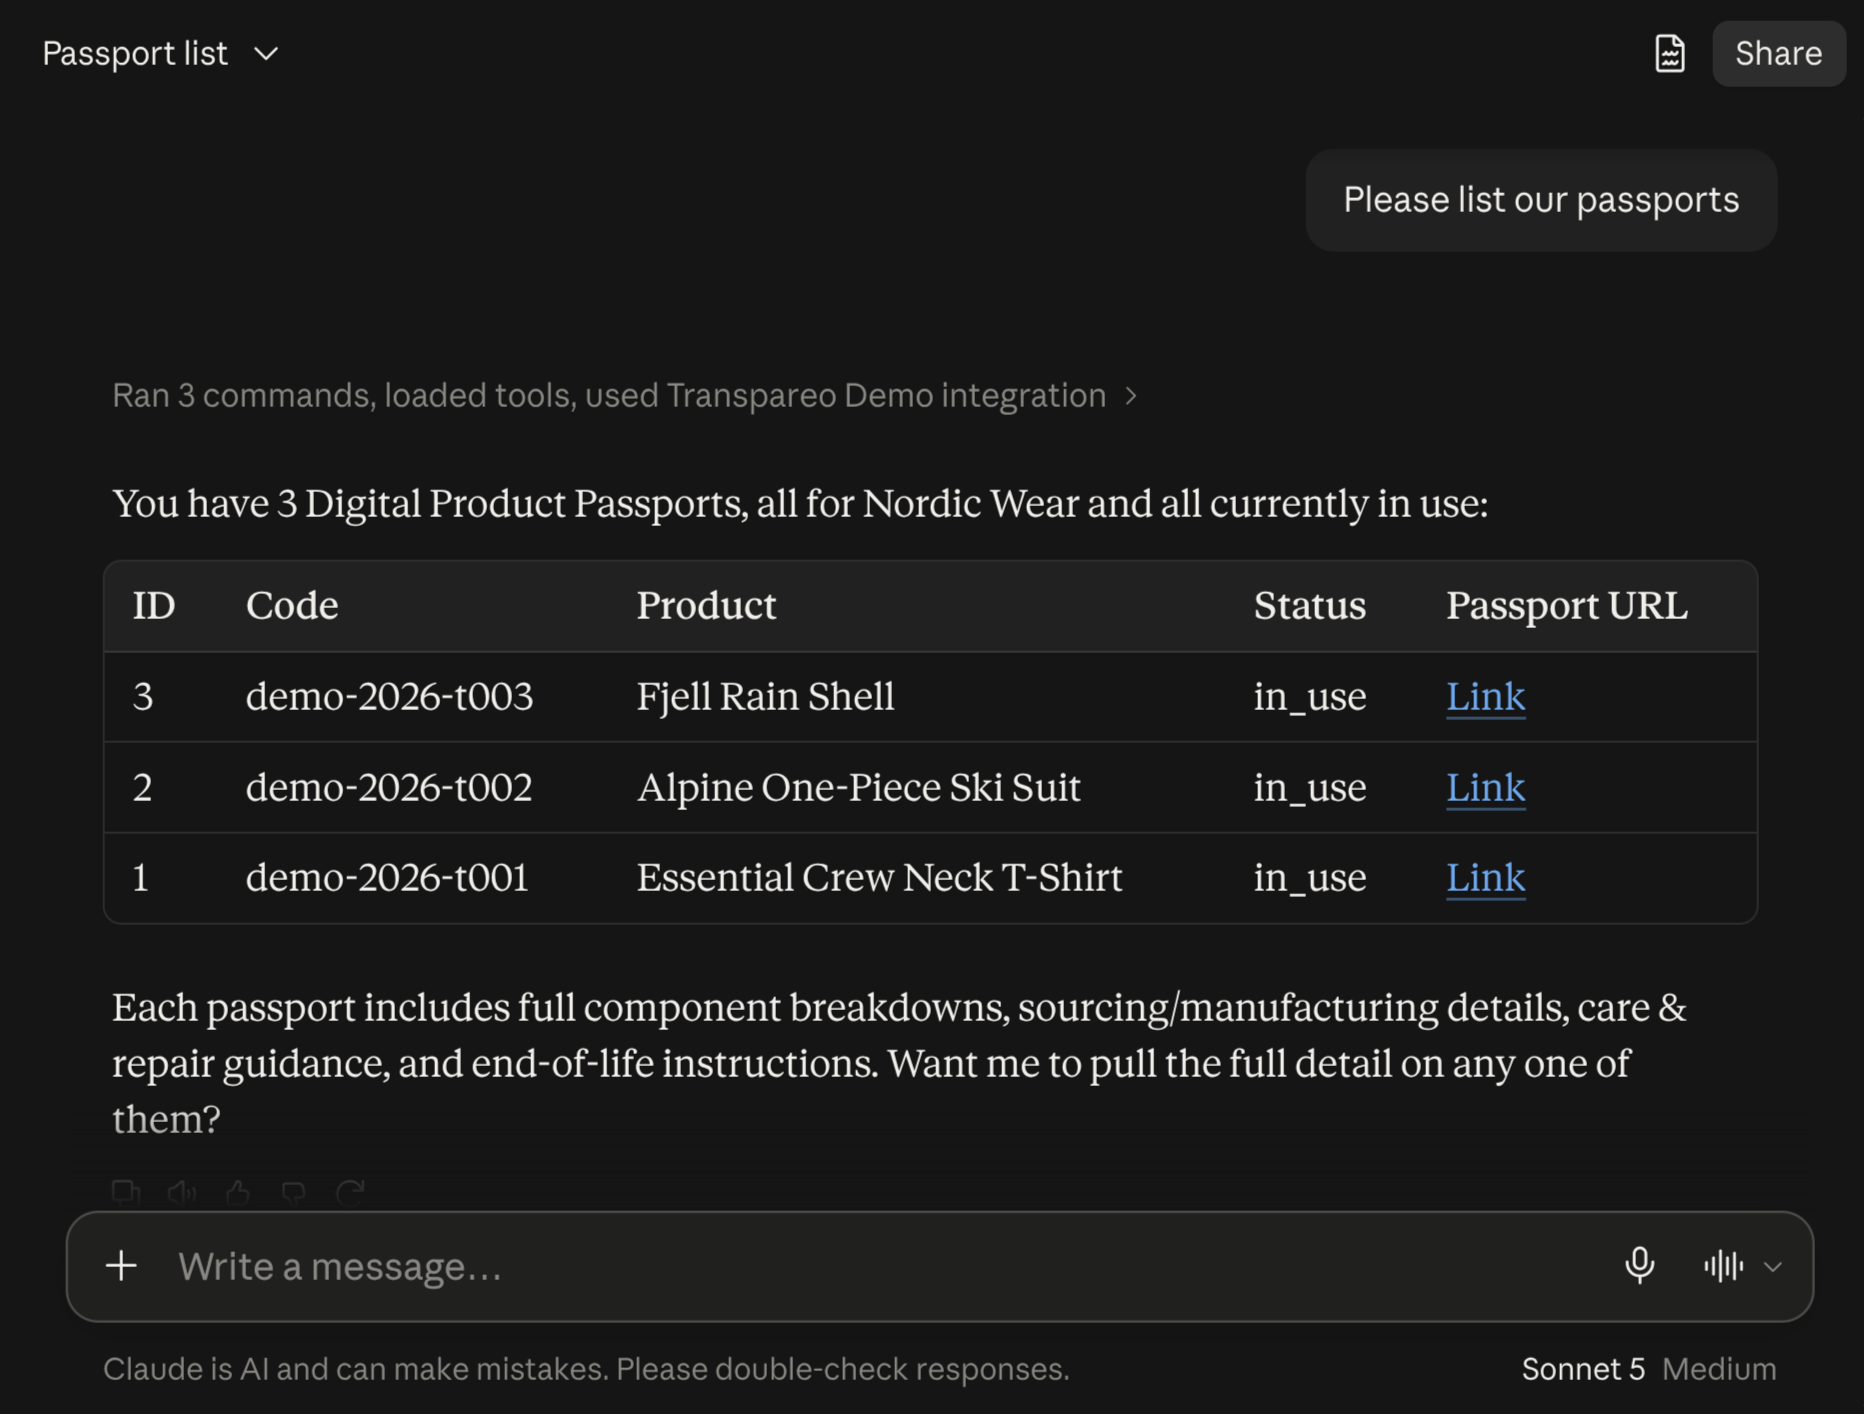
पूछें। चैट विंडो में वापस, रोजमर्रा की भाषा में पूछें, उदाहरण के लिए, ‘हमारे उत्पाद पासपोर्ट की सूची दें।’
Die Demo, verbunden mit Claude: gefragt war eine Liste, zurück kam sie mit dem Lebenslauf jedes Passes.
> एक सूची का अनुरोध किया गया था; स्थिति लौटाई गई थी।
प्रतिक्रिया में न केवल वह शामिल है जो आपने माँगा है, बल्कि इसकी वर्तमान स्थिति भी शामिल है। यह संभव है क्योंकि इंटरफ़ेस केवल लाइनों से ज़्यादा जानकारी प्रदान करता है: कितनी हैं, वे इतिहास में कहाँ हैं, और क्या गायब है।
यही इस लेख का कारण है। बाकी यह समझाता है कि यह कैसे काम करता है।
कहा भी और किया भी
एकीकरण के लिए ठीक एक ही पक्ष था: Transpareo के साथ विज़ार्ड, पहले बताए गए तीन चरण। दूसरा एक फ़ाइल थी जिसे प्रोडक्शन सिस्टम वैसे भी आउटपुट करता है। किसी ने यह परिभाषित नहीं किया है कि कौन सा कॉलम किस फ़ील्ड से मेल खाता है, कोई इंटरफ़ेस बनाए नहीं रखता है: विज़ार्ड ने सूची को पढ़ा और पास-थ्रू लिखे, और जो काम उसे करना था वह एक ही वाक्य में बताया गया था। यदि सूची बदलती है, तो विज़ार्ड के लिए एक निर्देश बदलती है - **, न कि कोई प्रोग्राम कोड ** ।
इसके लिए आपके सिस्टम में किसी खास चीज़ की क्षमता होने की ज़रूरत नहीं है। उसे बस वही आउटपुट करना है जो वह वैसे भी करता है: एक्सपोर्ट फ़ाइल, रिपोर्ट से सूची, शिफ़्ट के अंत की तालिका**।
और इसका एक तालिका होना ज़रूरी नहीं है।** एक सप्लायर की डेटा शीट, एक पीडीएफ़, एक ईमेल थ्रेड: एक विज़ार्ड इनसे भी मान पढ़ता है और उन्हें Transpareo द्वारा आवश्यक मानक के अनुसार स्वरूपित करता है। क्योंकि Transpareo इस प्रारूप को निर्दिष्ट करता है, न कि इसे अनुमान पर छोड़ता है। उत्पाद डेटा शायद ही कभी संरचित प्रारूप में उपलब्ध होता है, बल्कि दस्तावेज़ों में होता है, और वहां से इसे निकालना वर्षों से एक बाधा रहा है।
इसी सूची को मैन्युअल रूप से भी दर्ज किया जा सकता था। एप्लिकेशन मैनेजर में इम्पोर्टर तालिकाओं को स्वीकार करता है, उसने जिन कॉलमों को पहचाना है, उनके नाम रखता है, कुछ भी उत्पन्न होने से पहले प्रक्रिया की जांच करता है, और यदि वांछित हो तो इसे उलट देता है। परिणाम वही होता। सिवाय इसके कि किसी को मैपिंग की पुष्टि करनी पड़ती, रिपोर्ट पढ़नी पड़ती और तीन गुम हो रहे मान स्वयं जोड़ने पड़ते। **एक विज़ार्ड इस बात को नहीं बदलता कि क्या संभव है, बल्कि यह बदलता है कि इसमें कितना समय लगता है। **
एकीकरण का काम जो पहले हर अनुपालन परियोजना में पहला कदम होता था, अब एक ही वाक्य में समा जाता है।
रोजमर्रा की भाषा में।
यही असली क्रांति है। बशर्ते कि दूसरे छोर पर मौजूद प्लेटफ़ॉर्म किसी प्रोग्राम को बता सके कि उसे क्या चाहिए।
प्रोग्राम हमेशा से मुख्य पाठक रहे हैं
किसी उत्पाद का पासपोर्ट शायद ही कभी हाथ से पढ़ा जाता है। इसे स्कैन किया जाता है, पुनः प्राप्त किया जाता है, जांचा जाता है, अग्रेषित किया जाता है और संग्रहीत किया जाता है, और इसका अधिकांश कार्य सॉफ्टवेयर द्वारा किया जाता है: रिटेलर की तिजोरी, रीसाइक्लर की प्रणाली, किसी नियामक निकाय का सत्यापन उपकरण, या वह आयातक जो यह जानना चाहता है कि कोई बैच अनुपालन करता है या नहीं। इसलिए इसके अधिकांश पाठक इसे अपनी आँखों से नहीं, बल्कि एक प्रोग्राम से पढ़ते हैं।
ट्रांसपेरियो इसलिए अपने इंटरफ़ेस के इर्द-गिर्द बनाया गया है। हर प्रकाशित पासपोर्ट एक हस्ताक्षरित, मशीन-पठनीय दस्तावेज़ है, और इंटरफ़ेस पूरे जीवनचक्र को कवर करता है:
किसी उत्पाद के गुण प्रकारों से लेकर, परीक्षण और निर्माण के माध्यम से, प्रकाशन और क्षेत्र में एक व्यक्तिगत आइटम से संबंधित घटनाओं तक। और यह संस्करण-नियंत्रित है: आज इसके लिए कुछ बनाने वाला कोई भी व्यक्ति रेत पर निर्माण नहीं कर रहा है। तो जो नई बात है वह यह नहीं है कि प्रोग्राम पासपोर्ट के साथ काम करते हैं। नई बात यह है कि कौन से प्रोग्राम हैं।
और इसीलिए एक सहायक का काम निर्माण के साथ समाप्त नहीं होता है।
इसी तरह का कथन जीवनचक्र के बाकी हिस्सों में भी लागू होता है:
‘बैच B-2214 से सभी पासपोर्ट वापस बुलाएँ।’
‘लॉट 88 के लिए नया CO₂ मान अपडेट करें।’
“मुझे इस महीने मरम्मत के लिए गए सभी पासपोर्ट दिखाएँ।”
इनमें से प्रत्येक वाक्य वही कमांड बन जाता है जिसे एक इंसान
एप्लिकेशन मैनेजर में ट्रिगर करेगा, और ऑडिट लॉग में वही निशान
छोड़ता है।
एक सहायक को अनुमान लगाने के बजाय पूछने में सक्षम होना चाहिए
एक सहायक एक बहुत तेज़ कर्मचारी है जिसे आपकी कंपनी के बारे में कोई पूर्व जानकारी नहीं होती। वे वही करते हैं जो उनसे कहा जाता है, और यदि उन्हें जवाब नहीं दिए जाते हैं तो वे अनुमान लगाकर खाली जगहें भरते हैं। चार चीजें अनुमान लगाना एक काम बना देती हैं।
उन्हें यह पूछने में सक्षम होना चाहिए कि क्या आवश्यक है। प्रत्येक उत्पाद और प्रत्येक स्तर की सूक्ष्मता के लिए, प्लेटफ़ॉर्म निर्दिष्ट करता है कि एक पास को किन पहचानकर्ताओं और गुणों की आवश्यकता है, और इनमें से कौन से पहले से ही उत्पाद में संग्रहीत हैं। एक एकल आइटम के लिए, यह इस प्रकार दिखता है:
सहायक को तीन में से दो पहचानकर्ताओं को प्राप्त करना होगा; तीसरा
पहले से ही उत्पाद से जुड़ा हुआ है। यह निर्देशों का एक सेट है, कोई
क्विज़ नहीं।
इसे कुछ भी लिखे बिना सत्यापन करने में सक्षम होना चाहिए। एक सत्यापन रन एक प्रकाशन की तरह ही जाँच करता है और कुछ भी नहीं बनाता है। यही कारण है कि संख्या 1237 ऊपर 3 के रूप में दिखाई दी, इससे पहले कि कुछ भी प्रकाशित किया गया हो।
इसे यह समझना चाहिए कि किसी चीज़ को क्यों अस्वीकार किया गया था। एक अस्वीकृति
क्षेत्र निर्दिष्ट करती है और बताती है कि क्या करने की आवश्यकता है:
PRODUCT_INVALID: उत्पाद अमान्य है
क्षेत्रों के अंतर्गत सूचीबद्ध विशेषताओं को ठीक करें और अनुरोध फिर से भेजें।
  brand: ब्रांड को एक ब्रांड की आवश्यकता है - कोई नहीं दिया गया था
  componentsInput: घटक इनपुट अनुपस्थित है
इसे पढ़ने वाला कोई इंसान दो गायब विवरण भर देगा और अनुरोध को फिर से भेजेगा। कोई व्यक्ति जिसे केवल एक त्रुटि कोड मिलता है, वह अलग-अलग चीज़ों को आज़माएगा। यह वही शब्दावली है जो एक इंसान को कमांड लाइन पर दिखाई देती है।
उन्हें गिनती में गड़बड़ नहीं करनी चाहिए। यदि कनेक्शन खो जाता है और सहायक फिर से कोशिश करता है, तो केवल एक एक्सेस टोकन उत्पन्न होता है, दो नहीं। लिखित अनुरोधों में एक कुंजी होती है, जिससे प्लेटफ़ॉर्म दोहराए गए प्रयास को ऐसे ही पहचान लेता है।
हर एक्सेस को रद्द किया जा सकता है
जितने अधिक प्रोग्राम आपके डेटा पर काम करते हैं, यह निर्धारित करना उतना ही महत्वपूर्ण हो जाता है कि किसे क्या करने की अनुमति है। एप्लिकेशन मैनेजर में एक एक्सेस टोकन बनाया जाता है और यह अपना सीक्रेट केवल एक बार ही प्रकट करता है। उसके बाद, प्रोग्राम ऐसे टोकन के साथ काम करता है जिनकी अवधि एक घंटे के बाद समाप्त हो जाती है, और सीक्रेट केवल उस बिंदु तक ही पहुँचता है जहाँ टोकन जारी किए जाते हैं। इसे ऑपरेटिंग सिस्टम के कीचेन में संग्रहीत किया जाता है, कभी भी एक
कमांड-लाइन तर्क जो अन्यथा हर प्रोसेस सूची में दिखाई देता है।
प्रत्येक एक्सेस अनुमति में ठीक वही अधिकार होते हैं जो आप इसे प्रदान करते हैं: पढ़ना एक बात है, लिखना दूसरी, प्रकाशित करना तीसरी, और इसे व्यक्तिगत उत्पादों तक सीमित किया जा सकता है। अपूरणीय संचालन के लिए भी पुष्टि की आवश्यकता होती है।
जब कोई सहायक ब्राउज़र के माध्यम से कनेक्ट होता है, तो प्राधिकरण दिए जाने से पहले एक स्क्रीन दिखाई देती है, जिसमें हर एक अनुमति की सूची होती है जिसकी उसे आवश्यकता होती है। यदि प्राधिकरण प्रदान किया जाता है, तो कनेक्शन ‘एक्सेस’ पेज पर, इसे मंजूरी देने वाले व्यक्ति के नाम और तारीख के साथ दिखाई देता है, और वहीं निष्क्रिय भी कर दिया जाता है।
एक ऐसा एक्सेस जिसे रद्द नहीं किया जा सकता, वह एक्सेस ही नहीं है, बल्कि दरवाज़े की चटाई के नीचे छोड़ी गई एक चाबी है।
आपका डेटा आपके पास ही रहता है
Transpareo अपनी मर्ज़ी से किसी भी AI प्रदाता को कुछ भी नहीं भेजता है। जो डेटा प्रदाता तक पहुँचता है, वह वही है जिसे आप अपने असिस्टेंट के माध्यम से प्राप्त करते हैं - और यह तय आप करते हैं, हम नहीं, कि वह कौन सा असिस्टेंट है और क्या वह यूरोपीय संघ (EU) के भीतर डेटा प्रोसेस करता है। जो टूल कनेक्शन स्थापित करता है, वह आपके अपने कंप्यूटर पर चलता है, और इसका सोर्स कोड ओपन है: आपका सुरक्षा विभाग हमारी बात पर बस यकीन करने के बजाय यह जांच सकता है कि यह क्या करता है।
एक यूरोपीय कंपनी के लिए, यह महत्वपूर्ण बिंदु है। प्लेटफ़ॉर्म स्वयं जर्मनी में ISO 27001-प्रमाणित डेटा सेंटरों में होस्ट किया गया है; डेटा कहाँ तक जाता है, यह पूरी तरह से आपके असिस्टेंट की पसंद द्वारा निर्धारित किया जाता है। आप ऐसा चुन सकते हैं जो EU के भीतर डेटा प्रोसेस करता है, या ऐसा जो कभी
कंपनी कभी बाहर नहीं जाती: transpareo mcp प्रोटोकॉल को आपके अपने कंप्यूटर पर चलाता है, और इसे कौन सा मॉडल शक्ति देता है, यह पूरी तरह से आप पर निर्भर करता है।
इसके अलावा, उत्पाद पासपोर्ट में वास्तव में जो कुछ भी दिखाई देता है, वह भी है। यह आमतौर पर उत्पाद डेटा होता है: सीरियल नंबर, बैच नंबर, सामग्री, माप मान। जहाँ व्यक्तिगत डेटा शामिल है, वहाँ यह आपके अपने नियम निर्धारित करते हैं कि इसे कौन देख सकता है, और एक्सेस को ठीक उसी के अनुसार अनुकूलित किया जा सकता है: केवल-पढ़ने के लिए, केवल कुछ निश्चित उत्पाद, और इसे किसी भी समय अक्षम किया जा सकता है।
इसे मिनटों में सेट अप किया जा सकता है
यह आपके अपने वर्कस्पेस पर भी लागू होता है, अपने
पते पर, जैसे https://dpp.example.com/mcp:
उसी तीन चरणों में; इंस्टॉल करने के लिए कुछ भी नहीं है।
जो लोग टाइप करना पसंद करते हैं या स्क्रिप्ट का उपयोग करके प्रक्रियाओं को स्वचालित करना चाहते हैं, वे कमांड लाइन का उपयोग कर सकते हैं। transpareo एक एकल प्रोग्राम है जिसके कमांड इंटरफ़ेस विवरण से उत्पन्न होते हैं: प्लेटफ़ॉर्म जो कुछ भी कर सकता है, यह टूल भी कर सकता है, और इसके लिए किसी को भी मैन्युअल रूप से दोनों को मिलाने की ज़रूरत नहीं है। यह ओपन सोर्स है और GitHub पर उपलब्ध है। तीन
लाइनें: इंस्टॉल करें, लॉग इन करें, जांचें कि खाते को क्या करने के लिए अधिकृत किया गया है।
curl -fsSL https://transpareo.com/cli/install.sh | sh
transpareo auth login --host dpp.example.com --client-id <id>
transpareo me
गुप्त पासवर्ड को auth login द्वारा मानक इनपुट या किसी एनवायरनमेंट वेरिएबल से पढ़ा जाता है, कभी भी किसी आर्गुमेंट से नहीं, अन्यथा यह प्रोसेस सूची और शेल इतिहास में दिखाई देगा। इसके बाद, वही बाइनरी फ़ाइल निम्नलिखित चरणों को निष्पादित करती है:
यदि एक विज़ार्ड आपकी अपनी मशीन पर चल रहा है, तो एक और लाइन उसे जोड़ती है:
transpareo setup claude
ये ही प्रक्रियाएँ तब संबंधित नामों के तहत, टूल के रूप में उपलब्ध होती हैं: dpp_requirements, validate_dpp,
create_dpp, publish_dpp, tail_events। कमांड लाइन पर आप जो टाइप करते हैं और जो एक विज़ार्ड दिखाता है, वे एक ही हैं।
इसके अलावा, सहायकों के लिए एक गाइड है जो मानक वर्कफ़्लो का वर्णन करती है, ताकि किसी को भी आज़माने और त्रुटि के माध्यम से अनुक्रम सीखने की ज़रूरत न पड़े। और जो सीधे प्रोग्राम करना पसंद करते हैं, उनके लिए इंटरफ़ेस का पूरा विवरण हर वर्कस्पेस में /apidocs के तहत पाया जा सकता है।
एक सहायक के लिए कोई अतिरिक्त लागत नहीं है
कोई अतिरिक्त शुल्क नहीं। काम तब शुरू होता है जब यह अनिवार्य हो जाता है
फरवरी 2027 से,बैटरियों के लिए उत्पाद पासपोर्टअनिवार्य हो जाएगा, और अन्य उत्पाद समूहों के लिए भी यह लागू होगा। असली मेहनत पासपोर्ट में नहीं, बल्कि उत्पाद डेटा को व्यवस्थित करने में है, और यह ठीक यही है
यह काम ठीक वही है जिसे कंपनियाँ वर्तमान में सहायकों को सौंप रही हैं: फ़ील्ड संकलित करना, कमियों की पहचान करना, आपूर्तिकर्ता के विवरण पर अनुवर्ती कार्रवाई करना, जाँच करना, दोहराना। यह डेटा वास्तव में पासपोर्ट में कैसे पहुँचता है, इसका वर्णन ‘वन करंट, वन डायरेक्शन’ में किया गया है; इस के लिए एक समर्पित कनेक्शन कैसा दिखता है, इस पर ईआरपी एकीकरण की गाइड में बताया गया है।
एक सहायक जिसे अनुमान लगाना पड़ता है, ऐसे पासपोर्ट तैयार करता है जो संभाव्य दिखते हैं लेकिन जांच पर खरे नहीं उतरते। एक सहायक जो सवाल पूछ सकता है, सही पासपोर्ट तैयार करता है। अंतर सहायक में नहीं है। यह उस प्लेटफ़ॉर्म में है जिसकी ओर वे रुख करते हैं।
इस पोस्ट के बारे में प्रश्न
क्या सहायक की पहुँच के लिए कोई अतिरिक्त शुल्क है?
नहीं। एक सहायक API उपयोगकर्ता के रूप में जुड़ता है, और प्रोग्रामों के लिए एक्सेस पॉइंट in jedem Transpareo-Tarif enthalten है। गिने जाने वाले प्रकाशित पासपोर्ट हैं, न कि उन पर काम करने वाले लोगों या प्रोग्रामों की संख्या।
क्या कोई सहायक गलती से कुछ प्रकाशित कर सकता है?
प्रकाशन एक अलग क्रिया है जिसके लिए अपनी स्वयं की प्राधिकरण की आवश्यकता होती है, और इस पहुँच के लिए कोई भी ऐसी प्राधिकरण मौजूद नहीं है जिसे आपने प्रदान नहीं किया हो। यदि आप किसी सहायक को पढ़ने और समीक्षा करने की अनुमति देते हैं, लेकिन प्रकाशित करने की नहीं, तो आपके पास एक ऐसा सहायक होगा जो ठीक वही करता है। अपरिवर्तनीय क्रियाओं के लिए अतिरिक्त पुष्टि आवश्यक होती है, और केवल-पठन मोड सभी लेखन कार्यों को अक्षम कर देता है जबकि समीक्षा की अनुमति बनी रहती है।
क्या एआई प्रदाता को हमारे उत्पाद डेटा तक पहुंच प्राप्त होगी?
यह हम नहीं करते। Transpareo किसी भी AI प्रदाता को कोई डेटा नहीं भेजता। आप तय करते हैं कि कौन सा असिस्टेंट उपयोग करना है और क्या यह डेटा EU के भीतर संसाधित करता है; कनेक्शन स्थापित करने वाला टूल आपके अपने कंप्यूटर पर चलता है और यह ओपन-सोर्स है, ताकि आपका सुरक्षा विभाग इसके कोड की समीक्षा कर सके।
क्या किसी सहायक को हमारे लॉगिन विवरण तक पहुंच होगी?
यह रहस्य केवल उस कंप्यूटर से निकलता है जिस पर यह संग्रहीत था, ताकि इसे टोकन जारी करने वाली सेवा को भेजा जा सके, और यह ऑपरेटिंग सिस्टम की कीचेन में संग्रहीत होता है, किसी फ़ाइल में नहीं और कभी भी कमांड-लाइन तर्क के रूप में नहीं। फिर आप एक टोकन के साथ काम करते हैं जिसकी वैधता एक घंटे बाद समाप्त हो जाती है। ब्राउज़र विज़ार्ड को यह रहस्य बिल्कुल भी प्राप्त नहीं होता, बल्कि आपको एक कनेक्शन मिलता है जिसे आप किसी भी समय अधिकृत और डिस्कनेक्ट कर सकते हैं।
एक सहायक को कैसे पता चलेगा कि पासपोर्ट के लिए किन विवरणों की आवश्यकता है?
यह जानकारी मांगी जाती है। प्रत्येक उत्पाद और विवरण के प्रत्येक स्तर पर, प्लेटफ़ॉर्म यह निर्दिष्ट करता है कि कौन से पहचानकर्ता और गुण आवश्यक हैं और इनमें से कौन से पहले से ही उत्पाद के लिए संग्रहीत हैं। यही अंतर है एक ऐसे विज़ार्ड के बीच जो आवश्यकताओं को पढ़ता है और एक ऐसे विज़ार्ड के बीच जो उनका अनुमान लगाता है।
अगर कोई सहायक गलती कर दे तो क्या होता है?
उसे एक त्रुटि संदेश प्राप्त होता है जिसमें बताया जाता है कि कौन सा फ़ील्ड गायब है और क्या करना है, जबकि प्लेटफ़ॉर्म कुछ भी प्रदर्शित नहीं करता। बिल्कुल वही संदेश कमांड लाइन पर उपयोगकर्ता को और सहायक को उनके उपकरणों के माध्यम से, बिल्कुल उसी शब्दावली में प्रदर्शित किया जाता है। एक सहायक जिसे उपयोगी त्रुटि संदेश मिलता है, वह स्वयं समस्या का समाधान कर लेता है; जबकि जिसे केवल एक संख्या दी जाती है, वह केवल अनुमान ही लगा सकता है।
क्या यह ओपन सोर्स है?
कमांड-लाइन टूल MIT लाइसेंस के तहत ओपन सोर्स है और GitHub पर सार्वजनिक रूप से उपलब्ध है। प्रत्येक रिलीज़ में एक डिजिटल हस्ताक्षर, इसमें शामिल घटकों की सूची और उत्पत्ति का प्रमाण शामिल होता है; टूल स्वयं को अपडेट करने से पहले इस हस्ताक्षर की पुष्टि करता है और यदि सत्यापन विफल हो जाता है तो कुछ भी इंस्टॉल नहीं करेगा।